Zeabur 因两个月内两次遭黑客攻击,数据库被窃取,大量用户 API Key 明文泄露并遭盗刷,最终宣布关停。作者借此指出,独立开发项目普遍将 OpenAI 等密钥明文存于数据库,简单加密也因密钥与数据同处一地而失效。他提出零信任方案:用 Meathill HSM 将密钥分片,服务端与调用方各持一半,缺一不可,即使数据库被脱库也无法解密,且可免费部署于 Cloudflare Workers。
V-Key战略投资新加坡AI网络安全公司CloudsineAI,以应对AI经济的安全与身份认证需求。双方将融合可信数字身份与AI安全技术,为金融、政务、医疗等强监管行业提供一体化数字与AI交互安全方案,强化治理与合规能力。
团队共用 Codex、Claude Code 等 AI 编程工具时,API Key 与模型权限管理困难。开源项目 Zentrola 将真实 Key 保存在服务端,统一管理成员权限、离职撤权、模型分级和上游故障切换,避免全员直连带来的成本与安全风险。适合十几到几十人、尚未平台化的研发团队,可先在非核心项目试运行。
AWS recently announced that Aurora DSQL now supports foreign key constraints, allowing applications to enforce referential integrity directly in the database, including CASCADE, SET NULL, and...
本期Python潮流周刊聚焦:AI用11天完成费马大定理的机器可验证证明;Python拟新增export关键字(PEP 842/843);一个Key可调用3000个工具。内容还涉及UnboundLocalError作用域解析、Protocol与ABC接口设计、Django治理精简、PyLadiesCon遭灌入2249个假账号、MongoDB迁移及AI代码审查等。开源项目推荐包括wrapture、nonebot2、GLiNER2、autoclip、PixelRAG等12个。
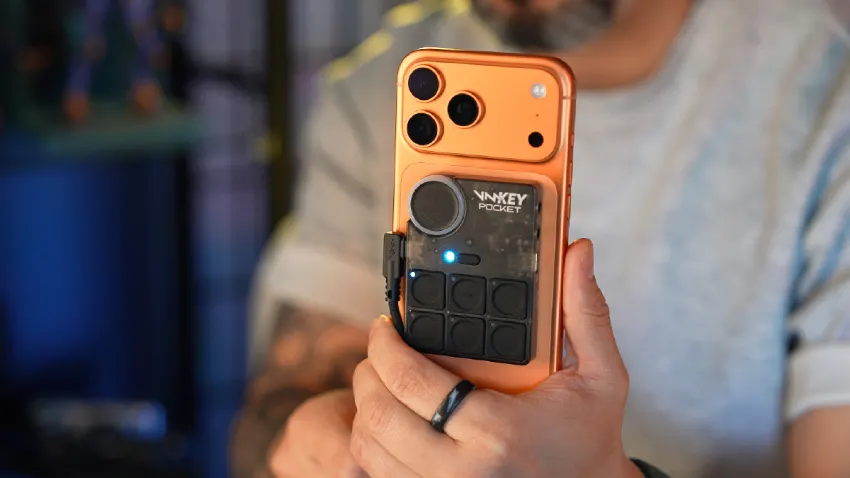
Voicemod推出便携硬件Key Pocket,无需电脑即可在手机、主机和社交应用上实时变声。它作为音频桥接器,本地处理语音,保护隐私并降低延迟,支持200多种语音和大量社区音效。设备兼容多平台,已在美国上市。
New research shows that organizations undergoing AI transformation succeed not by adopting one “best” operating model, but by making intentional design choices and executing them effectively.
Partitioning gets sold as a performance switch. You flip it on a big table, and the slow queries get fast. Most of the time, that is exactly what happens. But there is a version of this where you...
Platform engineering maturity is emerging as an important factor in determining whether organizations can turn AI adoption into sustainable operational value, according to Perforce Software's 2026...
HashiCorp has released a public beta of Vault Kubernetes key management, a KMS v2-compatible plugin that lets the Kubernetes API server delegate envelope encryption to Vault Enterprise, moving the...
SecretSpec 0.15发布,新增provider credentials安全存储、Azure Key Vault、Gopass和PHP SDK支持,扩展认证路径,强化跨环境秘密管理。ctt 0.5.0统一GPU压缩纹理工具链,支持多格式和编码器。pg_otel将PostgreSQL慢查询导出为OpenTelemetry traces。no_std for Wgpu & Winit推进WebGPU无标准库路线。
本文介绍如何用Azure Key Vault替代.env文件管理Node.js应用密钥。通过DefaultAzureCredential实现本地与生产环境统一认证,应用启动时从Key Vault加载并缓存数据库密码、JWT密钥等敏感信息,避免凭据泄露。文中详细演示了创建密钥库、配置托管身份、部署到Azure App Service及轮换密钥的完整流程,强调最小权限原则和审计日志的重要性。
本文介绍Shiro反序列化漏洞的进阶利用方法:通过修改加解密Key来独占控制权。作者指出默认Key可被反射修改,但需同时更新`encryptionCipherKey`和`decryptionCipherKey`。提供两种方案:改配置重启(不可取)或利用Filter内存马动态修改Key,并给出代码示例。修改后原Key失效,攻击工具无法再利用,但重启会失效,且需谨慎操作以免影响业务。
TiKV 将 Percolator 的锁、数据和写入三列映射为 RocksDB 的 CF_LOCK、CF_DEFAULT 和 CF_WRITE。通过时间戳的位反转实现 Key 编码规则,确保查询时优先返回最新版本。TiKV 的 MVCC 时间戳由 PD 的 TSO 提供,确保跨 Region 的全局一致性,区别于 RocksDB 的单机快照机制。这三种 CF 共同维护同一逻辑数据,需联合管理。
Redis Cluster 使用 16384 个哈希槽管理键,确保多键命令在同一槽内保持原子性。MOVED 和 ASK 用于路由更新和请求重定向。客户端需处理槽映射,避免跨槽事务错误,扩容时需按规范更新槽映射以确保系统稳定性。
本文讨论了Redis性能问题的排障方法,重点分析主线程阻塞和fork导致的延迟。提供了慢命令、内存使用和复制机制的诊断命令及治理建议,如避免使用大key、使用UNLINK替代DEL等。强调监控工具的重要性,并指出常见误解。建议在测试环境中复现问题以验证假设。
As companies push their AI pilots to scale, data is emerging as a constraint. Leaders are prioritizing data readiness, connecting structured and unstructured data into a governed, reusable foundation.
本文探讨了 LLM Agent 在调用 Gmail、Slack 和内部 API 时的身份验证问题,分析了身份模型的演变,从 API Key 到 Gen4 的 Token Exchange。重点在于管理代理身份、权限和撤销机制,确保资源服务器能够准确识别操作主体及其代理身份。引入委托 Token 提升了审计能力和安全性,解决了传统 OAuth 模型的局限性。
本文深入分析了MySQL InnoDB锁管理器的核心机制,探讨了其对DML延迟、崩溃恢复和并发语义的影响。强调了理解锁管理器的数据结构和线程职责的重要性,并提供了源码路径、流程图和实验步骤。同时对比了PostgreSQL的实现,指出了MySQL 8.0.36与5.7的线程模型差异及其他工程问题。
As America prepares to celebrate its 250th birthday, I've been reflecting on the generations that built the country's success and what it will take to prepare the next generation for the economic...
完成下面两步后,将自动完成登录并继续当前操作。