2025年10月MinIO开源版停更归档后,冯若航将其分叉为Silo。一年来Silo获4300+ Star、500万次镜像下载,修复20个安全漏洞及大量上游遗留缺陷,并复活Web控制台。冯若航指出MinIO代码存在大量未完成或错误实现,且因仓库归档,新漏洞无法申请CVE。Silo坚持“无聊”路线:不加新功能,只做安全与正确性修复,保持与MinIO运维体系完全兼容,并借助AI辅助维护、人工决策。
Silo发布首个正式S3服务器版本,修复了继承自MinIO的高危对象锁定权限绕过漏洞:有凭证者可在无权限时绕过GOVERNANCE保留策略,缩短或取消保护期。更新加强了权限检查、防止覆盖受保护对象,并将Object Lock回归测试纳入发布流程,同时升级至Go 1.27.2。官方建议启用Object Lock的备份用户尽快升级所有写入节点。
OtterIO 发布 2026 年 10 月维护版,修复预签名上传漏洞(可被附加未签名 x-amz-copy-source 头改为服务端复制),并加强内部存储接口的路径、元数据与纠删码参数校验。新版强制凭据配置,升级需更新全部节点并备份元数据。
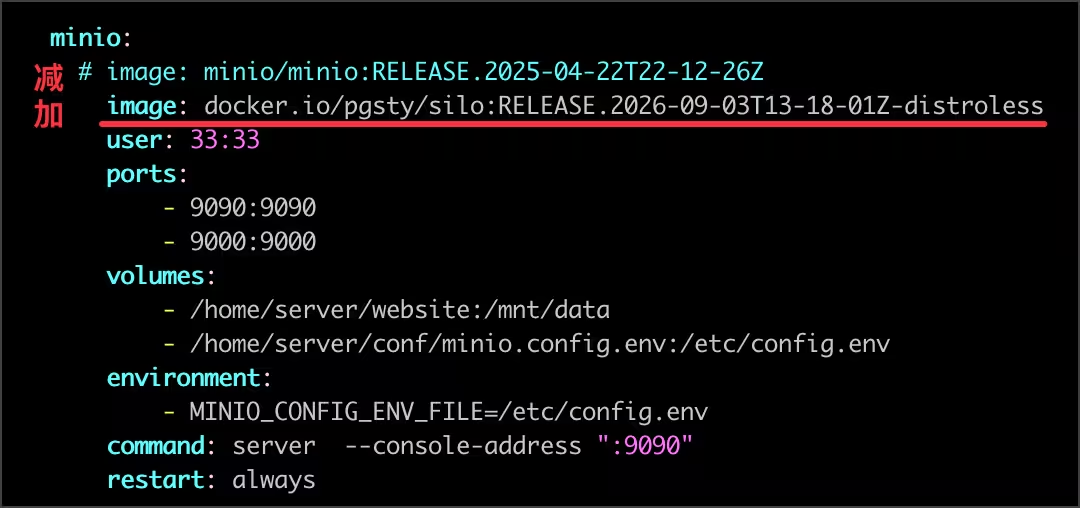
MinIO 停止维护后,开源分支 PGSTY Silo 可无缝替代。只需将 Docker 配置中的 minio/minio 改为 pgsty/silo,无需改动代码或配置,用户名密码和管理页面不变,即可继续使用 S3 对象存储服务。
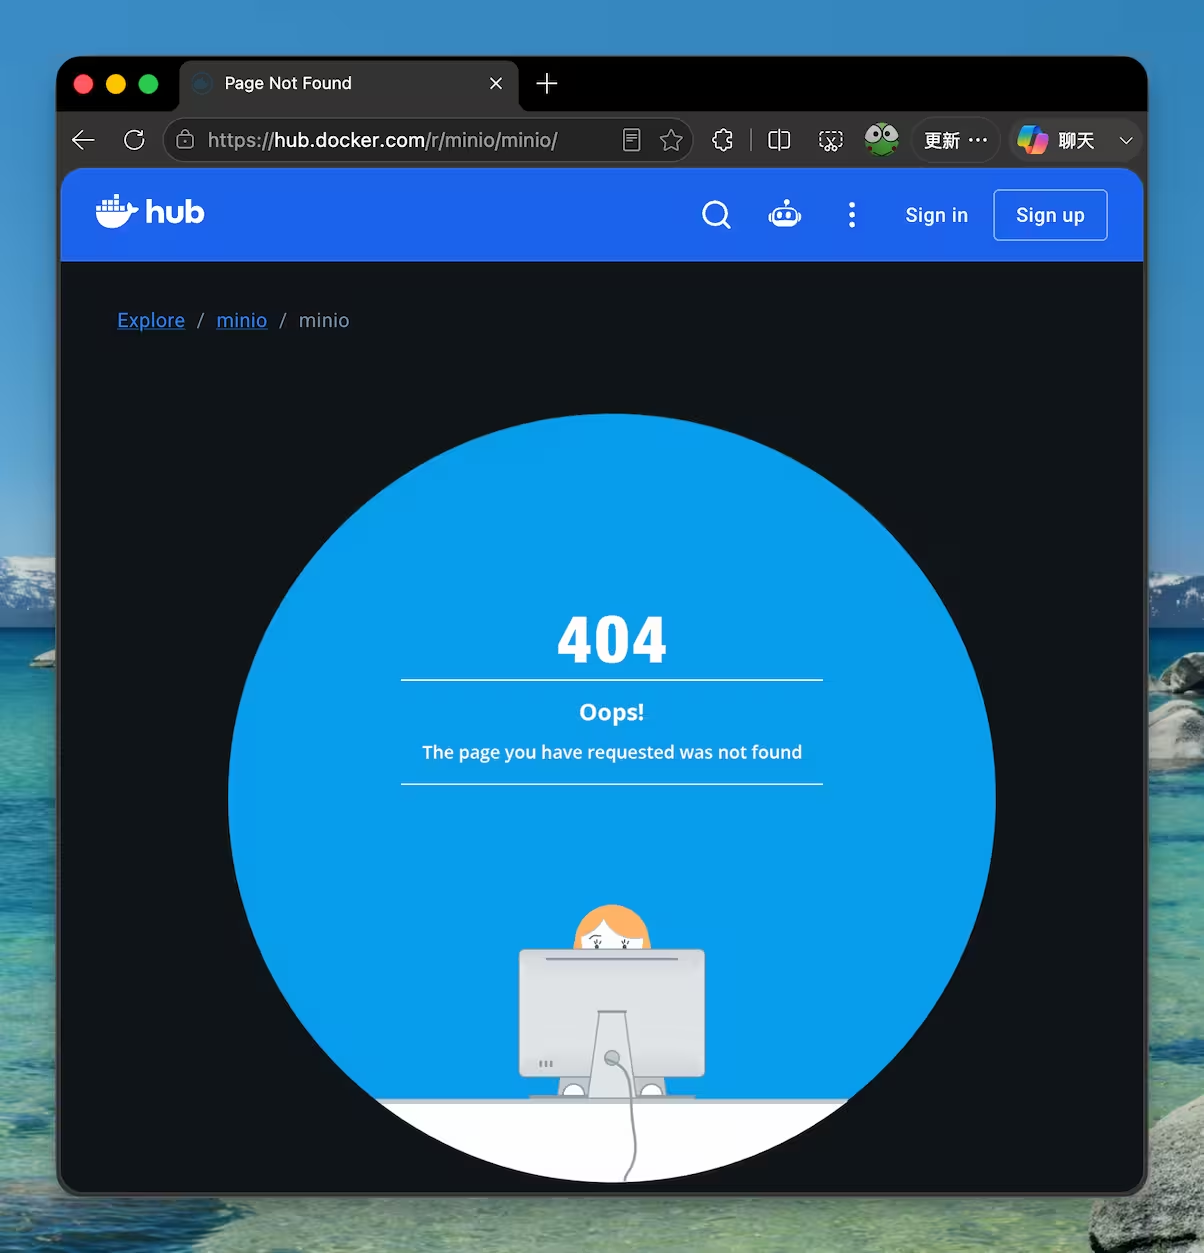
MinIO 宣布将于 2026 年 9 月删除 Docker Hub 仓库,并已逐步停止社区版维护。作者冯若航将 MinIO 社区版 fork 为 Silo,借助两个 AI 模型对抗式协作,修复了 8 个 CVE 及十余项安全缺陷,同时保持 S3 接口与数据格式兼容。Silo 已被多个项目采用,为存量 MinIO 部署提供持续安全维护的替代方案。
RustFS 发布 1.0 GA,采用 Apache 2.0 许可,功能较全,S3 Tables 完全开源,并兼容 MinIO 磁盘格式。实测未加密数据可全停替换并回滚,但加密数据、滚动替换和启动配置仍受限。作者提醒其监控缺少 Prometheus 端点,PB 级生产验证不足,商业化后须明确开源边界,勿重蹈 MinIO 覆辙。
该页面仅为博客主页,除标题外无正文内容,无法提取实质信息进行总结。
2025年,MinIO移除社区版Web Console并归档仓库,Mattermost v11将免费版消息历史限制为1万条,引发“开源变收费”争议。文章梳理MongoDB、Elastic、Terraform、Redis等同类案例,指出单一公司控制、云厂商免费使用、投资人施压是主因,建议优先选择基金会治理项目、关注fork活跃度、关键路径双备,并给出Ceph、Matrix等替代方案。
MinIO 曾是自建 S3 的首选,但自2025年起逐步删除代码、进入维护模式并停止仓库维护,官方 Docker 镜像也已下架,旧版本因缺乏维护存在安全隐患。S3 已成为事实上的网盘标准,当前替代方案包括:Garage、RustFS、VersityGW 适合个人和小型自托管;SeaweedFS、Ceph、OpenStack Swift 适合中大型部署;MaxIOFS、liteio 值得关注;CORTX 已淘汰。
本文对比Ceph RADOS与MinIO、云块存储、本机NVMe+SPDK三条替代路径,从接口、容错、延迟、运维四维度分析各自适用前提。Ceph赢在跨节点冗余、多接口统一;MinIO适合纯S3中小规模;云块存储免运维;本机NVMe适合延迟敏感场景。最后给出排除树判据:少于3故障域、P99低于1ms、无运维能力等场景不宜用Ceph。
Pigsty 社区将 MinIO 分支正式更名为 PGSTY SILO,已获 50 万次镜像拉取和 2000+ Star,被 RAGFlow、Loki 等项目采用。新版仅更改品牌商标,保留 API、环境变量和磁盘格式以兼容迁移,同时恢复双语控制台、修复六个安全漏洞(含 9.1 分高危),并发布官网与《Silo 宣言》,承诺永久 AGPLv3、无遥测、可重建。
本文讨论了将 MinIO 迁移到 OtterIO 的过程,包括部署步骤、验证数据迁移成功的方法以及不兼容之处。迁移涉及更改镜像、环境变量和启动命令,建议使用标准 S3 API 进行数据同步,并通过对象级校验确保数据一致性。对于依赖 MinIO 特定功能的系统,需逐项验证迁移的可行性。
本文讨论了从soulteary/minio到OtterIO的转变,重点在于将一个fork项目整理为可维护的新项目。OtterIO专注于保留S3兼容的基本功能,删除不必要的功能以降低维护成本,并确保安全性。项目通过明确的版本发布和文档,帮助用户轻松使用和迁移,强调基础设施软件的诚实描述和适用范围。
MinIO 现已转为 AGPLv3 许可证,不再维护社区版。作者基于最后的 Apache 2.0 版本创建了新的开源项目 OtterIO,以满足本地开发和私有化测试的需求,提供清晰的许可证边界和安全审计。
本文介绍了如何使用Docker Compose自托管MinIO,支持HTTPS和预签名的上传/下载URL。自托管MinIO可以降低测试环境的存储成本,避免在AWS S3等服务上产生费用。文章详细说明了配置步骤,包括DNS设置、MinIO运行、HTTPS暴露、创建存储桶和访问密钥等,以确保安全和高效的文件管理。
MinIO推出了MemKV,这是一种新的上下文记忆存储,旨在解决AI基础层的数据存储挑战。MemKV通过快速的上下文访问,降低了AI推理工作负载中的重复计算成本,提高了GPU利用率,并降低了每个令牌的成本。这项技术帮助开发者更有效地管理GPU集群中的状态,确保上下文的持久性和共享,从而提升企业AI的效率和安全性。
本文讨论了硬件配置、内核优化和系统设置,强调CPU、内存、硬盘和网络的选择与配置,建议采用多机多盘架构,优化网络性能并禁用交换分区,以提升系统效率和稳定性。
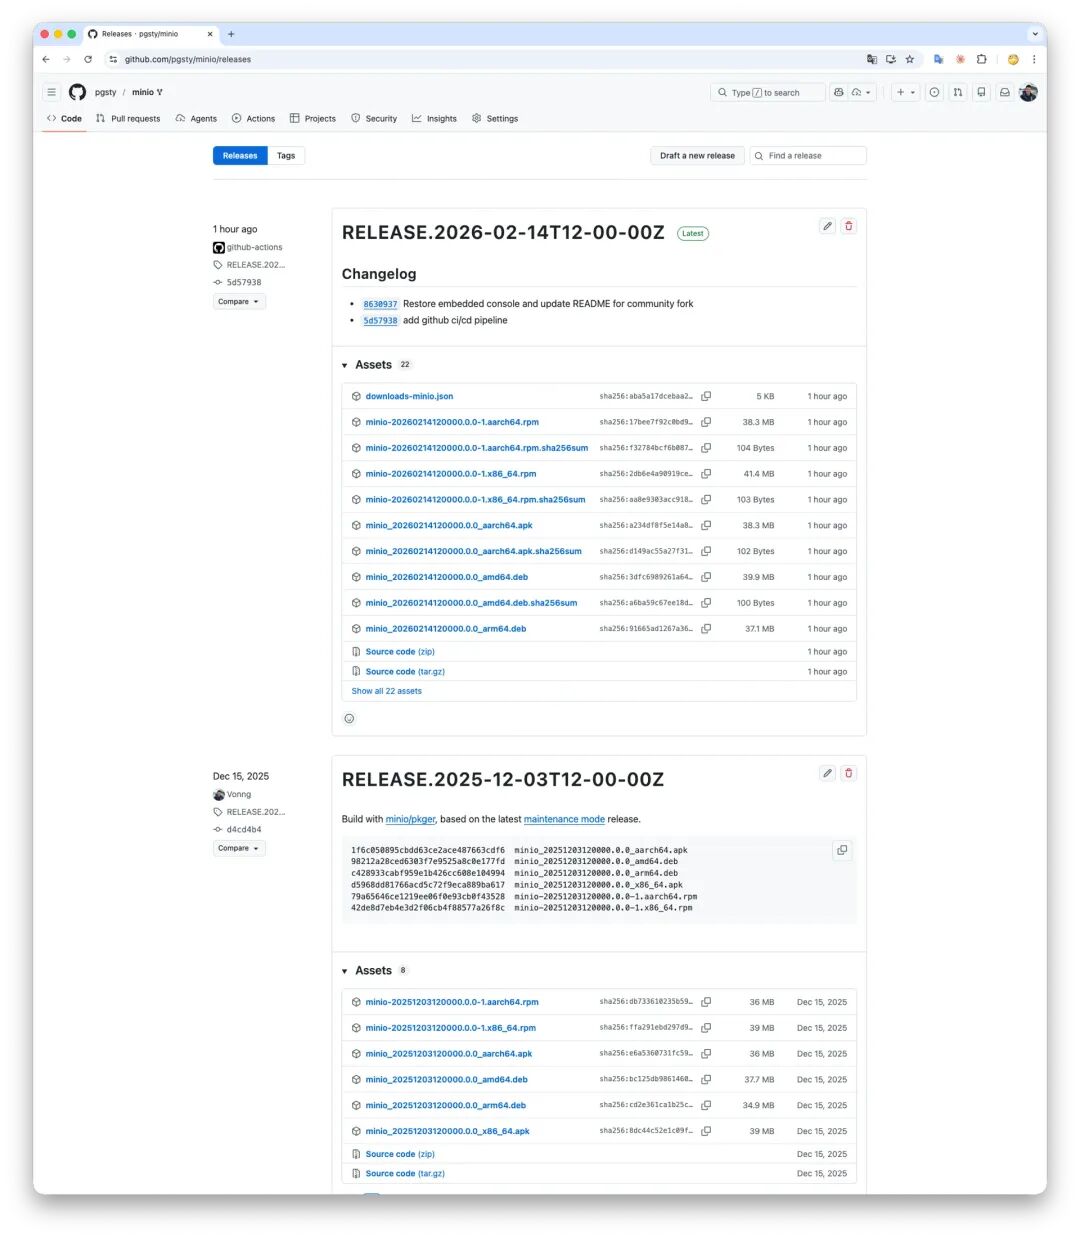
MinIO 开源项目已正式归档,不再维护。尽管如此,社区通过 Fork 复活了管理控制台和二进制分发渠道,确保其继续可用。AGPL 协议保障了社区的合法性,MinIO 需求依然存在,未来将继续发展。
MiniO 官方宣布停止维护,推荐 Ceph、SeaweedFS 和 Garage 作为替代品。自 2015 年发布以来,MiniO 经历多次更新,最终因删除大量代码而失去 Web 管理功能。
本文探讨了通过硬件配置、内核优化和系统设置来提升MinIO性能。建议使用支持AVX/AVX-512的CPU和大内存,采用多盘配置,优化网络设置,禁用交换分区,并使用XFS文件系统。优化后,读取和写入吞吐量分别提升了3.6%和1.6%。
完成下面两步后,将自动完成登录并继续当前操作。