后量子迁移共识截止2029年,仅剩三年。对称密码基本不变,256位密钥即可,Grover算法不构成威胁。非对称算法须全面更换:密钥交换用X25519+ML-KEM-768,签名用ML-DSA-44,加密用HPKE或age。密钥交换最紧迫,因“先存储后解密”攻击。TLS库推荐rustls、Go crypto/tls等,避免OpenSSL;备份用restic。建议用内存安全语言并让LLM审查代码。
Cloudflare Workers 的 Web Crypto 现已支持后量子算法,包括用于密钥封装的 ML-KEM-768/1024 和用于签名的 ML-DSA-44/65/87,并提供 encapsulateBits、getPublicKey 等辅助 API 及 JWK 导入导出。该功能需启用 webcrypto_modern_algorithms 兼容标志,基于 BoringSSL 实现,开发者无需打包额外密码库即可试验后量子协议。
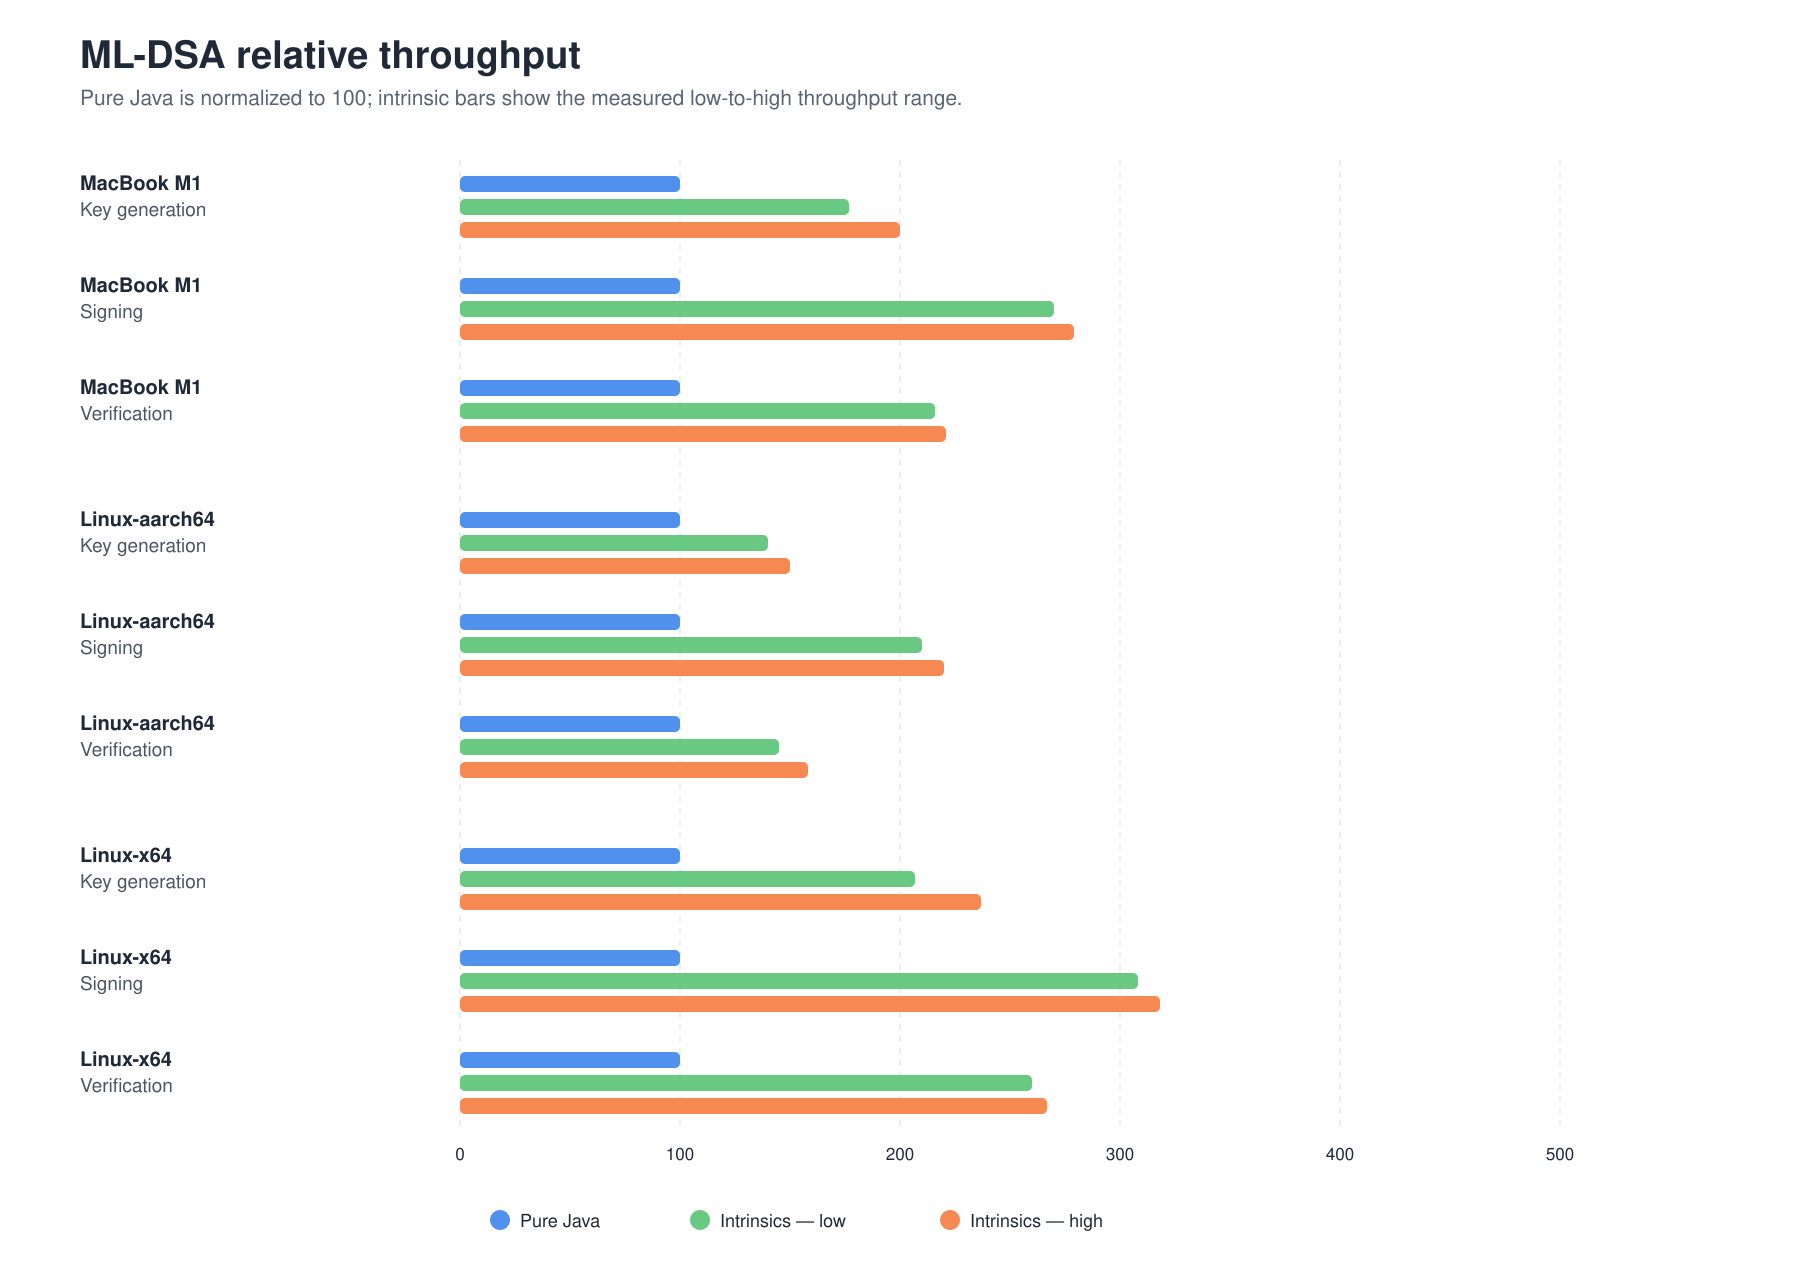
JDK 以纯 Java 实现支持后量子密码算法 ML-KEM、ML-DSA 和 HSS/LMS,保证可移植性。HotSpot 通过 @IntrinsicCandidate 注解将热点方法替换为利用 CPU 特性的平台专用机器码,Java 实现作为后备。ML-KEM 的 NTT、多项式乘法等操作适合内联优化,ML-DSA 需专用实现。基准测试显示内联可显著提升吞吐量,ML-KEM 最高提速 3.18 倍。
Cloudflare推出后量子加密可视化工具,用户可在Logpush、日志浏览器和HTTP流量分析面板中查看域名TLS 1.3后量子密钥交换的采用情况。目前约70%浏览器流量使用混合ML-KEM加密,但仅15%源站支持。Cloudflare目标2029年实现全面后量子安全,并建议将老旧源站置于Cloudflare Tunnel之后以启用后量子加密。
2024年8月,NIST发布三项后量子密码标准FIPS 203/204/205,格基密码成为后量子时代公钥基石。文章详解ML-KEM与ML-DSA,涵盖LWE、Module-LWE数学基础,以及NTT、Fujisaki-Okamoto变换、Fiat-Shamir with Aborts等核心构造,并分析安全性、侧信道与实现优化。选型建议采用ML-KEM-768配ML-DSA-65,与X25519/ECDSA混合部署,主要代价是密钥与签名尺寸膨胀。
Cloudflare最近采用了新的后量子IPsec标准,使用混合的ML-KEM密钥交换,避免了密码套件膨胀,旨在满足NIST 2030年量子抗性加密要求,保护网络流量免受未来解密攻击。该方案与TLS标准化方式相似,确保IPsec的安全性。
量子计算机威胁现有密码体系,后量子密码学(PQC)应运而生。Go 1.24引入crypto/mlkem包,支持新算法ML-KEM,提升安全性。NIST已标准化新密码算法,Go开发者需关注PQC进展以增强应用安全。
量子计算的强大能力可能威胁加密算法的安全。本文探讨Java应用如何利用密钥派生函数(KDF)API、模块格基密钥封装机制(ML-KEM)和模块格基数字签名算法(DSA)来抵御量子攻击。
Java 24将引入两项新JEP,关注后量子密码学(PQC)。当前的密码学依赖于难以破解的数学问题,但量子计算可能威胁现有算法。ML-KEM采用格密码学,旨在抵御量子攻击。尽管大型量子计算机尚未普及,政府已要求系统升级以应对未来威胁,因此Java需提前支持后量子能力,以确保安全。
美国标准与技术研究所(NIST)发布了三项后量子加密标准,用于对抗未来的量子计算机破解。这些标准包括ML-KEM、ML-DSA和SLH-DSA加密算法,还有一个预计到年底会被标准化的算法FN-DSA。NIST鼓励系统管理员尽快过渡到新标准。
完成下面两步后,将自动完成登录并继续当前操作。