小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
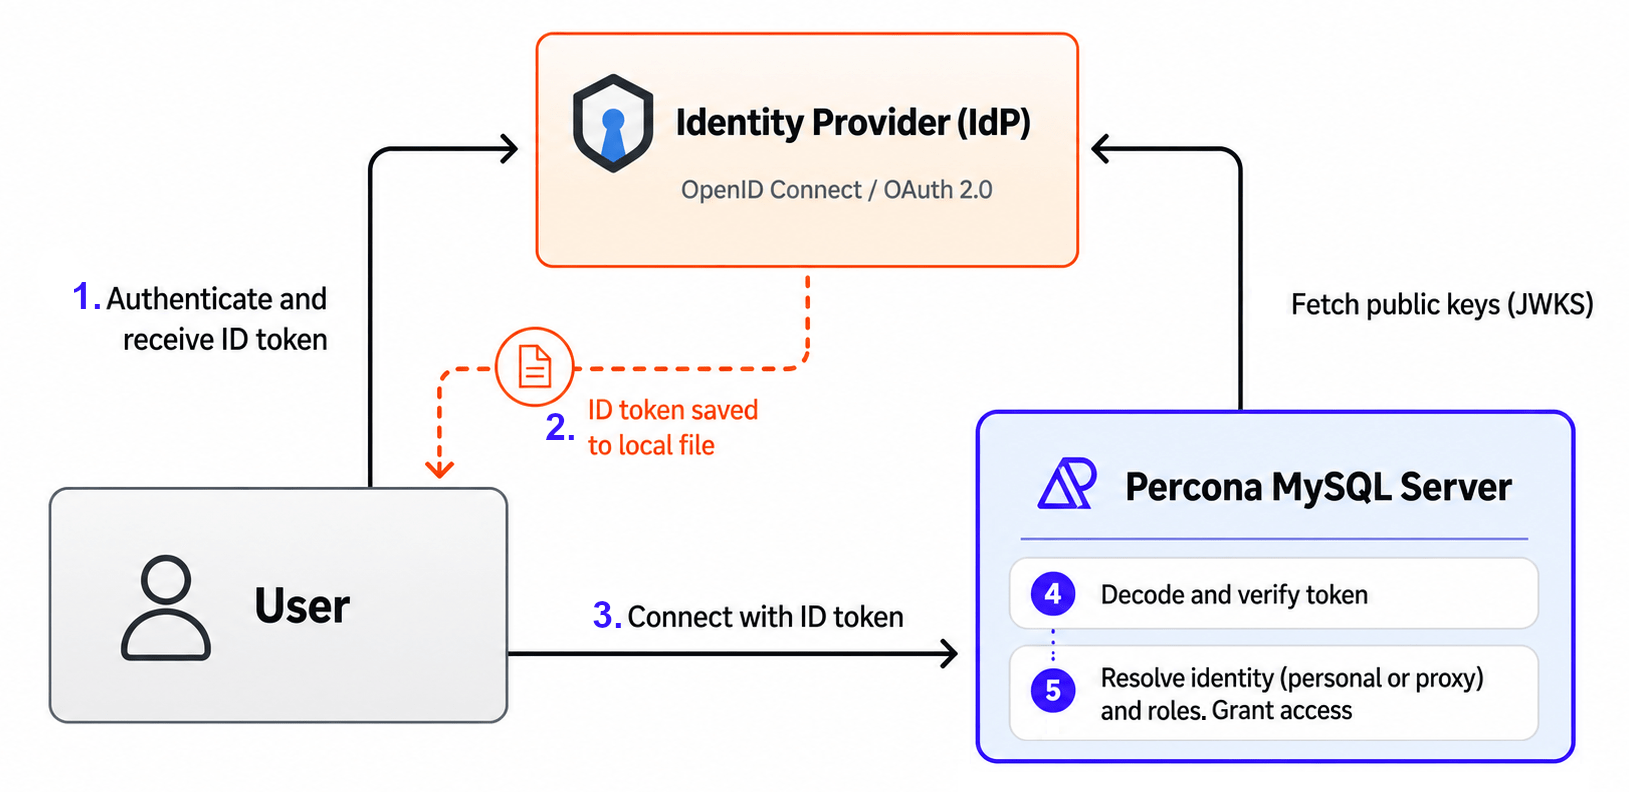
MySQL的OpenID Connect认证,现已完全开源

本文介绍了Percona Server for MongoDB的软件物料清单(SBOM)功能,以及MySQL相关的gcache检查工具,内容涉及数据库技术更新。

MySQL的OpenID Connect认证,现已完全开源

Percona Database Performance Blog Percona Database Performance Blog · 2026-09-02T08:56:26Z
Turborepo与Vercel远程缓存现已支持OpenID Connect(OIDC)

现在可以在CI/CD工作流(包括GitHub工作流)中交换OIDC令牌,以获取短期有效的Turborepo访问令牌,用于访问Vercel远程缓存。这比长期个人访问令牌更安全,因为OIDC令牌短期有效、仅限缓存访问,并与团队关联。建议用户迁移至OIDC,可通过设置添加策略。

Turborepo与Vercel远程缓存现已支持OpenID Connect(OIDC)

Vercel News Vercel News · 2026-07-30T00:00:00Z
如何在GitHub Actions中为AWS设置OpenID Connect (OIDC)

在CI/CD流程中,存储AWS凭证存在安全风险。使用OpenID Connect (OIDC)可以避免这一问题,OIDC允许GitHub Actions在每次运行时请求短期令牌,从而消除长期凭证的管理。本文介绍如何从头开始设置GitHub Actions与AWS之间的OIDC身份验证,以确保安全地进行AWS操作,而无需存储任何访问密钥。

如何在GitHub Actions中为AWS设置OpenID Connect (OIDC)

freeCodeCamp.org freeCodeCamp.org · 2026-04-27T15:07:43Z
强烈推荐一个基于 .NET 8 开发的企业级 OAuth 2.0 / OpenID Connect 认证框架

OneAuthCenter 是基于 .NET 9 的企业级 OAuth 2.0 认证中心,提供安全、可扩展的身份认证与授权,支持一行代码接入、自动化 JWT 验证及多种授权策略,兼容 IdentityServer4,适合国内团队使用,支持多种数据库,附带完整文档与示例。

强烈推荐一个基于 .NET 8 开发的企业级 OAuth 2.0 / OpenID Connect 认证框架

dotNET跨平台 dotNET跨平台 · 2025-12-02T23:41:48Z

OpenID Connect WordPress插件v1.0.0发布,支持PHP7.0+/WordPress5.8+,提供OIDC登录功能,支持自动绑定邮箱用户和创建新用户,兼容主流OIDC提供...

OpenID Connect(OIDC) WordPress v1.0.0插件

青山小站 青山小站 · 2025-08-25T15:32:00Z

作者介绍了基于OpenID Connect(OIDC)协议的Typecho插件v1.2.0,该插件在OAuth2.0基础上增加了身份认证功能,并提供了插件下载、安装配置指南及登录按钮添加方法。

OpenID Connect(OIDC) Typecho v1.2.0插件

青山小站 青山小站 · 2025-08-25T15:22:00Z
Percona Server for MongoDB引入OpenID Connect,实现安全集中认证

Percona推出对MongoDB的OpenID Connect(OIDC)支持,允许用户通过身份提供者(如Okta、Microsoft Entra)进行安全认证,简化用户管理,支持单点登录,增强安全性。此功能自Percona Server for MongoDB 8.0.12-4版本起提供,旨在为企业提供灵活、安全的数据库解决方案。

Percona Server for MongoDB引入OpenID Connect,实现安全集中认证

Percona Database Performance Blog Percona Database Performance Blog · 2025-08-19T13:10:55Z
.NET MAUI在Windows上的认证:OpenID Connect挑战

作者分享了在使用.NET MAUI进行Windows平台OpenID Connect认证时的挑战,指出Windows支持不足让开发者感到沮丧。尽管有解决方案,但在.NET 9更新后,集成问题再次出现。作者期待未来能改善MAUI与OpenID Connect的兼容性。

.NET MAUI在Windows上的认证:OpenID Connect挑战

DEV Community DEV Community · 2025-05-06T10:36:39Z
在Keycloak上构建OpenID联盟信任链

OpenID Federation 1.0为无直接关系的依赖方与OpenID提供者建立信任,支持数字身份钱包生态。通过Keycloak实现动态客户端注册,简化敏感数据访问中的凭证发放。本文介绍如何利用OpenID Federation Trust Chain与第三方建立信任。

在Keycloak上构建OpenID联盟信任链

Cloud Native Computing Foundation Cloud Native Computing Foundation · 2025-05-05T15:25:32Z
在Keycloak上构建OpenID Federation信任链

本文介绍了OpenID Federation 1.0框架,旨在建立依赖方与OpenID提供者之间的信任关系,允许依赖方在未授权情况下发送请求。重点在数字身份钱包生态系统中的可验证凭证(VC)发行,使用Keycloak作为OpenID提供者,展示如何通过OpenID Federation Trust Chain进行动态客户端注册,以增强安全性和信任。

在Keycloak上构建OpenID Federation信任链

Cloud Native Computing Foundation Cloud Native Computing Foundation · 2025-04-25T14:15:17Z
滥用 OpenID Connect 和 GitLab 以获取 AWS 访问权限

OpenID Connect (OIDC) 是基于 OAuth 2.0 的身份验证协议,允许应用程序通过身份提供者验证用户身份。在 AWS 中,OIDC 常用于集成第三方身份提供者。过于宽松的角色假设策略可能导致安全漏洞,攻击者可通过 GitLab 访问 AWS 账户,因此建议限制角色假设权限,以防止未授权访问。

滥用 OpenID Connect 和 GitLab 以获取 AWS 访问权限

DEV Community DEV Community · 2025-04-10T01:53:27Z
🔐 OAuth 2.0 + OpenID Connect (OIDC) 🪪

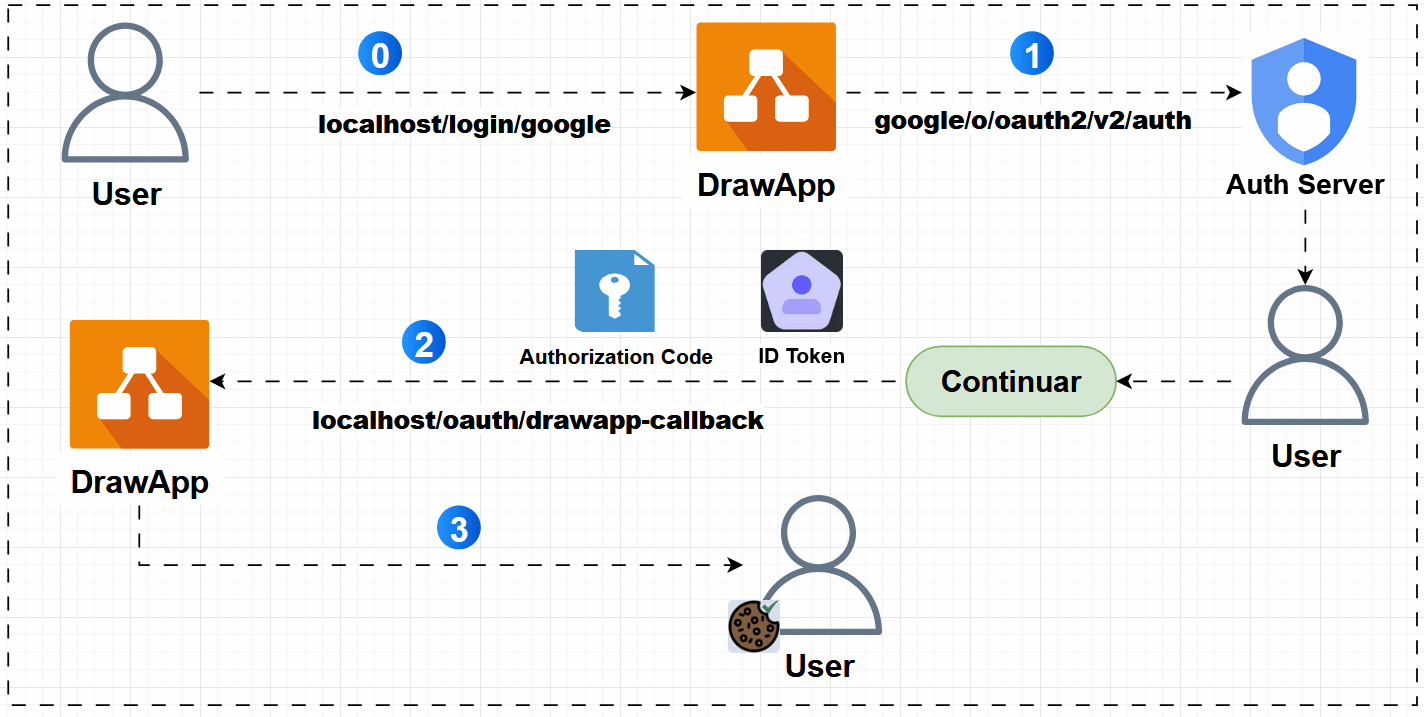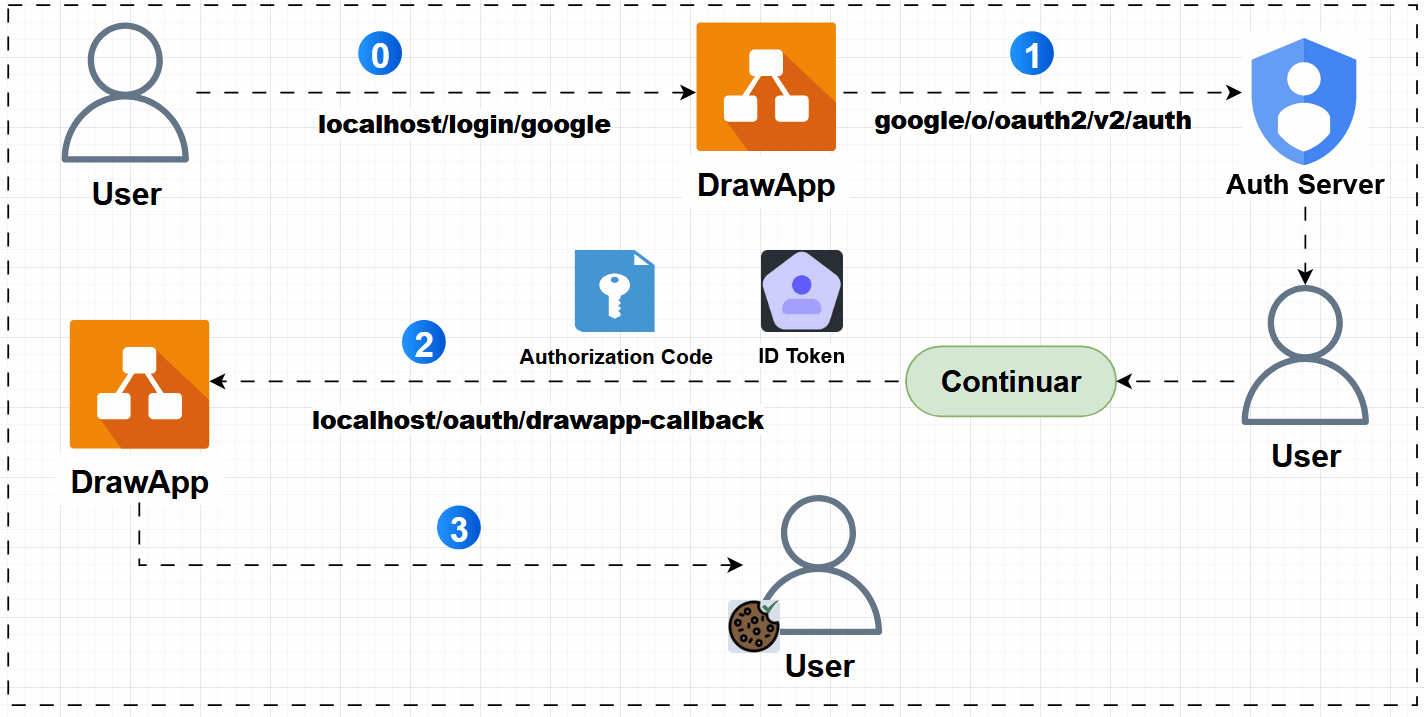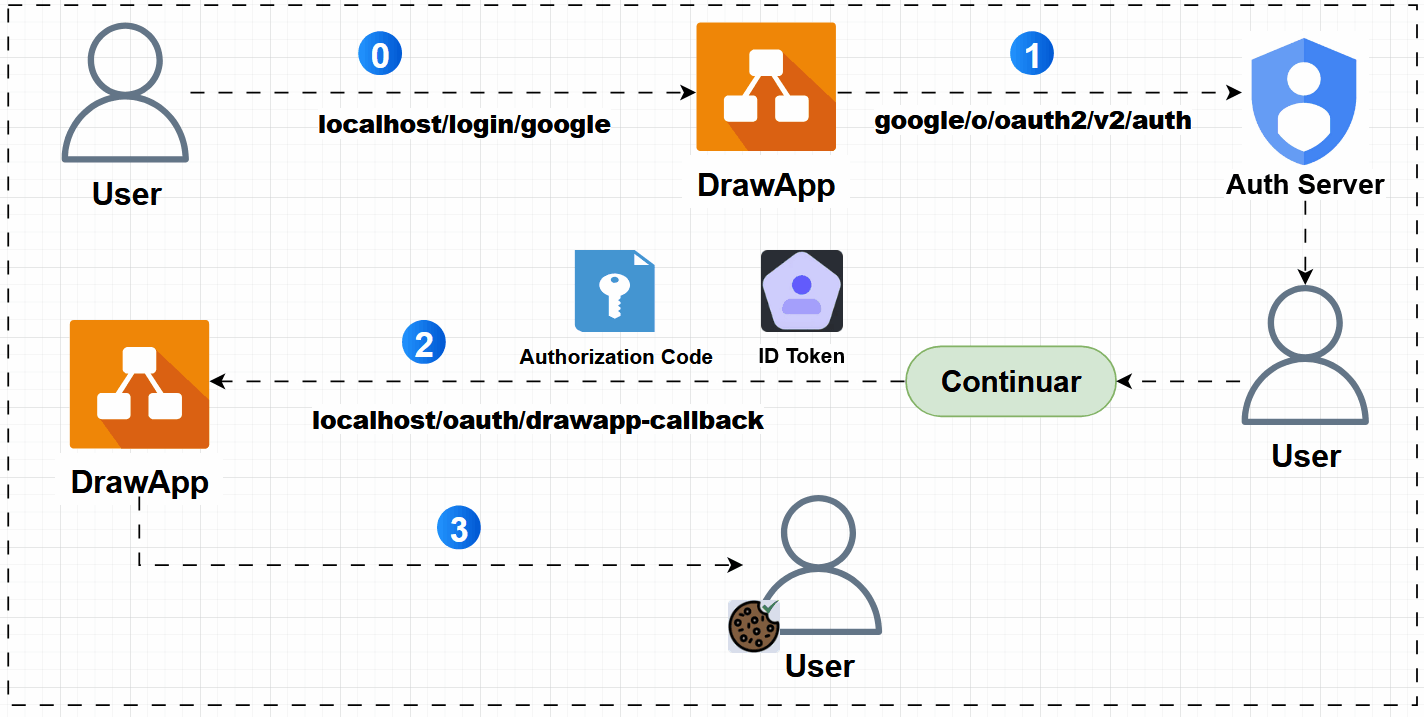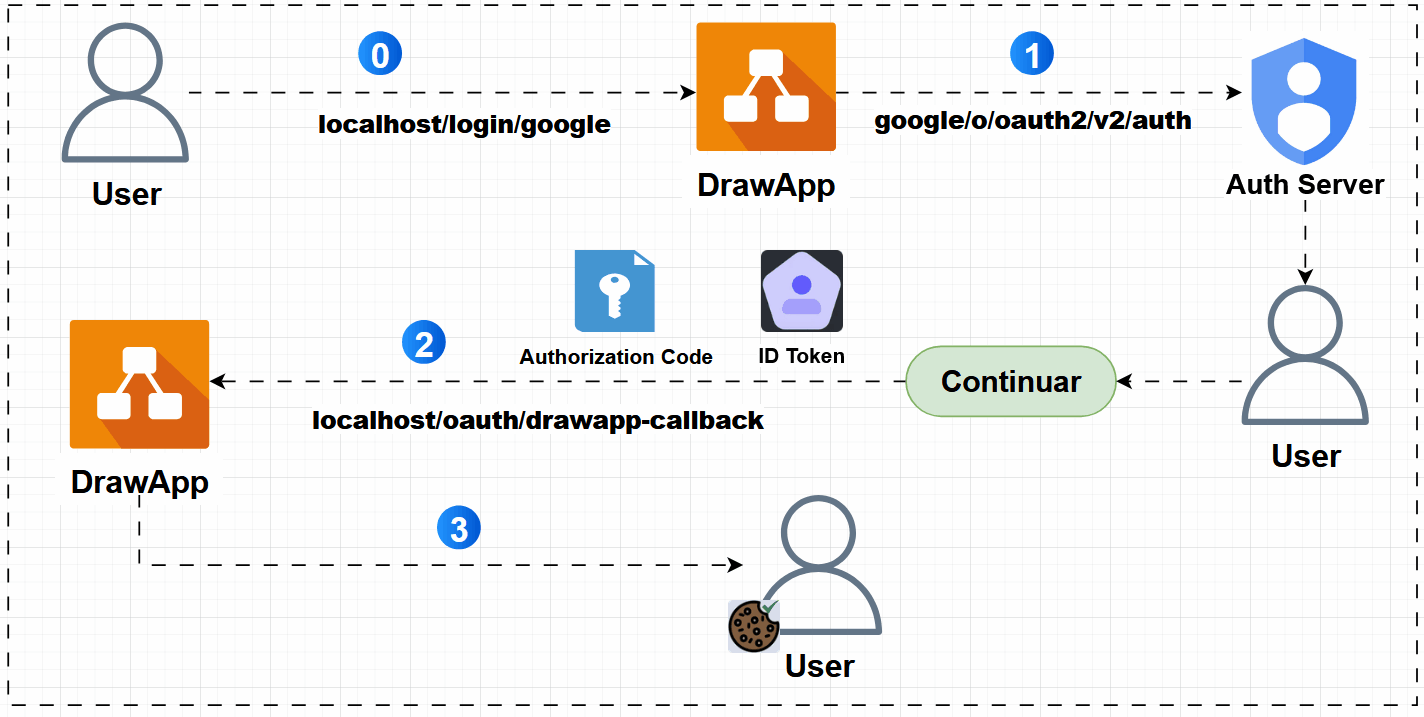
该项目展示了OAuth 2.0和OpenID Connect的实际应用,以Draw.io为例,用户可通过注册或Google账户登录。项目创建了一个简单的API(DrawApp),实现用户注册、登录及Google Drive集成,确保安全授权和数据访问。OAuth允许用户控制DrawApp对Google Drive的访问权限,而OpenID Connect简化了用户认证流程。

🔐 OAuth 2.0 + OpenID Connect (OIDC) 🪪

DEV Community DEV Community · 2025-04-08T23:08:36Z
理解.NET Web API中的OAuth/OpenID响应类型

本文介绍了OAuth和OpenID的响应类型,包括查询、片段和POST。查询类型安全性高,适合服务器应用;片段类型适用于单页应用,但安全性较低;POST类型通过表单提交,能保护敏感信息。选择合适的响应类型和安全最佳实践可提升应用安全性。

理解.NET Web API中的OAuth/OpenID响应类型

DEV Community DEV Community · 2025-03-31T06:05:00Z
🔐 理解SAML、OAuth 2.0和OpenID Connect

SAML 2.0、OAuth 2.0和OpenID Connect是身份验证和授权的协议。SAML适用于企业单点登录,OAuth用于API授权,而OIDC结合了身份验证和授权,适合现代应用。OIDC因其轻量和对移动应用的支持,逐渐取代SAML。

🔐 理解SAML、OAuth 2.0和OpenID Connect

DEV Community DEV Community · 2025-03-29T14:34:52Z
🔐 使用Okta通过OAuth 2.0和OpenID Connect保护API访问

本文介绍了如何通过Okta使用OAuth 2.0和OpenID Connect保护API,包括创建开发者账户、设置基于角色的用户组、注册OAuth 2.0应用及配置身份验证和API访问策略,以确保只有授权用户能够访问应用和API,从而提升安全性。

🔐 使用Okta通过OAuth 2.0和OpenID Connect保护API访问

DEV Community DEV Community · 2025-03-08T11:30:33Z
将OAuth 2.0和OpenID Connect集成到Web应用和后端的通用方法

本文探讨了将OAuth 2.0和OIDC兼容的授权服务器集成到Web应用中的复杂性,强调使用oauth2-proxy的优势。通过注册代理,简化了单页应用的集成,安全处理客户端凭证,消除单独回调的需求,并简化会话管理和令牌验证。对于支持多个身份提供者的SaaS应用,推荐使用Auth0等平台的联合登录。

将OAuth 2.0和OpenID Connect集成到Web应用和后端的通用方法

DEV Community DEV Community · 2025-02-26T02:56:26Z
在AWS云中使用OpenID Connect的GitHub Actions流水线

在AWS中创建IAM角色并在GitHub Actions中使用的步骤包括:创建GitHub身份提供者,选择OpenID Connect,创建IAM角色并设置权限,创建GitHub仓库,编写工作流文件以调用AWS CLI。

在AWS云中使用OpenID Connect的GitHub Actions流水线

DEV Community DEV Community · 2025-02-13T18:03:04Z
OAuth与SAML与OpenID:初学者友好的指南

SAML、OAuth和OpenID Connect是三种主要的认证和授权协议。SAML适合企业级单点登录,OAuth用于安全访问用户数据,而OpenID Connect在OAuth基础上提供认证。选择合适的协议需根据应用需求。

OAuth与SAML与OpenID:初学者友好的指南

DEV Community DEV Community · 2025-01-30T18:04:16Z
通过OpenID Connect (OIDC) 加强公共AWS应用负载均衡器(ALB)的安全性

本文介绍了如何通过OpenID Connect (OIDC) 加强AWS应用负载均衡器(ALB)的安全性,确保用户身份验证并防止未授权访问。通过将ALB与OIDC集成,只有经过身份验证的用户才能访问后端服务,从而提升网络应用的安全性和用户体验。

通过OpenID Connect (OIDC) 加强公共AWS应用负载均衡器(ALB)的安全性

Cloud Native Computing Foundation Cloud Native Computing Foundation · 2025-01-14T16:00:00Z
通过GitHub Actions和OpenID Connect安全访问Amazon EKS

本文介绍了如何通过OpenID Connect将GitHub Actions与Amazon EKS集成,以提升安全性并避免静态凭证风险。内容涵盖启用OIDC、创建IAM角色和更新工作流等步骤,确保CI/CD流程的安全与简化。

通过GitHub Actions和OpenID Connect安全访问Amazon EKS

DEV Community DEV Community · 2025-01-14T10:07:03Z
  • <<
  • <
  • 1 (current)
  • 2
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码