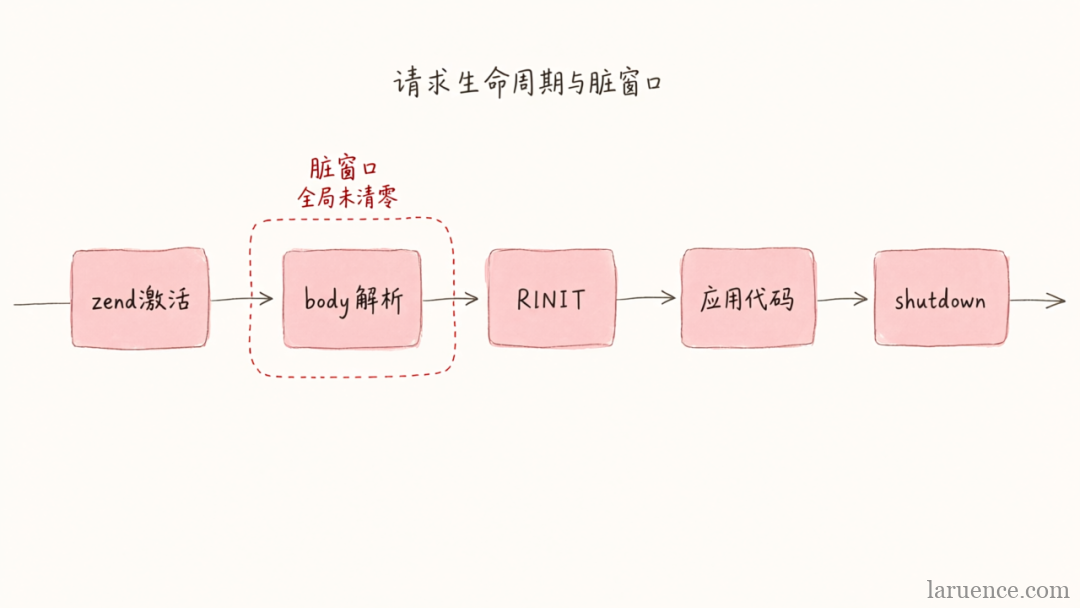
文章解析PHP高危漏洞CVE-2026-109619(RCE)原理:利用session.upload_progress在RINIT前初始化session;请求A触发OOM,经zend_bailout跳过清理,留下悬空指针;请求B用可控字段回收该内存,形成UAF;再通过信息泄露绕过ASLR,伪造HashTable并将pDestructor指向zif_system实现命令执行。攻击全程纯HTTP、早于应用代码执行、默认开启且无日志。建议升级PHP或关闭session.upload_progress.enabled。
完成下面两步后,将自动完成登录并继续当前操作。