Qt Network模块的QNetworkAccessManager存在空指针解引用漏洞(CVE-2026-96432),影响Qt 6.8.0–6.8.9及6.9.0–6.11.2。恶意或受损服务器可触发该漏洞,导致应用崩溃,CVSS 4.0评分为2.1(低危)。缓解措施为禁用HTTP/2;修复方式是应用补丁或升级至Qt 6.8.10、6.11.3或更高版本。
Qt框架VectorImage QML类型存在拒绝服务漏洞CVE-2026-105923,影响Qt 6.8.0至6.8.8及6.9.0至6.11.2版本。处理特制SVG可致应用崩溃,CVSS评分4.0。建议避免加载不可信SVG,并升级至Qt 6.8.9、6.11.3或6.12.0以上版本或应用补丁。
Sauter选择Qt Group支持其新一代基于IP的楼宇自动化产品开发直观嵌入式用户界面。Sauter看重Qt框架的低延迟性能和界面开发自由度,其与现有C++和嵌入式技术栈契合,便于复用组件。借助Qt,团队从原型到产品用时不到一年,质量团队还采用Squish测试自动化工具,使界面开发与测试更灵活。Sauter将Qt视为产品线开发策略的重要一环。
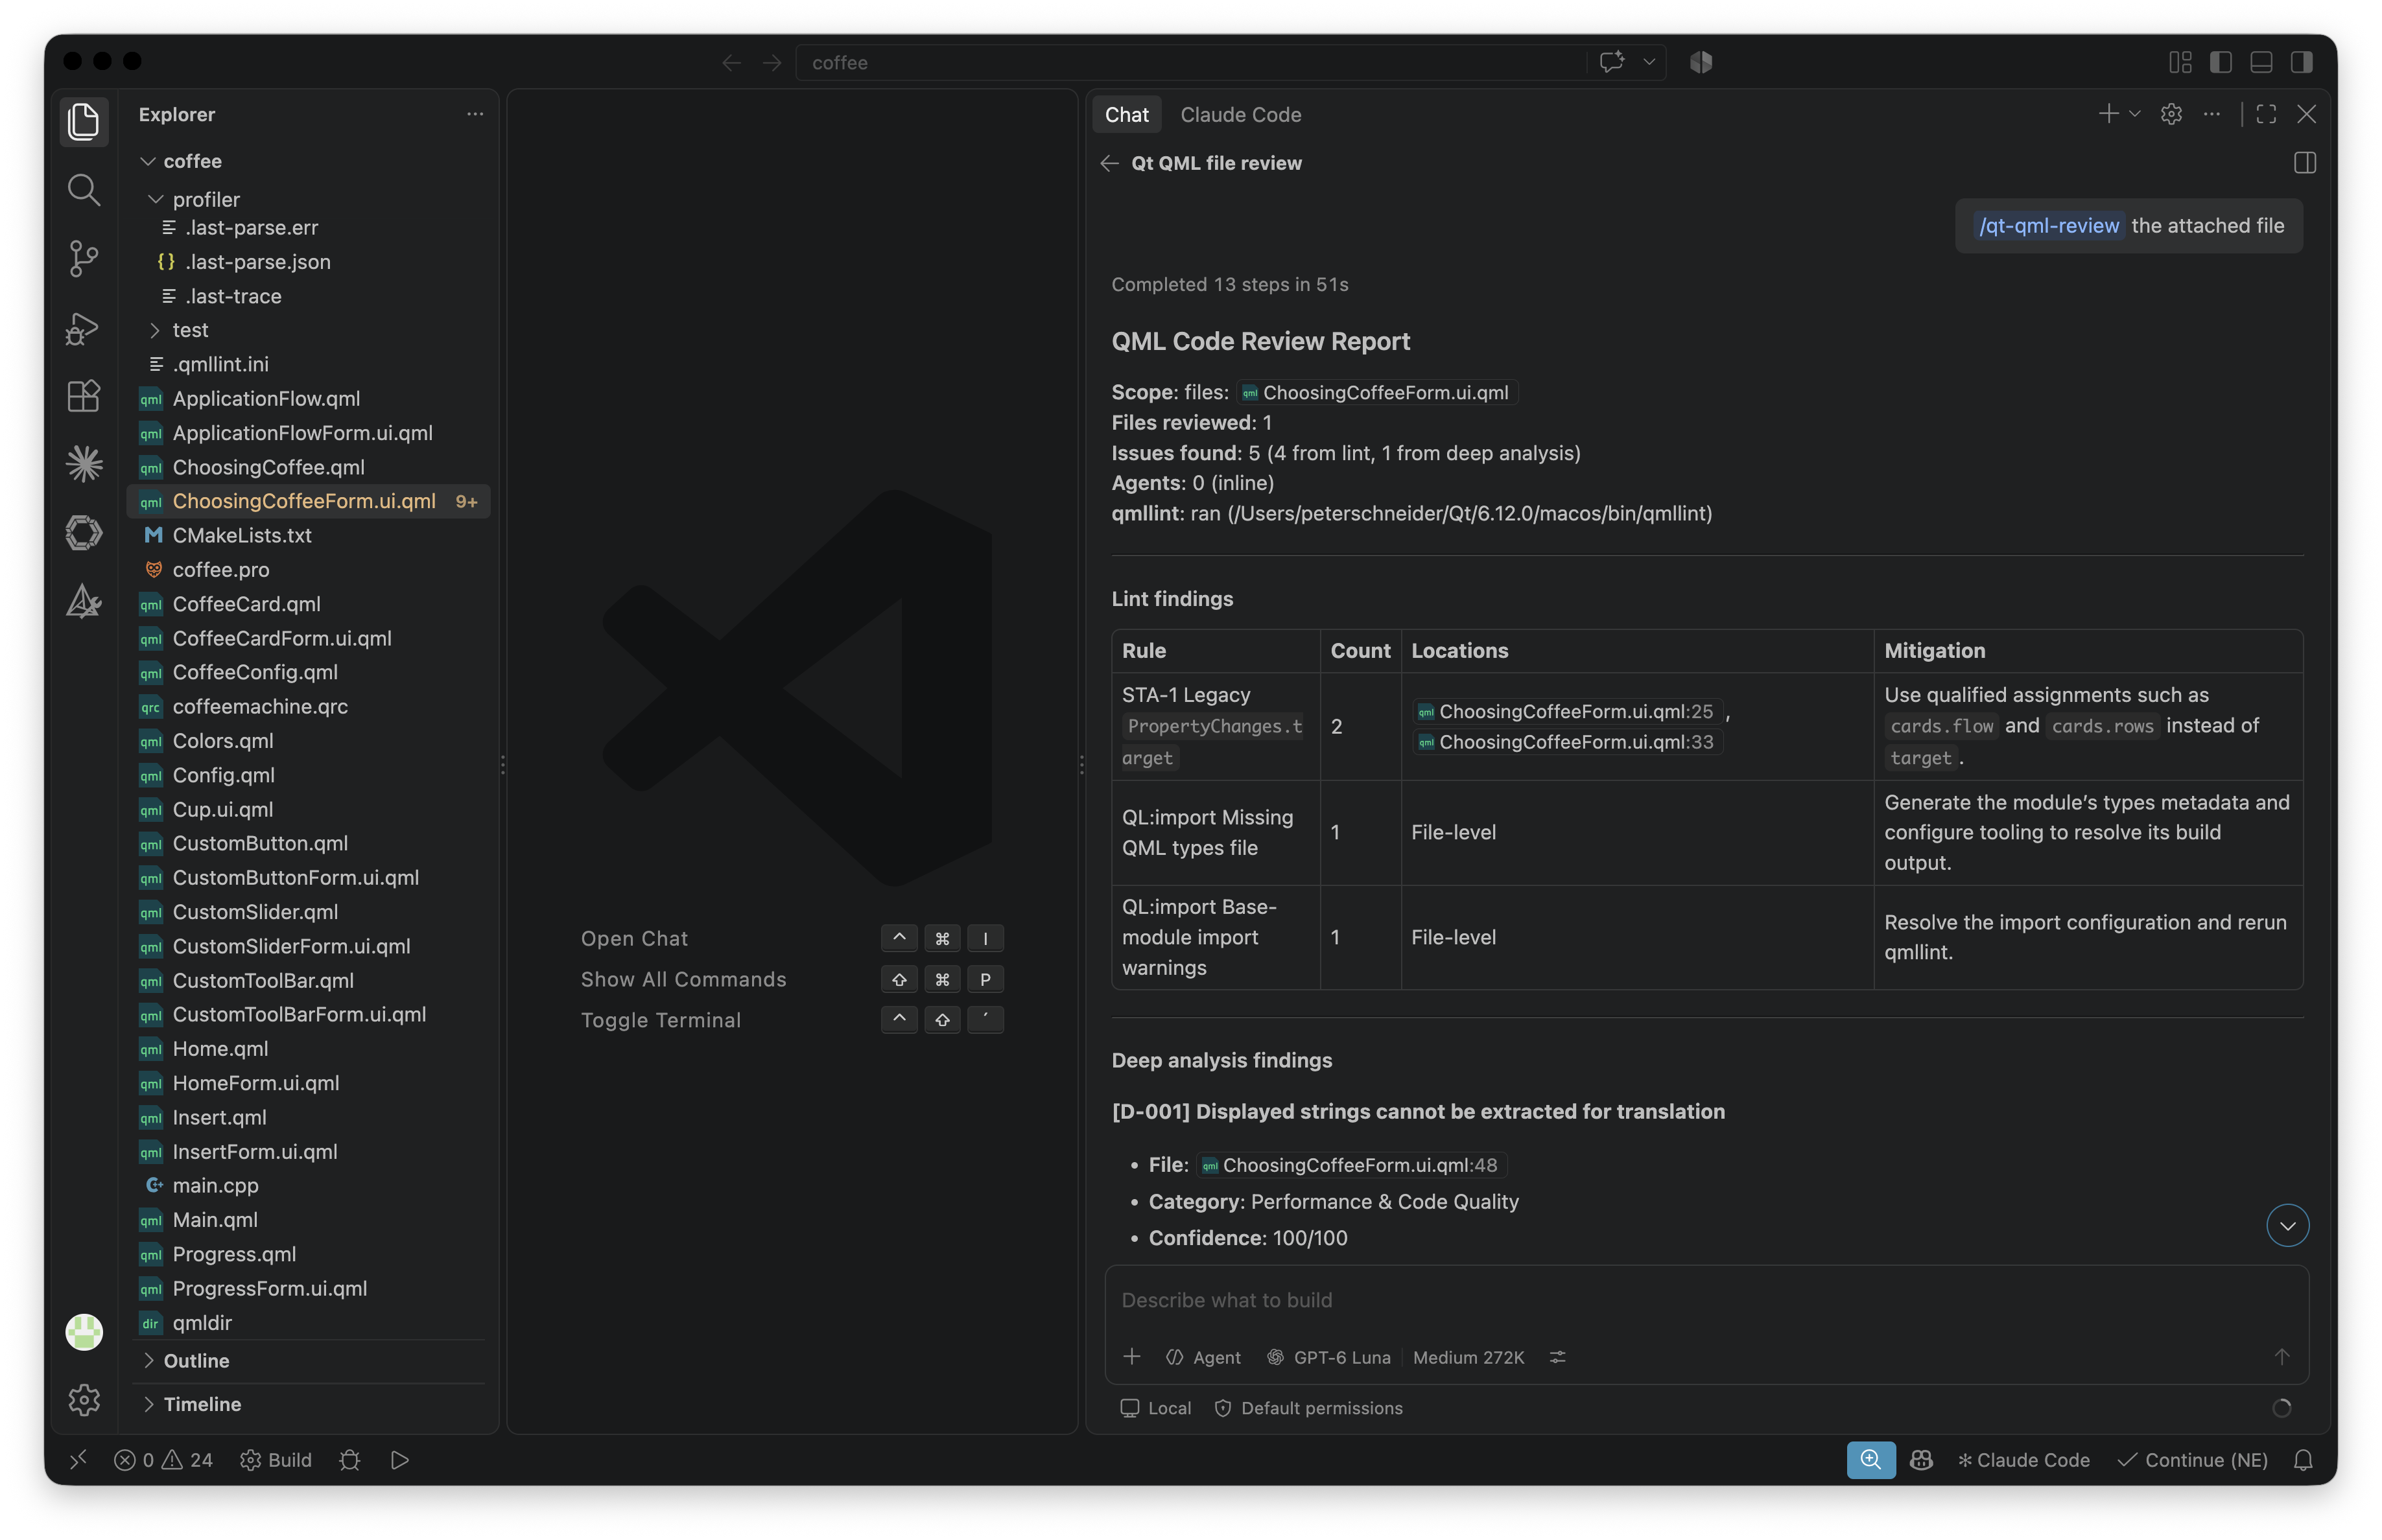
Qt 重构了 QML 与 Qt C++ 代码审查技能以降低 token 消耗:将深度分析由 6 个子代理改为单代理,2500 行以下代码按规则直接分析,并仅审查会话中修改的代码。测试显示审查准确率未下降,小项目平均成本从 1.25 美元降至 0.31 美元。更新已发布在 GitHub 仓库及 Anthropic qt-development 插件中。
Qt Core模块的QJsonDocument及Qt 5兼容模块QBinaryJson在JSON解析时存在越界读取漏洞(CVE-2026-101201),影响Qt 5.0至6.8.8及6.9.0至6.11.2版本,可导致崩溃,CVSS 4.0评分为4.3(中危),目前暂无缓解措施。建议应用补丁或升级至Qt 6.8.9、6.11.3或更高版本。
Qt SVG模块(QtSvg)存在拒绝服务漏洞CVE-2026-8168,影响Qt 4.1.0至6.8.8及6.9.0至6.11.1。应用加载元素嵌套过深的SVG文件时,解析与渲染过程递归遍历文档树且无深度限制,导致调用栈耗尽、程序崩溃,CVSS 4.0评分7.1(高危)。建议仅加载可信来源的SVG并校验内容,或升级至Qt 6.8.9、6.11.2、6.12.0及以上版本并应用相应补丁。
Qt for Python 6.12 随 Qt 6.12 LTS 发布,是近期最大更新。亮点包括:QML 响应式属性模块 QtQmlFeatures(技术预览),用装饰器消除信号样板代码;新增 iOS 支持,可通过 pyside6-ios-deploy 生成 Xcode 项目;针对欧盟 CRA 的安全审查与加固。此外还改进了部署工具、Android 支持、Python 3.15 初步支持,并修复多项崩溃与内存泄漏问题。
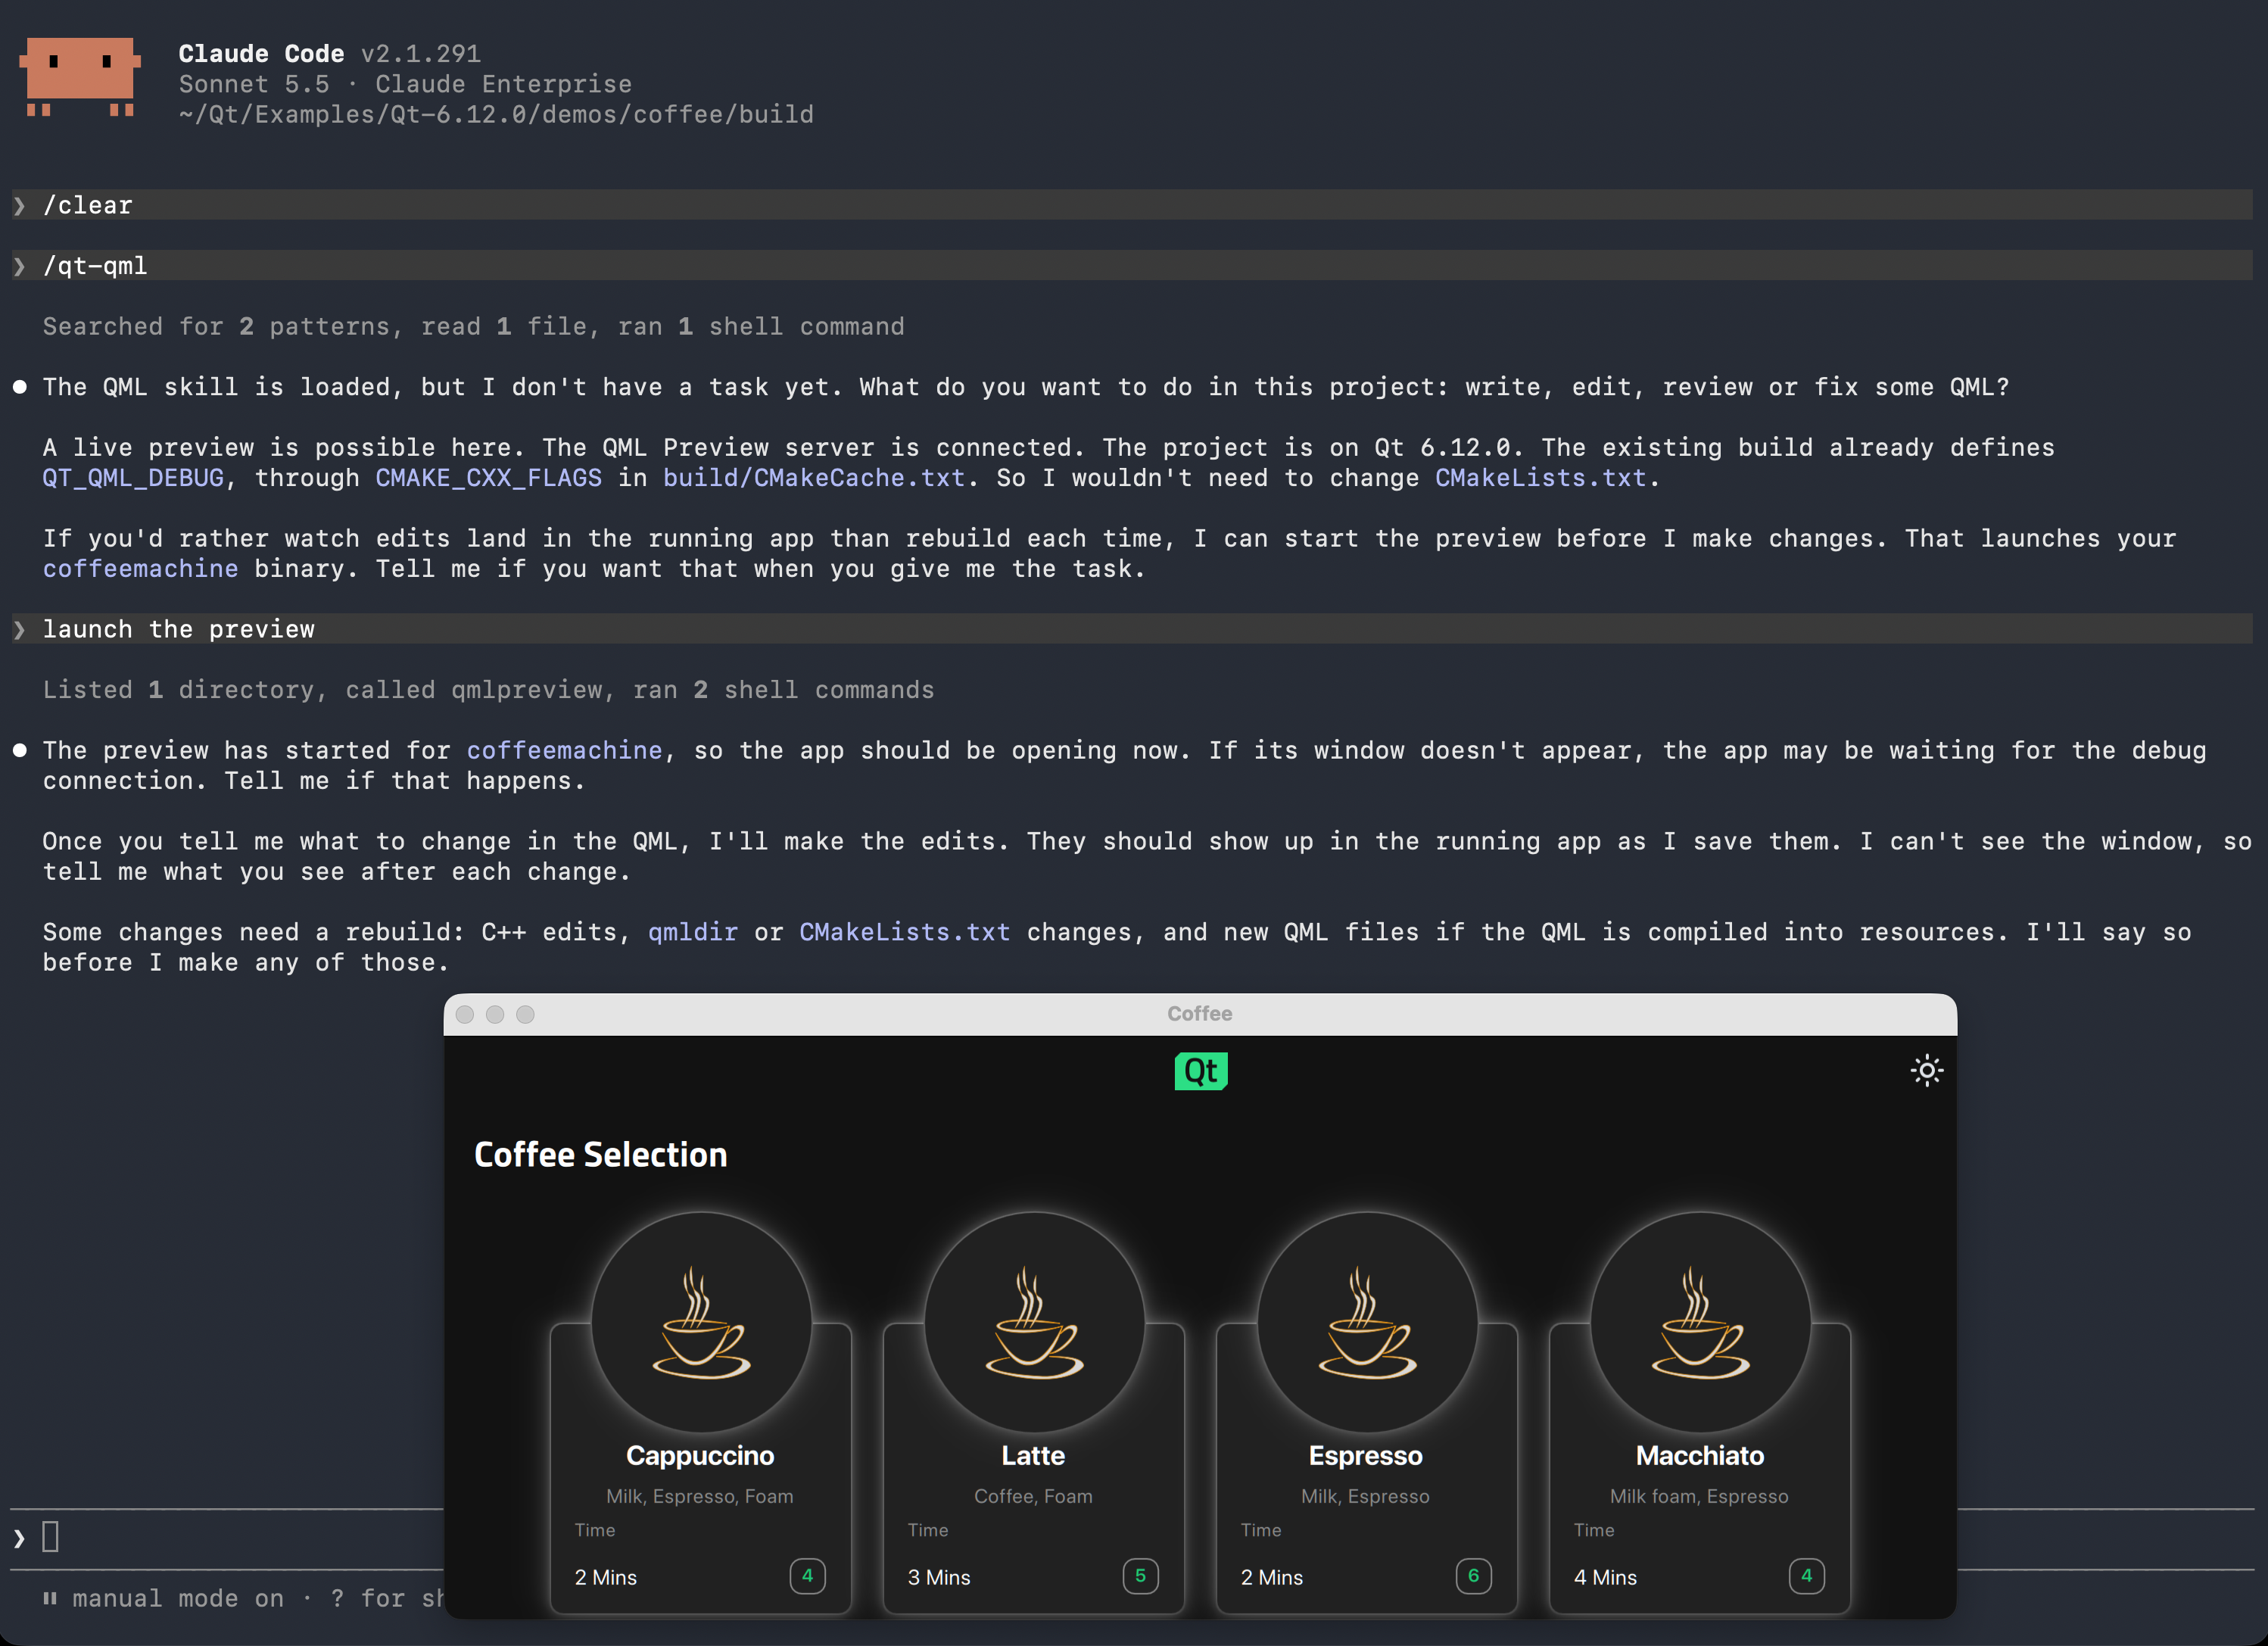
Qt推出QML实时预览MCP工具,AI代理编辑QML后无需重新编译即可热重载查看效果。工具通过run_qmlPreview启动应用,配合qt-qml技能自动检查调试配置并提示需重建的改动。仅支持Qt 6.12+、单一QML引擎及QML模块,C++改动仍需重建。该工具经Claude、Copilot等测试,可通过Qt安装器获取。
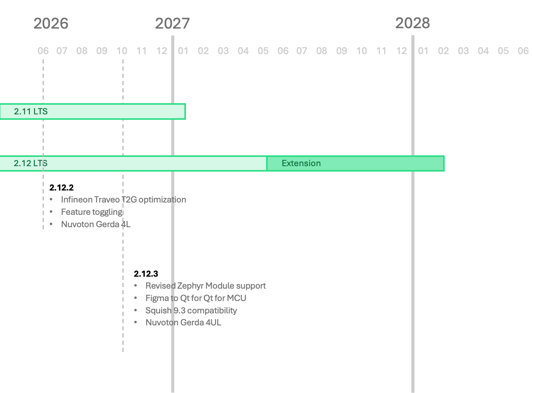
Qt for MCUs 2.12.3 LTS 补丁版本发布,专注稳定性与工作流优化,无新功能。主要改进:支持 Zephyr west 构建系统以简化集成;新增 Nuvoton Gerda 4UL、Ambiq Apollo 510 和 NXP i.MX95 平台支持;Figma 插件扩展至 MCUs;为 Squish 自动化测试对象感知奠定基础。2.12 LTS 支持延长至 2028 年初。
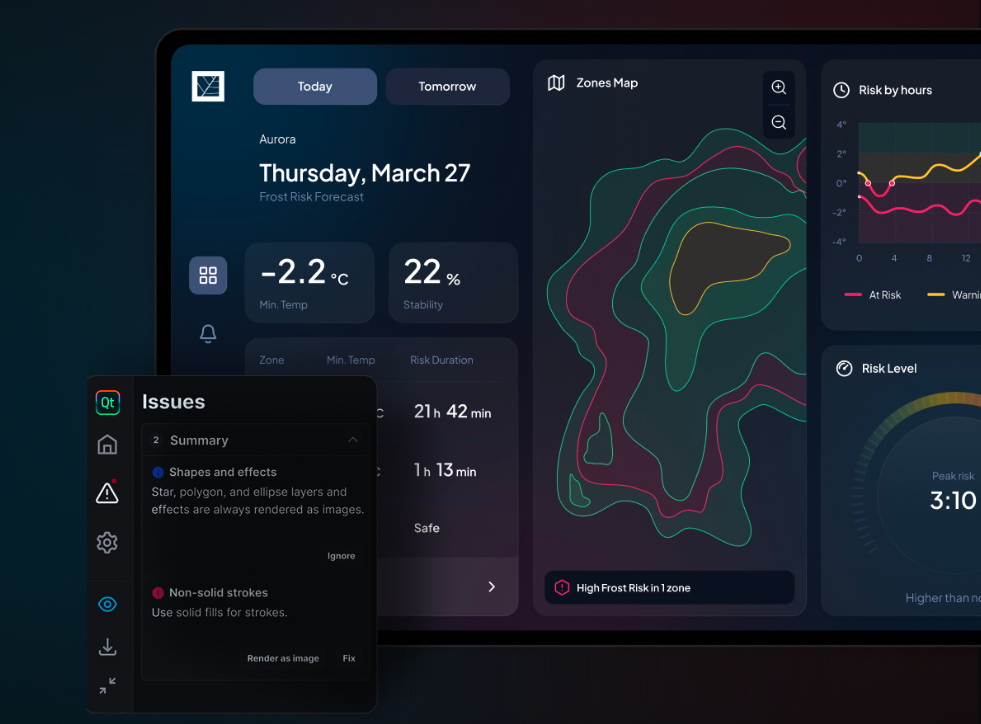
UXDivers通过真实嵌入式项目对比Figma to Qt插件与纯手工QML开发。标准界面和组件实现从118小时降至36小时,节省约70%;因项目自定义组件占比高,整体仅省20%。插件要求统一命名、对齐、边框和阴影,改变Figma文件构建方式。生成代码确定性高、结构统一,在目标硬件上运行流畅。适合常规界面和分布式团队,但需保持生成代码与自定义代码的清晰边界。
Qt团队参加KDE Akademy 2026大会,庆祝KDE成立30周年。Qt贡献两场演讲,介绍Qt 6.12新特性和StyleKit样式系统,并举办展台和BoF会议,讨论Qt项目目标、Qt Bridges、Canvas Painter等,获得丰富反馈,部分已转化为后续工作。团队感谢组织者,期待KDE与Qt继续合作。
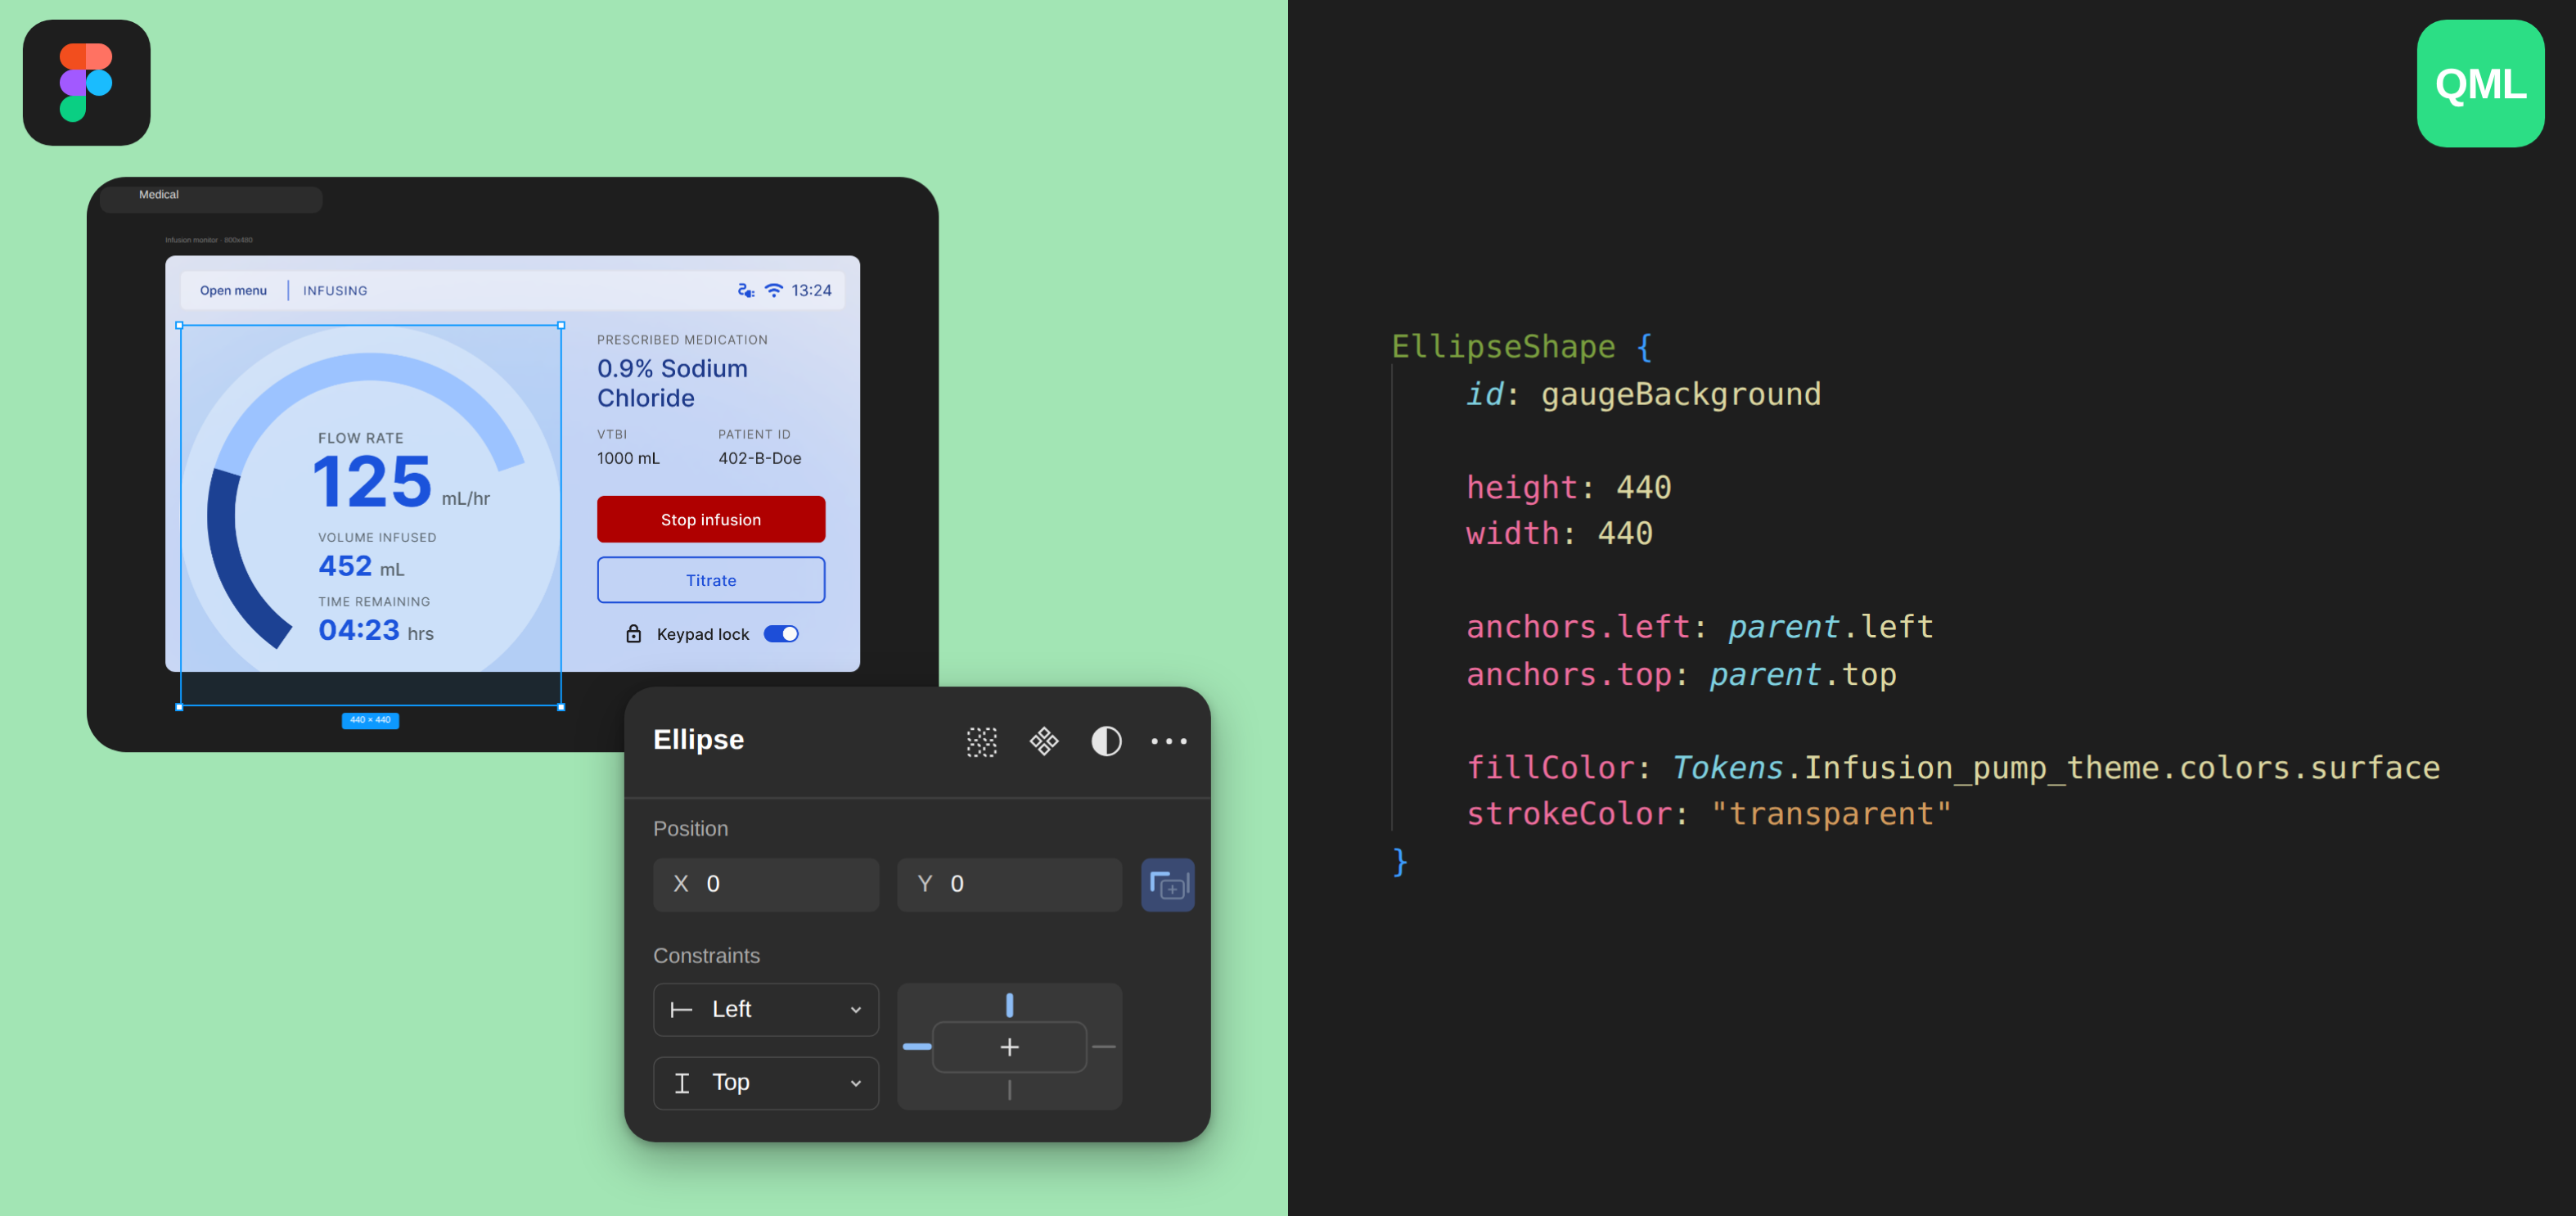
Figma to Qt 1.1 发布,新增 Live Preview 支持交互测试与实时编辑 QML 代码(改动不写回 Figma),支持 Qt 6.12 LTS 和 Qt for MCUs 2.12 LTS,覆盖高端与微控制器设备;Figma 约束转为 QML 锚点,椭圆和弧线转为原生 QML,并支持导出 SVG。
Qt 内置跟踪框架通过 Q_TRACE_* 宏定位应用问题,支持 ETW、LTTng、CTF 后端,CTF 自 Qt 6.5 起可用。使用 -trace ctf 构建 Qt 6.12 后,可在 Qt Creator 21 的 Profile 模式查看跟踪点,并借助向导和快速修复在自有应用中插入跟踪宏,测量绘制等操作耗时。
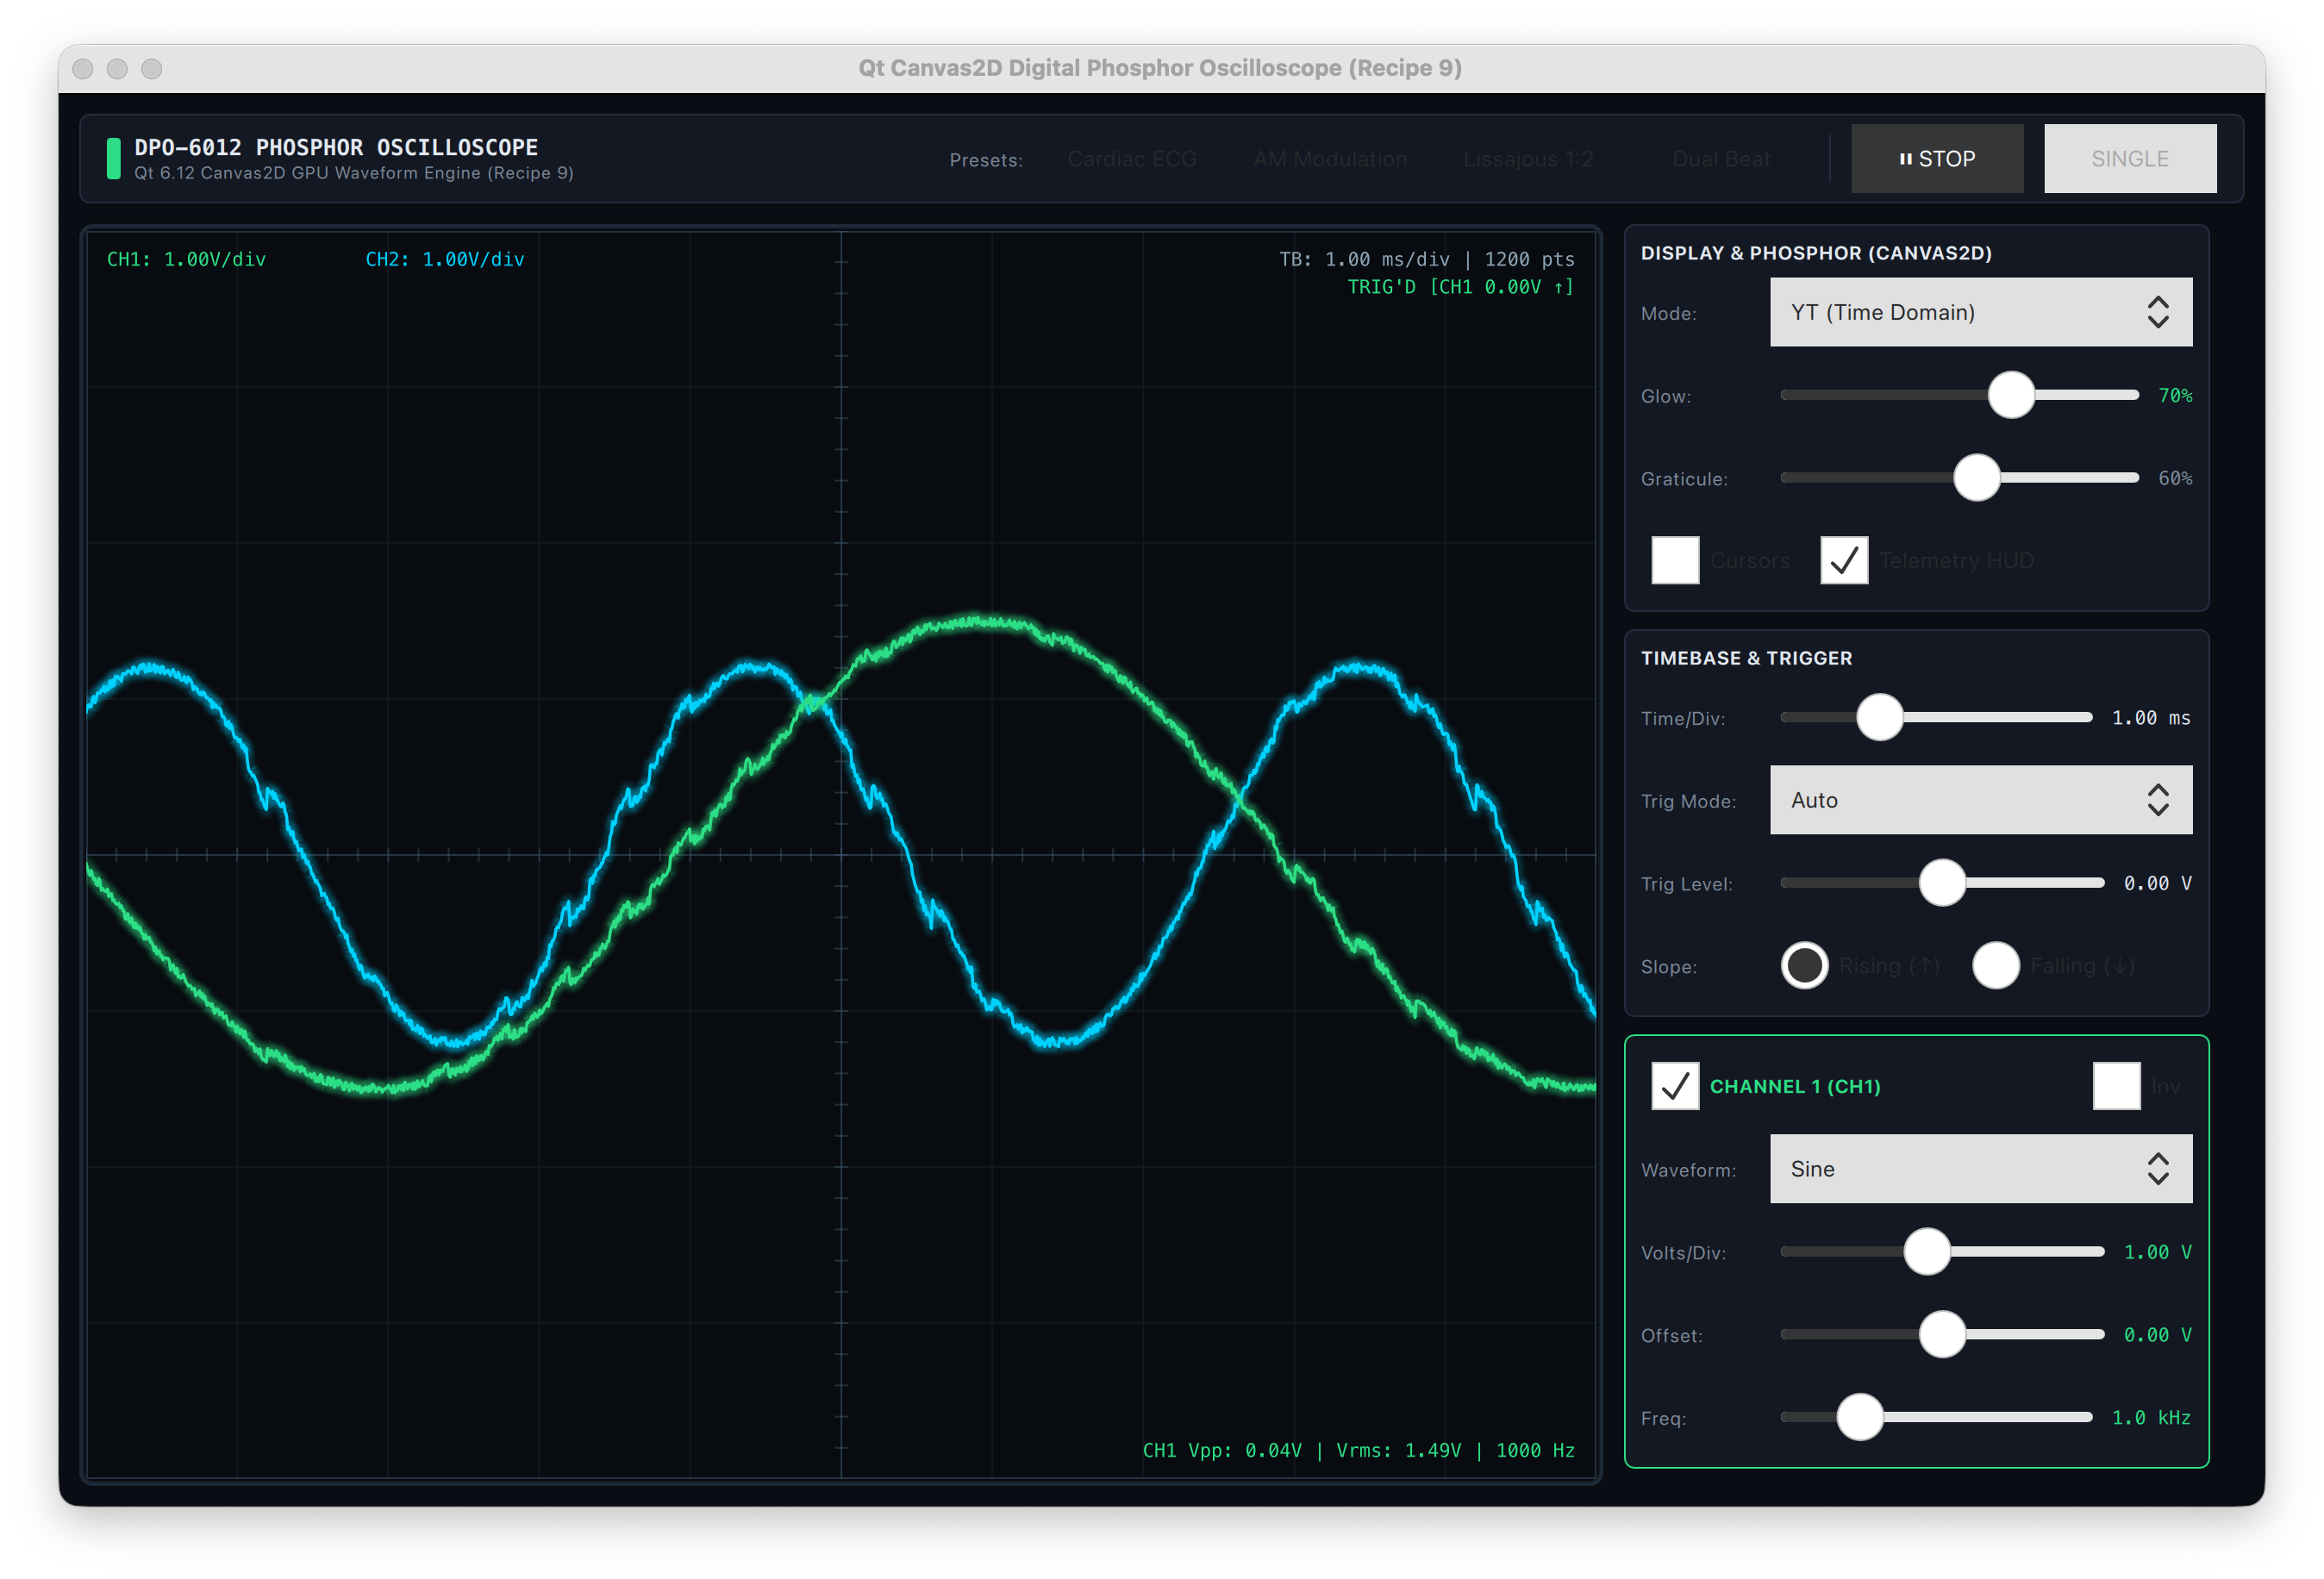
Qt 6.12 LTS 正式发布,提供五年维护,符合欧盟网络弹性法案(CRA),默认安全并持续更新。新增 CanvasPainter 加速绘图引擎及 Canvas2D 类型,改进 Graphs 性能,推出 StyleKit 样式工具。QRangeModel 支持排序与拖放,gRPC 优化网络效率。QML 引擎内置热重载,并正式支持鸿蒙 HarmonyOS 平台。
Qt发布面向Rust的UI Bridge公开测试版,允许Rust开发者通过QML接入Qt Quick界面,无需编写C++。rust-mqtt 0.6.0为嵌入式MQTT客户端新增MQTTv5增强认证等功能。Moxy是低依赖的过程宏语法工具栈。module-cycles用Dylint检测兄弟模块循环依赖。
Qt 6.12.0 不再包含 Qt WebEngine 和 Qt Pdf 二进制文件。自 6.12 起,Qt WebEngine 成为独立产品,采用独立版本号,首个版本 6.140.0 与 Qt 6.12.0 同期发布,包含 WebEngine、Pdf 及 WebView 后端。新版本号对应 Chromium 基线版本,便于快速发布安全更新,满足欧盟 CRA 要求。
Qt Core 的 QXmlStreamReader::readElementText() 存在栈耗尽拒绝服务漏洞(CVE-2026-78253),影响 Qt 5.0 至 6.8.8 及 6.9.0 至 6.11.1。解析深层嵌套 XML 可导致栈溢出崩溃,CVSS 评分为 2.3。建议限制嵌套层级,并升级至 Qt 6.8.9、6.11.2 或更高版本。
Qt Bridge for Rust 发布 0.3 测试版,重点提升与 CXX-Qt 的兼容性和健全性。底层改用 CXX-Qt 基础类型,为未来互操作铺路。移除不健全 API,大量内部函数标记 unsafe,改进错误处理。所有权机制重构,引入生命周期注册表,用户对象由 Rc<RefCell<_>> 管理。另有 QmlElement 重命名等小改动,最低 Rust 版本 1.88。
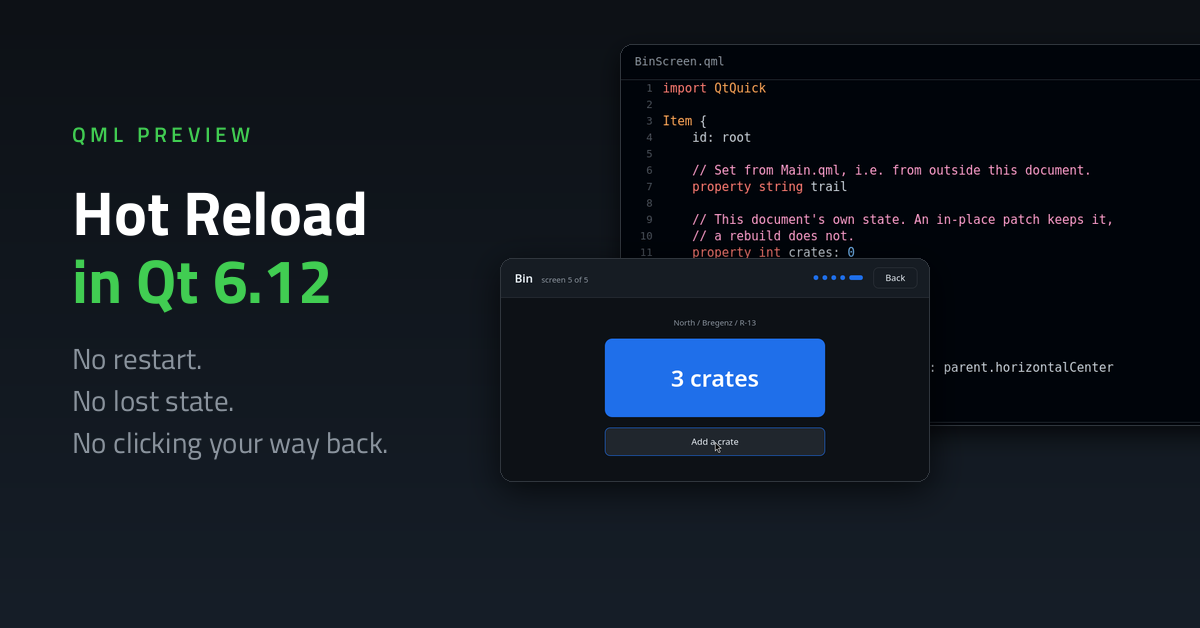
Qt 6.12 为 QML Preview 引入热重载:保存文件后仅更新差异部分,保留对象与界面状态,无需重建整个场景。颜色、尺寸、绑定或函数体等简单改动可原地修补;结构性改动则重建组件,保留根对象与外部状态。若无法应用差异,则重启应用并回放录制的输入事件。该功能默认开启,可通过 Qt Creator 或 qmlpreview 使用,但在多线程 QML 引擎下不安全。
Qt Quick 的 Context2D.path 和 PathSvg.path 属性存在越界读取漏洞(CVE-2026-79616),影响 Qt 5.10 至 6.8.8、6.9.0 至 6.11.1。解析路径字符串时可能越界读取内存,导致段错误、解析失败或渲染乱码。CVSS 4.0 评分 0.6(低危)。建议避免将不可信来源的路径字符串传入这两个属性,并升级至 Qt 6.8.9、6.11.2 或更高版本。
完成下面两步后,将自动完成登录并继续当前操作。