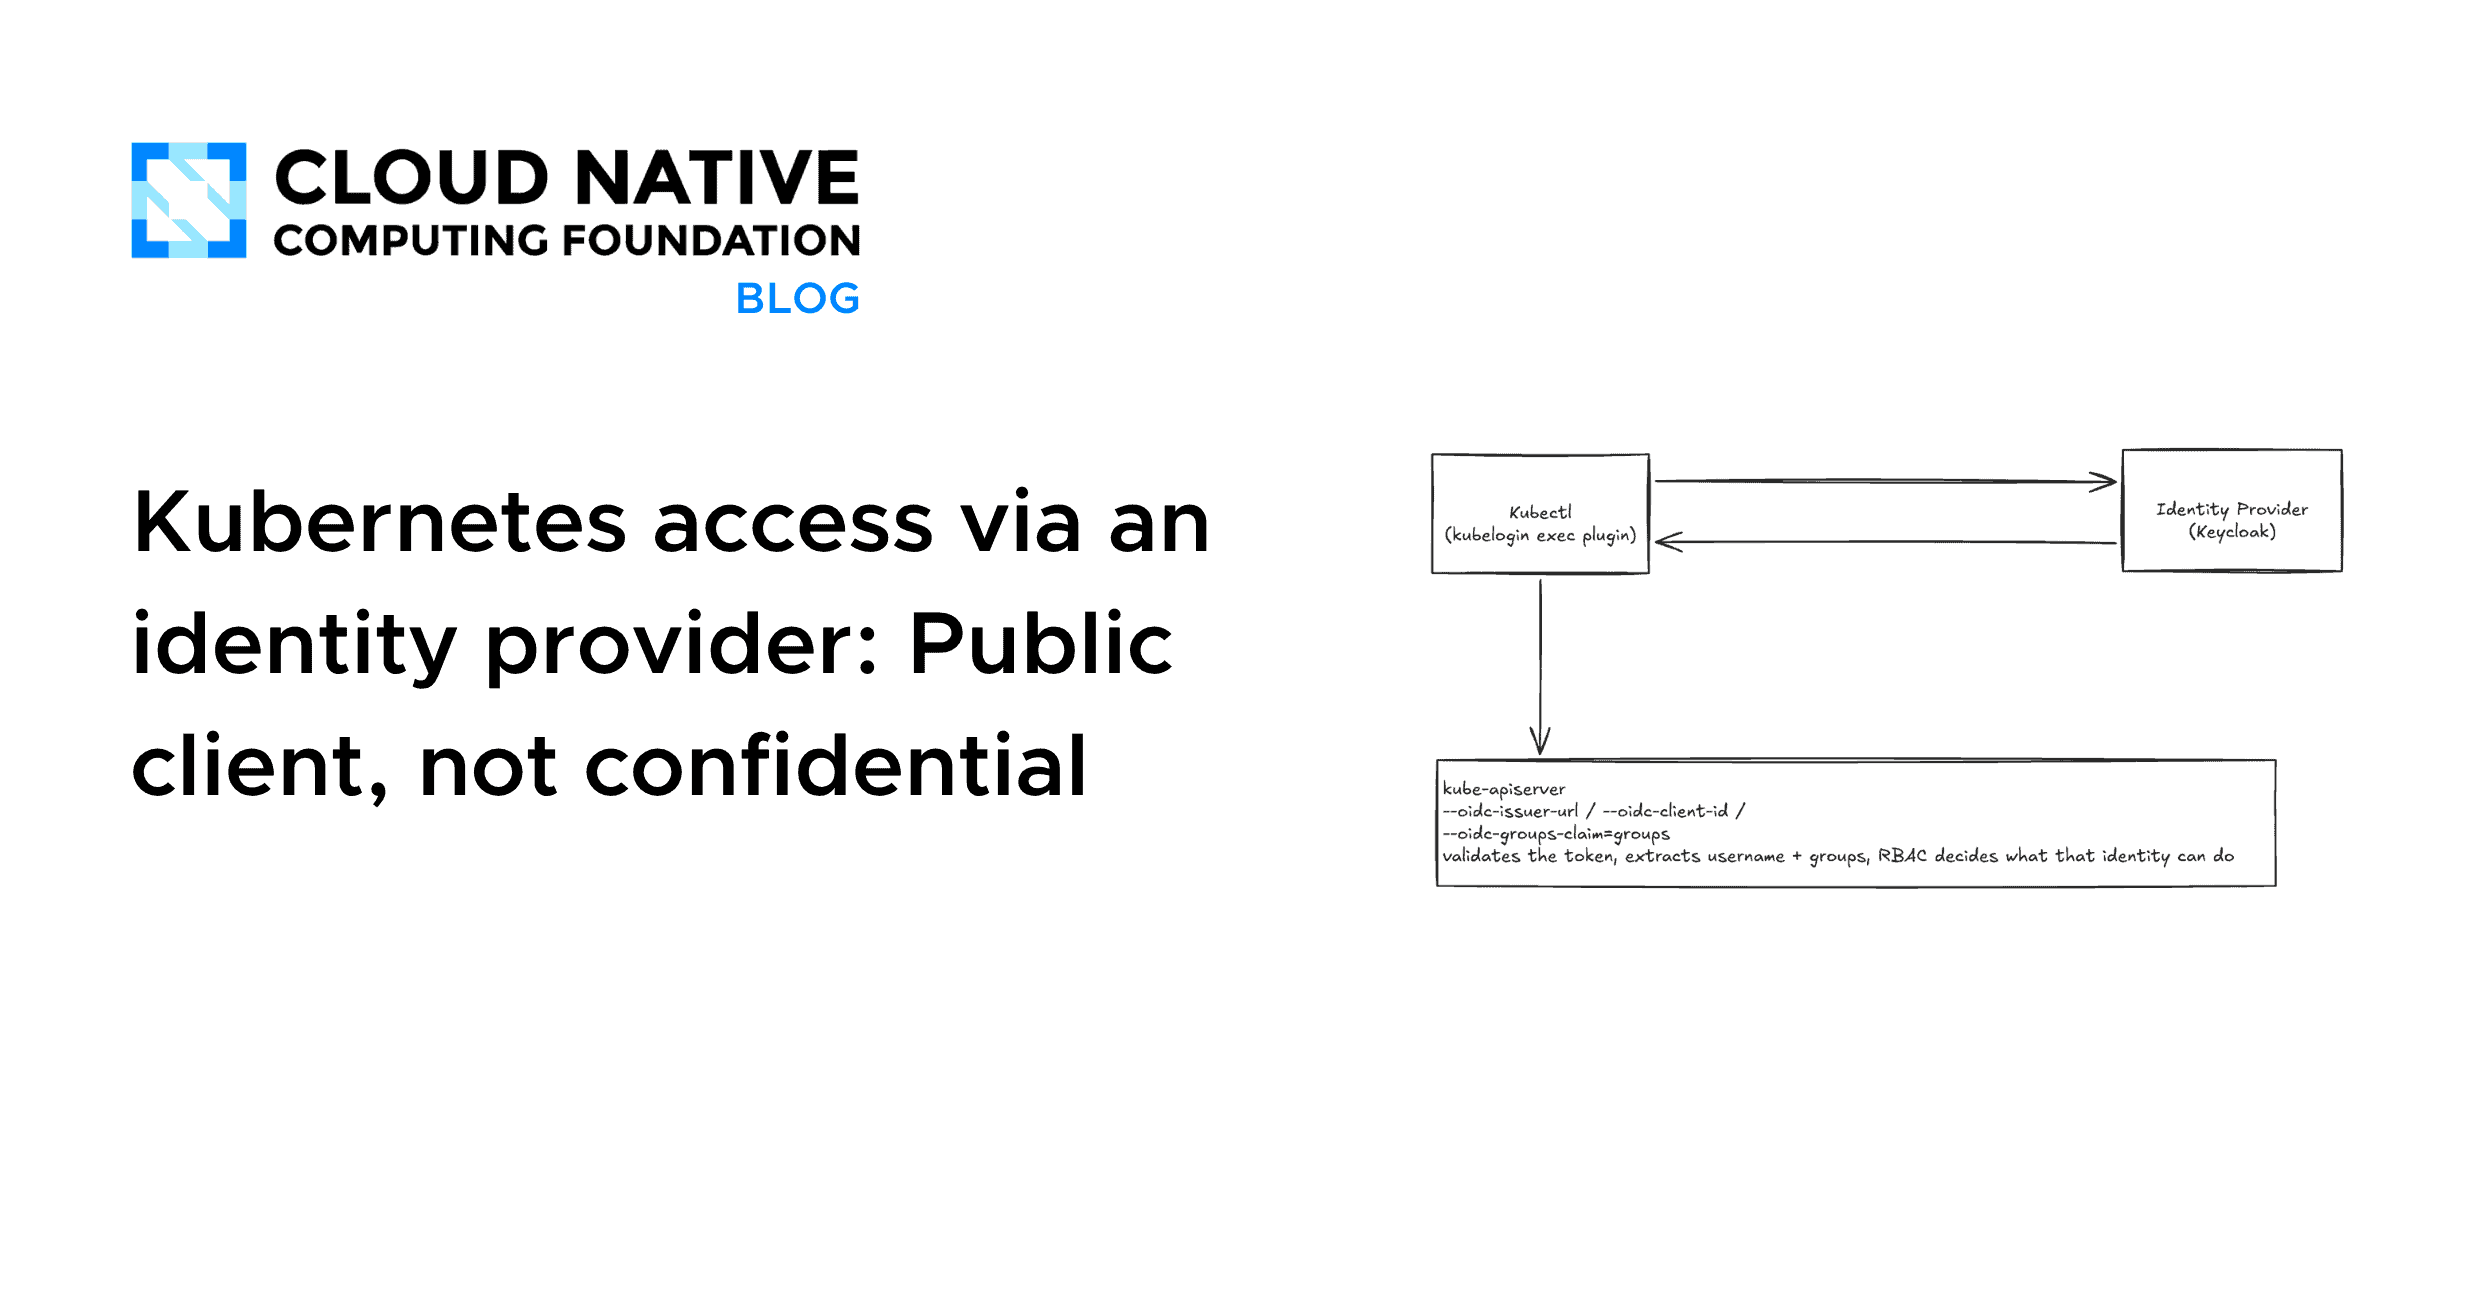
自建Kubernetes集群常忽略访问控制,默认使用静态证书或长期令牌,难以撤销。建议集成OIDC身份提供商(如Keycloak),通过公开客户端和PKCE认证,使访问权限跟随用户组变化。配置包括kubelogin插件、Keycloak映射组声明、API服务器OIDC参数及RBAC绑定,实现权限动态管理,提升审计可追溯性,设置成本低。
本文介绍Kubernetes v1.30.3的授权与审计机制。授权链依次为Node、RBAC、Webhook Authorizer,任一允许即放行,否则返回403。RBAC为纯Allow模型,无显式Deny规则。SAR/SSAR接口用于权限检查。Audit分四级记录请求,403仅来自K8s授权链,非etcd权限。排障需查Audit日志和status.reason。
Vercel Connect正式发布,用短期、按任务范围限定的令牌替代长期凭证,支持100多个连接器,并新增RBAC、审计日志和可观测性。应用运行时通过OIDC身份请求令牌,自动刷新,无需存储密钥。支持自定义环境、eve和Chat SDK,v0可自动配置,定价按令牌请求和触发事件计费。
Vercel Connect现已全面上线,支持所有套餐。它通过运行时请求短期令牌替代长期密钥,利用OIDC身份认证,令牌自动刷新且过期。可连接100多种服务,提供细粒度RBAC、审计日志和触发器功能,无需存储Webhook密钥。支持AI SDK、MCP等适配器,定价基于令牌请求和触发事件,Hobby免费,Pro按量计费。
Vercel Connect新增可观测性功能,提供令牌生命周期的行级可见性,包括创建者、使用应用、时间和活跃状态。连接器详情页新增“可观测性”标签,支持运行时事件过滤、关联ID匹配及活动筛选。所有计划可用,事件保留时间因计划而异,Pro和Enterprise可转发至自定义webhook,Enterprise还支持RBAC和审计日志。
本文介绍Istio控制面中PeerAuthentication和AuthorizationPolicy两种安全策略的翻译与分发机制。PeerAuthentication管理入站连接的mTLS要求,AuthorizationPolicy编译为RBAC过滤器。CUSTOM操作通过shadow RBAC评估和metadata门控调用外部授权服务。证书由istiod CA签发,经istio-agent本地SDS服务器分发给Envoy,身份匹配依赖mTLS对端证书中的SPIFFE身份。
本文介绍如何在Node.js和PostgreSQL中构建多租户SaaS API,核心是确保租户数据隔离。通过JWT携带租户ID,在中间件中强制认证、角色权限和按租户限流,仓库层查询始终过滤租户ID,并设置不可修改的审计日志。文章强调隔离测试的重要性,以防数据泄露,并指出行级隔离比按库或按模式隔离更易扩展。
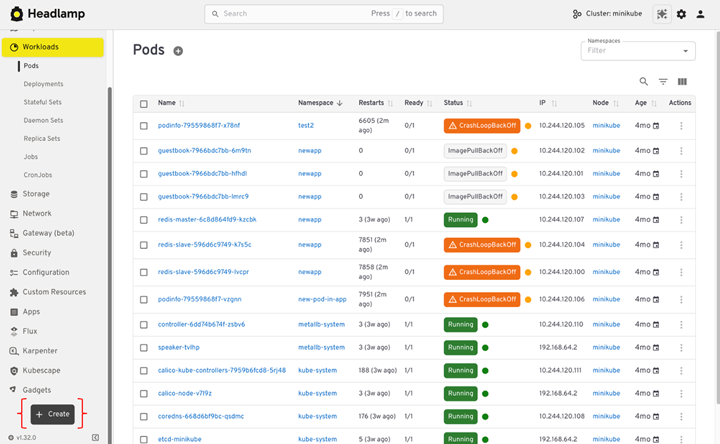
Headlamp与Kubernetes Dashboard都是集群管理工具,但工作方式不同。Headlamp可在桌面或集群内运行,支持插件,并使用现有的kubeconfig连接集群,适合多集群操作,允许用户根据身份和RBAC权限访问资源。用户可以直接应用YAML,查看日志和资源使用情况,简化日常调试。迁移至Headlamp后,可移除Dashboard,减少冗余访问路径。
本文介绍了如何构建基于角色的访问控制(RBAC)的REST API,使用JWT(JSON Web Token)携带用户角色,以确保不同角色(管理员、编辑、普通用户)对API的访问权限。文章详细阐述了项目设置、身份验证路由、RBAC中间件和受保护路由的构建过程,强调中间件的可重用性和权限在路由层的可见性,并提醒在生产环境中使用真实数据库和安全措施。
B2B SaaS 的权限模型复杂,涉及多层次的租户隔离和角色管理。每个企业客户拥有独立的员工和角色体系,需确保数据安全与审计。文章探讨了租户隔离模型、RBAC 和 ReBAC 的结合、超级管理员权限设计,以及行级和列级权限的实现,强调自助权限管理的重要性,并分析了 GitHub 和 Slack 的权限管理策略。
授权系统设计面临“角色爆炸”问题,RBAC模型在需求变化后难以应对复杂权限管理。本文分析了RBAC、ABAC和ReBAC三种模型的优缺点,强调混合模型的必要性,以适应动态授权和资源级控制的需求。选择合适的模型需考虑组织结构、合规性和性能等因素。
属性基础访问控制(ABAC)克服了传统角色基础访问控制(RBAC)在复杂权限管理中的局限性。ABAC通过评估用户、资源和环境的属性,动态决定访问权限,适用于需要细粒度和上下文感知的场景,如医疗记录和企业数据访问。尽管ABAC更复杂,但在权限需求频繁变化时,提供了更灵活的解决方案。
2018年,RedLock发现特斯拉的Kubernetes仪表板未加密,攻击者利用这一漏洞挖掘加密货币。Kubernetes的默认配置过于宽松,缺乏必要的安全控制。本文介绍了通过角色基础访问控制(RBAC)、Pod运行时安全和Falco检测引擎来增强Kubernetes集群的安全性,以确保其在生产环境中的安全。
该项目是基于WPF的企业级中后台管理系统,采用分层架构,支持多语言和RBAC权限管理,使用.NET 9.0和Prism技术,提供用户管理、日志记录和代码生成等功能,适用于Windows 10/11环境。
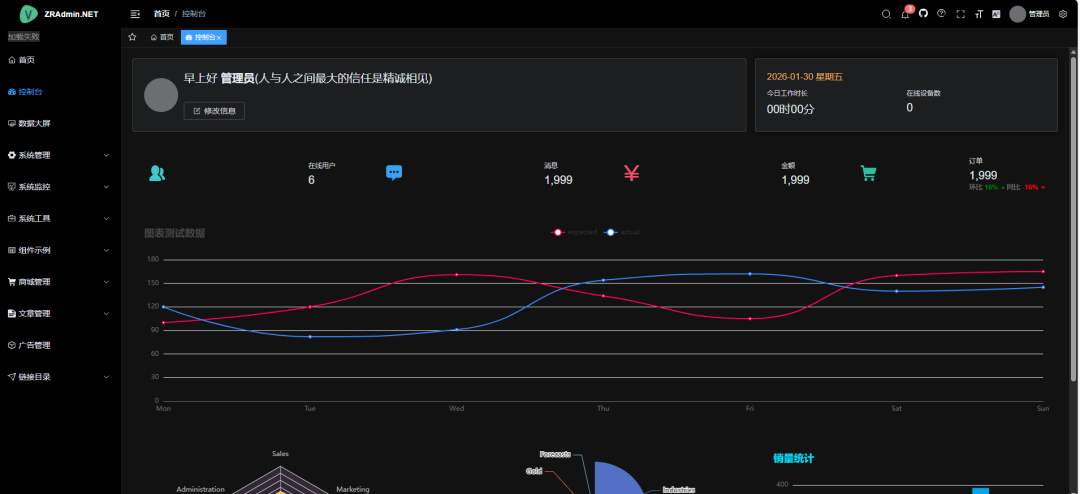
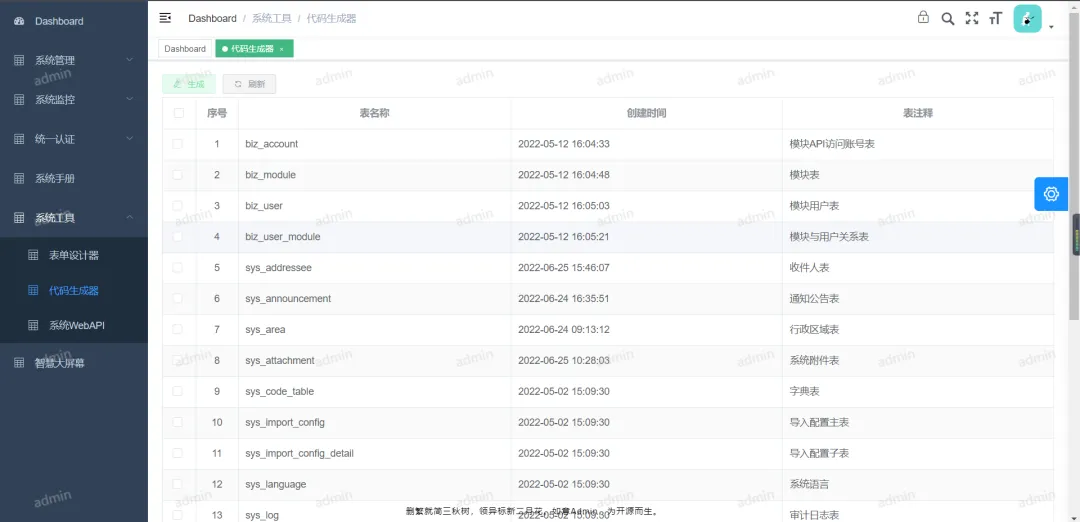
ZR.Admin.NET是一个基于.NET 7/8构建的跨平台权限管理系统,采用前后端分离设计,支持RBAC权限控制,简化数据库操作,提升开发效率,适合企业复杂需求。
Kubernetes存在一个漏洞,允许具有读取权限的用户通过特定服务账户访问Kubelet,执行任意命令。安全研究员Graham Helton建议审查RBAC策略并实施网络政策以防止攻击。
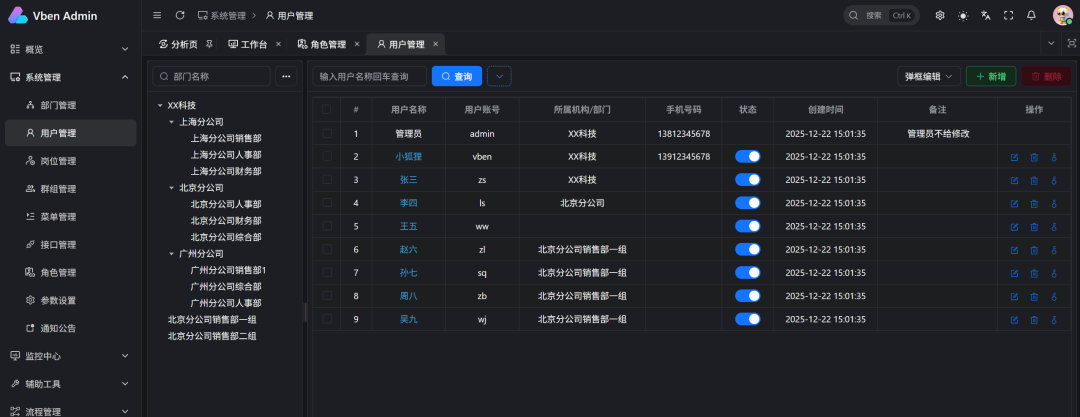
RuYiAdmin 是基于 .NET 9 的开源快速开发框架,支持前后端分离和低代码开发,旨在提升企业级应用的开发效率。它具有灵活架构、分布式支持和完善的 RBAC 权限模型,适用于各种企业管理系统,帮助开发者快速构建高性能应用。
ZRAdmin 是一款基于 .NET 的通用权限管理后台解决方案,采用前后端分离架构,支持 RBAC 权限模型,适合企业级应用。前端使用 Vue 技术栈,后端基于 .NET 8,具备用户管理、权限控制、任务调度等功能模块,提升开发效率与系统稳定性。
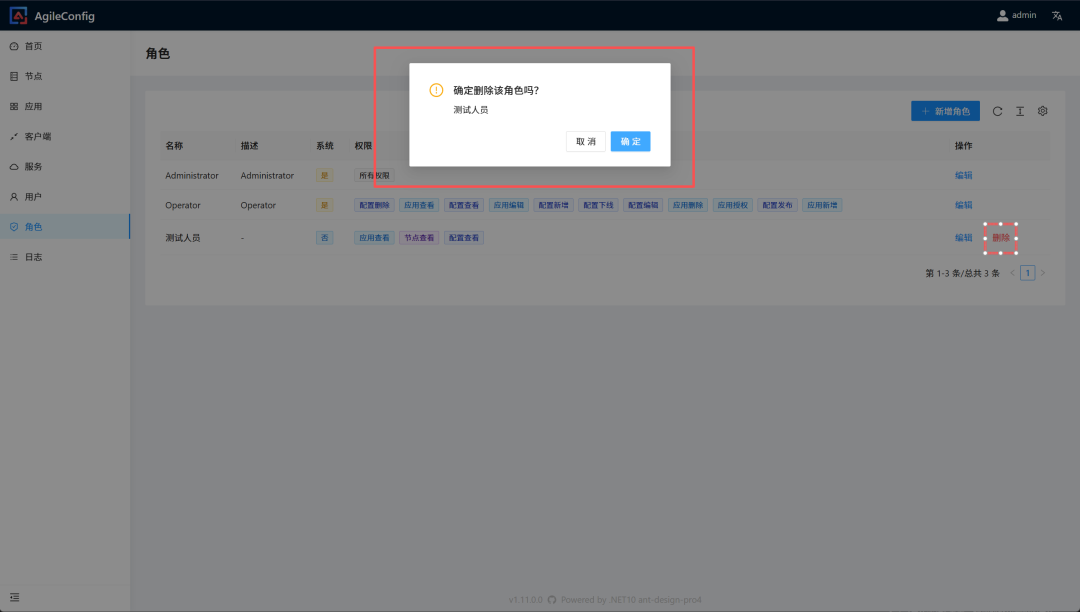
AgileConfig 新版本引入基于角色的访问控制(RBAC),增强了权限管理,提升了系统的安全性和可维护性。尽管 AI 辅助编程提高了效率,但在复杂逻辑处理上仍有局限,无法完全替代程序员。
自2017年起,Kubernetes采用基于角色的访问控制(RBAC)进行授权,但功能有限。AWS的Micah Hausler介绍了Cedar,一个更灵活的授权引擎,支持条件和属性控制,提升了可读性和用户体验。Cedar已被多家公司采用,旨在构建多语言生态系统。
完成下面两步后,将自动完成登录并继续当前操作。