2026年7月,Hacktron AI三名研究员利用Discourse论坛libheif堆溢出漏洞(CVE-2026-32882),在Opus 5发布后3小时内完成利用,不到72小时攻破OpenAI论坛并获得RCE。由于论坛SSO令牌在ChatGPT和Codex上同样有效,攻击者接管员工账户,并通过Codex向OpenAI内部仓库提交PR自证。行动成本不到3000美元。事件揭示AI时代三大矛盾:AI代理权限可被利用、高价值资产集中而入口分散、攻防时间差压缩至小时级,传统检测大面积失效。
WordPress 6.9至7.0.1版本存在严重RCE漏洞,由三个漏洞组合利用:REST API批量请求路由混淆(CVE-2026-63030)绕过参数检查,WP_Query的author__not_in参数SQL注入(CVE-2026-60137)污染缓存,再通过oEmbed持久化及Customizer权限切换,最终以管理员身份创建账户并安装恶意插件实现远程代码执行。该漏洞利用巧妙,已获修复。
该文讨论fastjson 1.2.83版本被曝出的RCE漏洞。漏洞利用Spring Boot FatJar的LaunchedURLClassLoader,通过构造特殊类名远程加载带@JSONType注解的恶意类,绕过autoType限制。但利用条件苛刻,需特定环境如Spring Boot FatJar,且高版本JDK有额外限制。漏洞影响有限,但凸显AI在安全研究中的整合作用。
OpenCode虽获161k星标,但存在严重安全漏洞:默认连接云端导致隐私泄露,缓存机制低效,权限系统可被绕过,并有RCE漏洞。建议使用Docker隔离或改用Pi、Codex等替代品,避免冒险使用。
本文分析Java Swing组件中的远程代码执行(RCE)漏洞,探讨其成因、利用方式及潜在风险,并提供安全建议或修复方案,聚焦于Java GUI应用的安全问题。
本文介绍了Spring Boot漏洞利用工具的开发过程,将Check list中的漏洞分为三类:可直接JNDI注入、需重启环境、无法直接利用。作者将第三类漏洞转化为JNDI注入方式,并定制了内存马类文件,实现了自动化利用。工具支持多种漏洞类型,但部分漏洞因条件复杂未集成,未来将扩展更多内存马类型。
本文分析Spring Framework远程代码执行漏洞CVE-2022-22965,详细解析攻击载荷构造,利用Tomcat访问日志配置和JDK模块特性绕过防护,通过嵌套属性访问器实现恶意JSP写入并执行命令,同时探讨漏洞成因、修复方案及环境搭建问题。
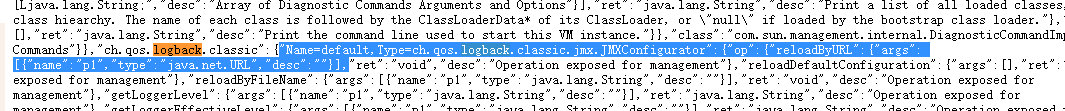
本文探讨Java远程代码执行(RCE)漏洞的成因与利用案例。首先通过简单示例说明命令执行漏洞源于未过滤参数,随后深入分析Spring Boot Actuator的Jolokia端点可被利用加载恶意logback.xml,触发JNDI注入实现RCE;还提及Jackson-databind的CVE-2020-8840漏洞,通过JndiConverter类导致远程类加载。最后强调需升级版本、移除危险依赖并加强安全配置。
本文分析Log4j2 JNDI漏洞,通过复现POC和堆栈追踪,定位漏洞触发点为`MessagePatternConverter.format`调用`StrSubstitutor.replace`,经`Interpolator.lookup`最终由`JndiLookup`发起JNDI请求导致RCE。文章还探讨了实战利用条件、CodeQL检测规则,并总结漏洞本质是lookup功能被滥用,分析堆栈可高效定位漏洞。
文章讨论了Java中的远程代码执行(RCE)漏洞,特别是由于命令参数处理不当和反序列化机制引发的安全隐患。分析了Spring Boot Actuator和FasterXML/jackson-databind等组件的漏洞,并强调了引入安全依赖和配置管理端口等防护措施。建议开发者在代码审计时关注这些潜在风险。
一个 JSDoc 注释,一次 hover,一次点击,开发机就沦陷了。
一个 LLM 驱动的静态分析工具,零样本扔进去就出 0day,这事值得拆开看。
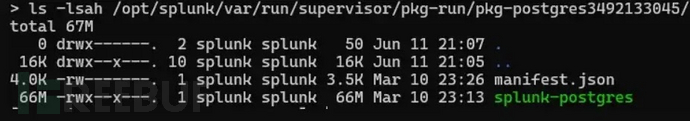
Splunk Enterprise 存在高危漏洞(CVE-2026-20253),攻击者可通过配置不当的 PostgreSQL 辅助服务实现远程代码执行。该漏洞影响 Splunk Enterprise 10 及后续版本,CVSS评分为9.8。攻击者可利用认证控制缺失,通过特制HTTP请求访问内部API,进行未授权数据库操作。Splunk 已发布安全公告,建议用户立即更新并采取监控和限制服务暴露等措施。
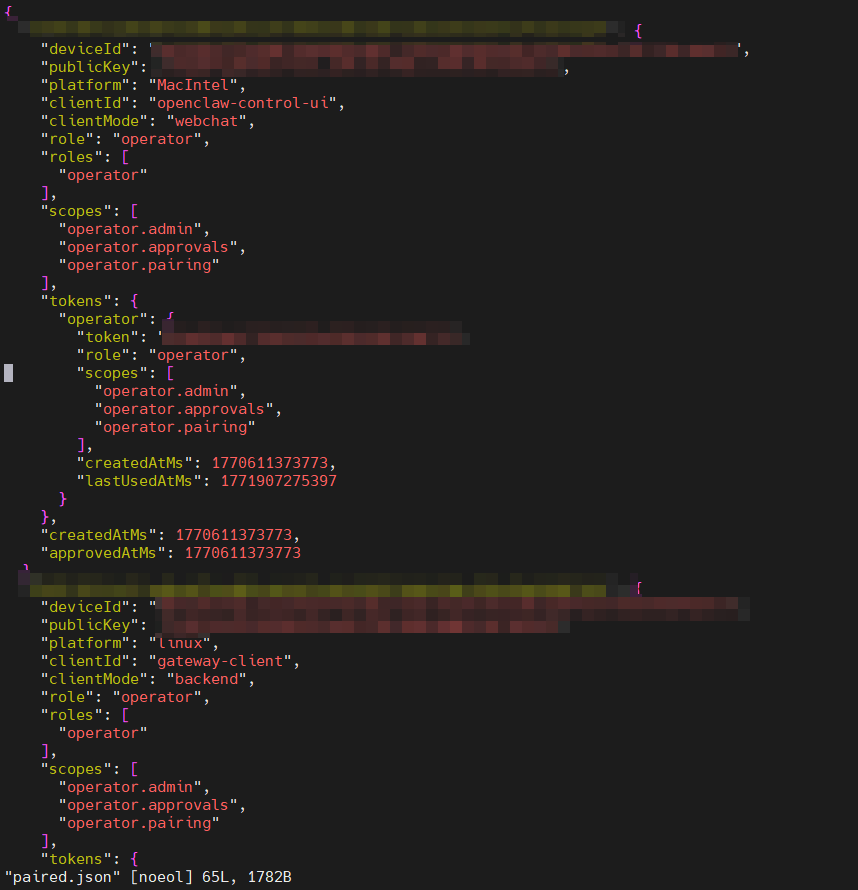
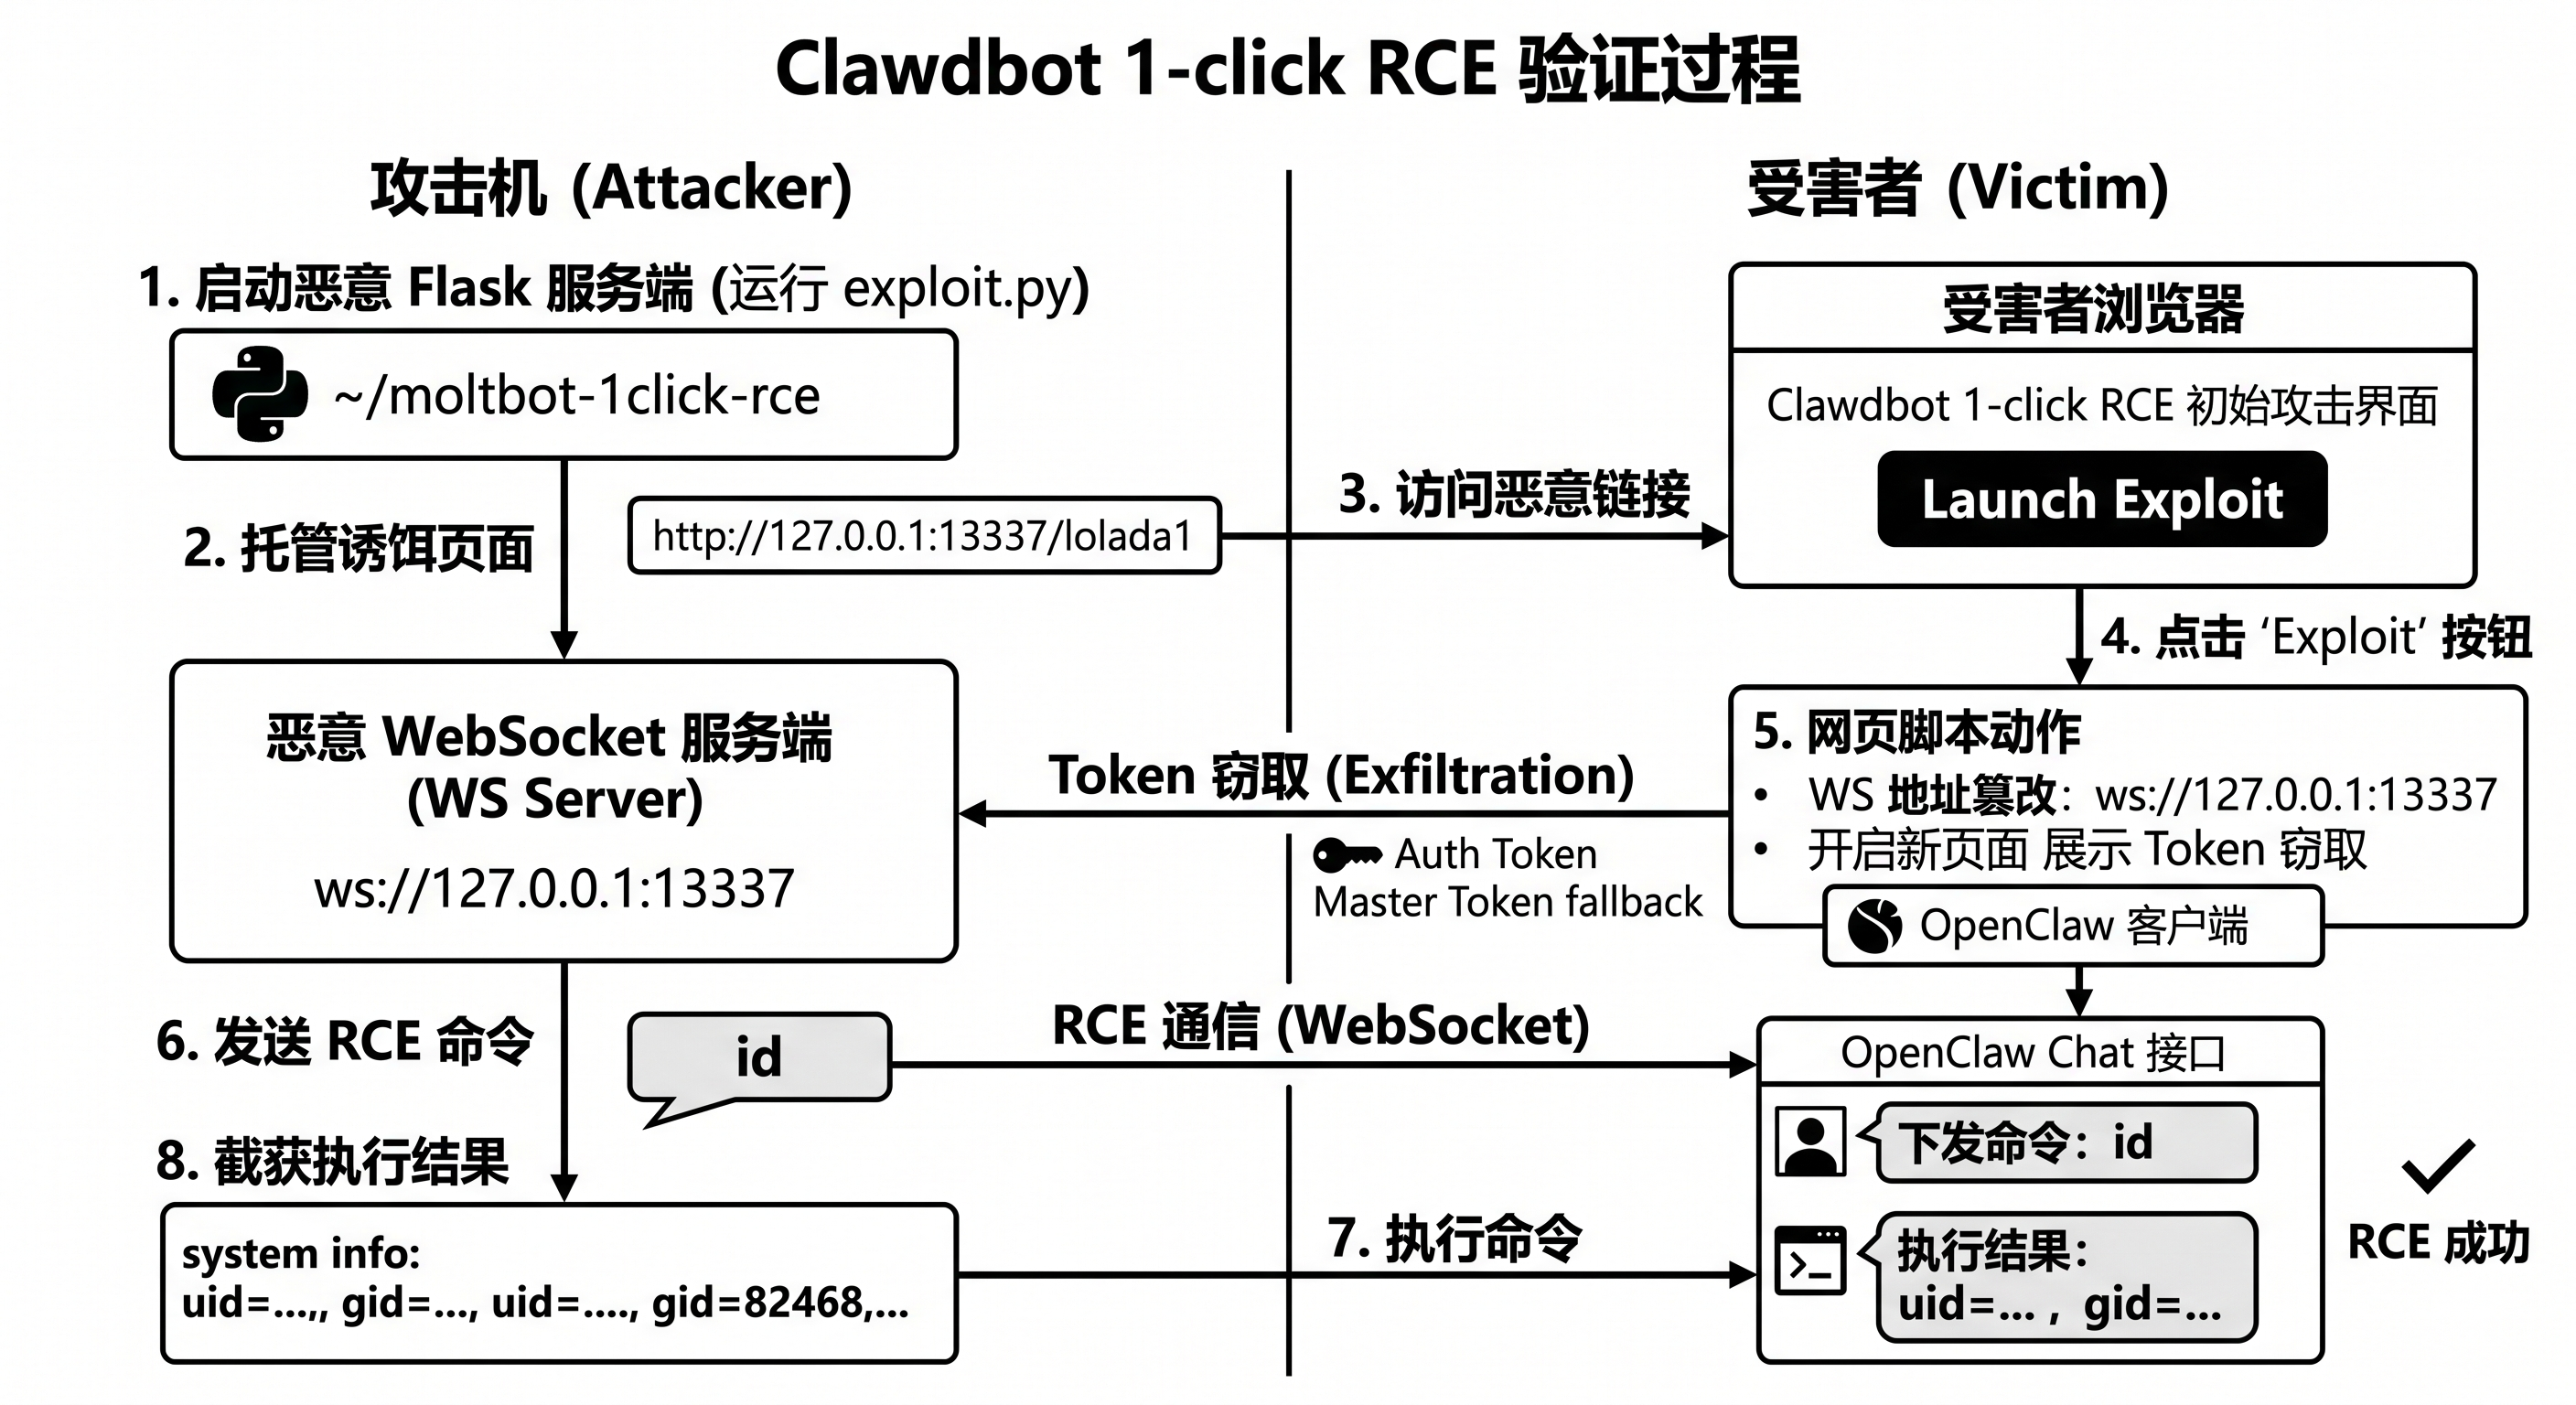
本文分析了OpenClaw控制端UI的关键逻辑漏洞CVE-2026-25253,CVSS评分为8.8。该漏洞允许攻击者通过诱导用户点击恶意链接,劫持WebSocket连接并窃取身份令牌,进而执行任意系统命令。文章还探讨了漏洞的攻击链路及防护措施,包括严格的网关地址校验和动态审计流程,以增强系统安全性。
本文讨论了Java Swing中的远程代码执行(RCE)漏洞,分析了其性质及潜在影响。
OpenClaw是一个开源AI智能体框架,2026年初迅速崛起,但面临多重安全挑战,包括Moltbook数据泄露、Infostealer木马攻击、CVE-2026-25253高危漏洞及ClawHub供应链投毒事件。这些事件揭示了AI系统在权限管理、数据存储和架构设计上的脆弱性,强调了安全审计和防护机制的重要性。开发者需重视安全,避免仅追求功能实现。
OpenClaw是一个开源项目,允许AI模型在本地执行系统任务,但存在安全隐患。2026年,Moltbook平台因数据库配置失误导致150万用户凭据泄露,随后OpenClaw遭到恶意攻击,暴露了AI身份和敏感数据的风险。多个安全事件表明,开发者需重视安全审计和数据保护,以防止系统接管和数据泄露。
本文分析了OpenClaw控制端UI的关键逻辑漏洞CVE-2026-25253,CVSS评分为8.8,属于跨域资源传输不当。该漏洞允许攻击者通过恶意链接劫持用户身份凭证,进而接管代理系统。建议通过严格的网关地址白名单、令牌安全加固和动态审计等措施加强防护。
完成下面两步后,将自动完成登录并继续当前操作。