SSHole漏洞让部分Alpine Linux服务器出现密码认证绕过,攻击者只需提交超长密码,就可能进入原本禁止密码登录的账户,甚至获得root权限! ## SSHole漏洞的认证风险 2026年11月5日,OpenSSH项目发布了紧急安全修复,修复编号为10.6p2,对应的安全漏洞编号为CVE-2026-123158,研究人员将其命名为SSHole。漏洞的危险之处在于,它能够让远程攻
OpenAI发布安全模型GPT-6 Cyber,在Linux内核中找出948个可提权漏洞,并为火狐浏览器挖出81个高危漏洞;该模型风险评级为“关键”,仅向审核客户开放。 ## 漏洞挖掘速度远超人类修补速度 一款人工智能模型用一次运行,在Linux系统里翻出了两千三百多个可疑漏洞,其中一千七百多个被成功复现,九百四十八个被写出了可直接使用的攻击程序。这些攻击程序能让普通用户变成系统管理员
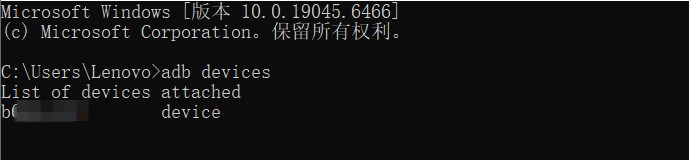
本文介绍在无root情况下,通过ADB为小米手机主用户卸载SystemHelper程序的方法:先安装ADB并授权USB调试,再用pm uninstall命令卸载,不影响系统分区且可恢复。文中还列出可卸载的广告、统计等系统组件及可屏蔽的数据上报域名。
Linux内核高危漏洞CVE-2026-98432可致远程root权限获取与任意代码执行。研究人员用Claude AI编写了概念验证程序,但利用需目标启用非默认的MPTCP选项,实际攻击难度较大。上游已修复,Ubuntu 16.04至26.10均受影响,Canonical尚未发布补丁。用户应关注发行版更新并及时升级内核。
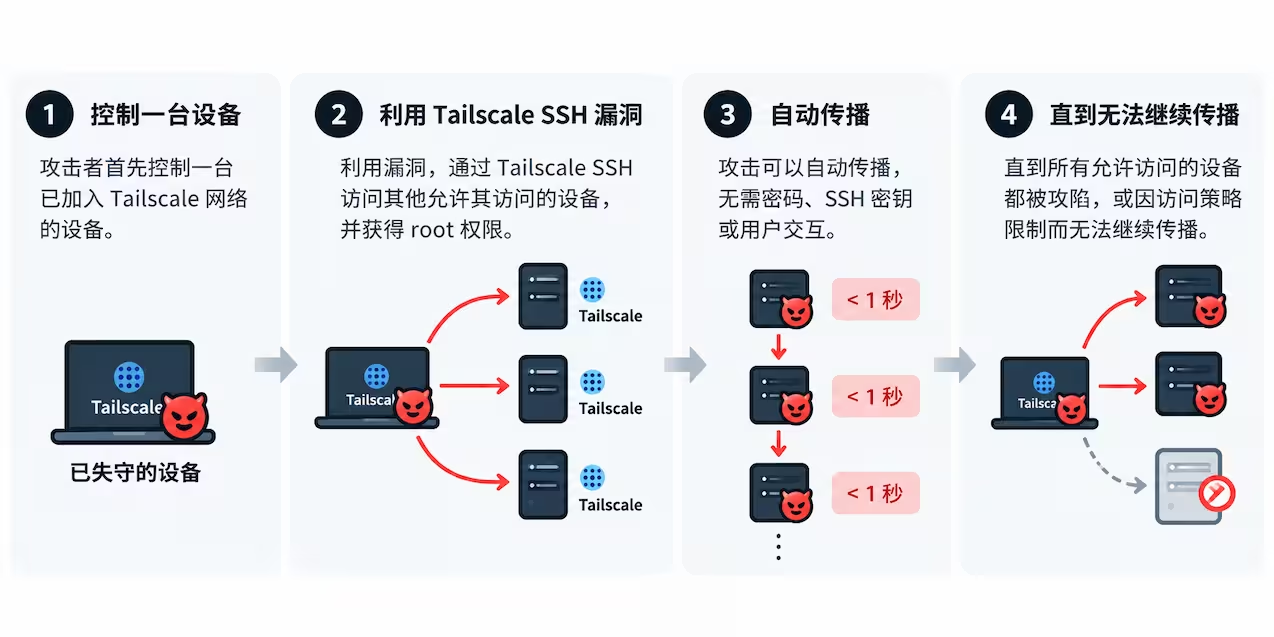
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
文章讨论自主智能体操作机器的安全边界,主张不应授予其生产系统root权限,因为智能体具有非确定性且难以追溯。应通过容器隔离、不可变系统和软件工厂来约束:智能体只能检查状态、提出变更建议,变更经审查、测试、构建、签名后生成新镜像,再由系统消费。核心在于信任边界与流程,而非模型本身。
Landlock 是 Linux 5.13 起内置的无特权安全模块,允许程序自我限制文件访问。它仅提供三个系统调用,无需 root 或配置。规则集只能收紧不能放宽,多次应用取交集,且限制由子进程继承。使用前必须设置 no_new_privs。读取限制会阻止 exec,需显式允许二进制路径。
该文章介绍了一个名为LSPromise的Android 17本地提权漏洞利用链,可从非特权应用提升至root权限。它结合了Telecom服务中的0-day漏洞(CVE-2026-49881)和内核DirtyFrag漏洞(CVE-2026-43284),在Pixel 10上测试成功。利用过程包括在system_server中执行代码,进而控制网络栈进程,最终通过修补库文件实现内核代码执行,并激活KernelSU以获取root权限。
Darwin-VM是开发者JPRX开源的虚拟化项目,基于修改版QEMU,可启动真实iOS和macOS系统,支持A14至A19芯片及M1至M5系列。它面向XNU内核、安全研究和逆向工程,启动后进入root shell,无图形界面,可编辑文件系统、编译应用、调试内核及SPTM/TXM等安全机制。非研究人员无需部署,且需Mac辅助提取IPSW工具。
Omarchy Linux默认将用户加入docker组,导致任何程序可获root权限,该漏洞存在15个月。修复后需手动开启并警告风险,但暴露了安全默认值问题,建议用Podman替代,并提醒用户检查系统安全配置。
InstallerX Revived是一款现代安卓APK安装器,支持APK、APKS、XAPK等多种格式及批量安装。它源自已停更的InstallerX项目,提供高级功能如自定义安装请求者、降级安装(需Root)、安装标记和Dex2oat优化,适合技术玩家。用户可通过GitHub或官网获取,另有网盘搬运版本。
Home Assistant 的 Wyoming 集成存在 FFmpeg 参数注入漏洞,攻击者利用伪协议绕过验证,窃取敏感文件(如环境变量),进而获取 root 权限。该漏洞已在 2026.6.2 版本中修复,通过严格协议白名单防止滥用,凸显了安全集成第三方工具的重要性。
Ubuntu 26中,root执行shutdown被拒,因普通用户通过D-Bus向systemd-logind注册了shutdown inhibitor。可用systemd-inhibit --list查看,或systemctl poweroff -i强制关机。文章还介绍了用gdbus调用login1接口管理会话、锁屏及关机,并监控D-Bus消息的方法。
QUALYS披露Ubuntu桌面版存在权限提升漏洞(CVE-2026-8933,评分7.8),影响24.04、25.10和26.04版。漏洞源于snap-confine组件在沙箱初始化时存在竞争条件,本地用户可提权至root。Canonical已发布snapd更新,建议用户尽快安装修复。
安全公司Nebula发布了Android远程root的演示视频,利用Firefox和Linux内核中的漏洞,用户只需点击恶意链接即可在不到1分钟内获得root权限。该攻击链通过浏览器漏洞实现代码执行,并利用内核漏洞提升权限,已在Google Pixel设备上验证有效,相关漏洞信息尚未公开。
Aikido Security以7000万美元收购专注于修复开源软件漏洞的Root,计划将其技术整合进Aikido Libraries,并为开源社区免费提供关键漏洞修复。Aikido成立于2022年,提供代码扫描和云安全服务,致力于加速漏洞修复。
自4月30日以来,Linux连续出现三起提权漏洞,攻击者可通过一行代码获得root权限。最新漏洞Fragnesia(CVE-2026-46300)允许普通用户修改只读文件的页缓存内容,得分7.8。受影响的服务包括IPsec VPN和StrongSwan。临时解决方案是卸载相关模块并重启系统。
Linux内核新漏洞Dirty Frag允许本地用户轻松提权至root,影响多种主流发行版,目前尚无补丁可用。研究人员建议删除esp4、esp6和rxrpc内核模块以提高安全性,但需评估其影响。该漏洞已存在约9年,具体利用情况尚不明。
漏洞编号CVE-2026-31431允许非特权用户通过简单代码获取Linux系统的root权限。该漏洞影响自2017年以来的多个Linux发行版,原因是内核在处理加密数据时未区分读写权限。建议用户及时更新操作系统以修复此漏洞。
本文讨论了容器文件系统隔离问题,指出传统的 chroot 方法存在安全隐患,容易被逃逸。介绍了 pivot_root 作为更安全的替代方案,通过创建独立的挂载点和切换根目录,确保容器进程只能访问自己的文件系统。同时强调了挂载传播类型的重要性,以及构建安全容器环境的必要性,包括设备节点和只读根文件系统的实现。
完成下面两步后,将自动完成登录并继续当前操作。