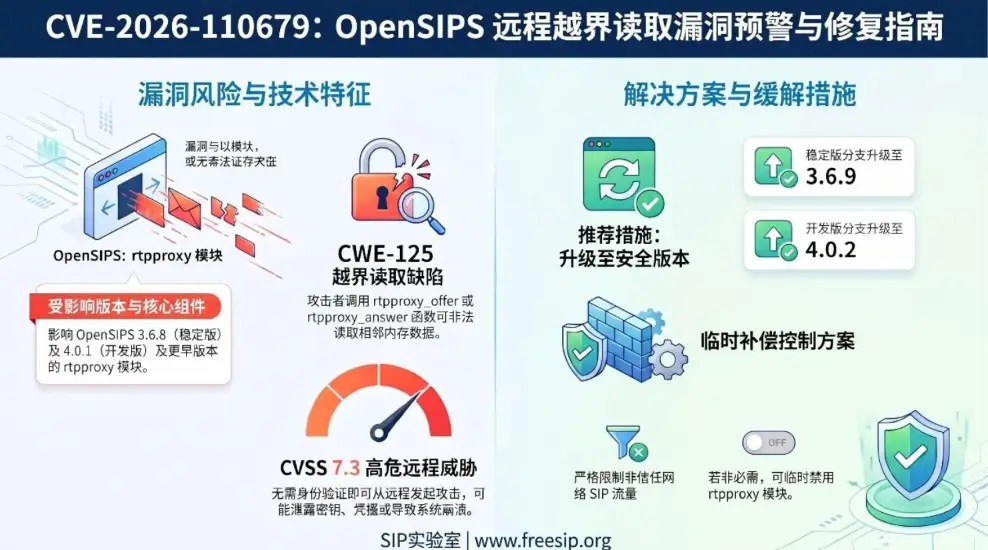
OpenSIPS 3.6.8及4.0.1之前版本存在越界读取漏洞(CWE-125),位于rtpproxy模块的rtpproxy_offer/rtpproxy_answer函数,可被远程未认证触发,导致信息泄露或服务中断。建议升级至3.6.9或4.0.2,升级前限制SIP流量,必要时禁用该模块。
完成下面两步后,将自动完成登录并继续当前操作。