轻量级目录访问协议(LDAP)是一种标准协议,用于访问和管理目录服务,支持数据查询、修改和身份验证。LDAP通过简单绑定进行身份验证,结合加密以确保安全。SASL框架提供灵活的认证机制,增强数据保护。LDAP的安全模型基于连接导向通信,客户端权限由身份和访问控制策略决定。
作者在设置Kafka时遇到OAuth2 SASL认证问题,尽管生产者成功获取访问令牌,但在与Kafka代理进行SASL认证时收到“invalid_token”错误。作者确认配置和日志无误,JWKS URL可访问,访问令牌各项值正确,希望找到解决方案。
Percona Server for MongoDB提供多种外部认证选项,包括LDAP、Kerberos和AWS IAM。它还可以通过Pluggable Authentication Modules(PAM)进行认证。本文演示了在Oracle Enterprise Linux 9中使用PAM进行认证的过程。它解释了如何设置Unix用户,配置SASL以通过PAM与MongoDB服务进行认证,并将MongoDB与SASL集成。文章还包括测试认证的步骤和额外的安全考虑。建议使用Percona Distribution for MongoDB作为企业MongoDB的替代方案。
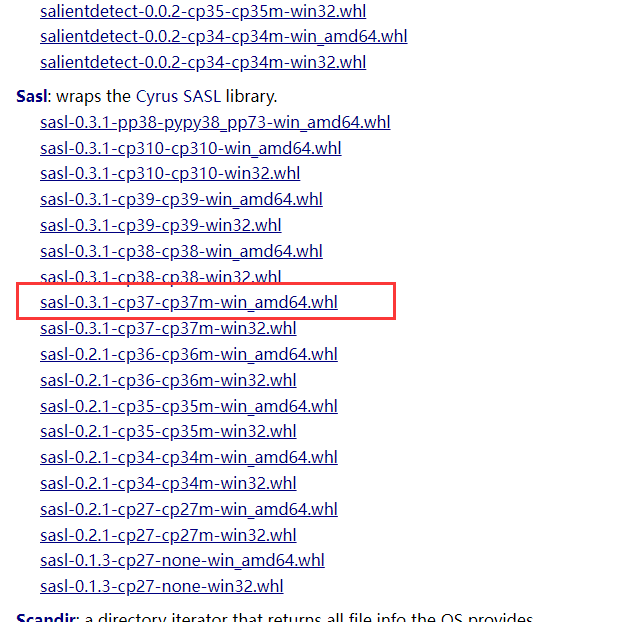
目标windows下python安装sasl
在Windows下安装Python的sasl时,建议下载whl文件并在本地安装。首先安装wheel,然后从官网获取支持的版本,下载到Python的Scripts文件夹,最后在命令行中执行pip安装命令。
完成下面两步后,将自动完成登录并继续当前操作。