Vercel Connect 现已支持 Secure Compute,连接器可通过专用静态 IP 访问 Salesforce、Snowflake 等带 IP 白名单的服务商。启用后,令牌获取与刷新请求走该网络,应用 API 路由和凭证管理不变;若所选网络不可用,请求将失败,不会回退到共享 IP。
Vercel Sandbox 支持 Secure Compute,可将沙箱接入团队专用网络:公网流量经该网络静态 IP 出口,并可通过 VPC 对等连接访问 AWS VPC 私有资源。创建沙箱时可传入网络 ID 或使用 CLI 的 --network-id 参数;已有沙箱可用 sandbox.update() 附加或切换网络,更改在下次会话生效。该功能面向拥有 Secure Compute 的企业团队。
使用Vercel Secure Compute,团队可以将每个项目的生产、预览和自定义环境与独特的Secure Compute网络关联,从而实现网络隔离,简化项目设置。
Vercel Secure Compute 的构建时间从 1-2 分钟缩短至不到 5 秒,速度提升 20 倍。定制构建容器的生成过程更快,整体部署时间减少,且构建更接近安全计算区域,提高了效率。
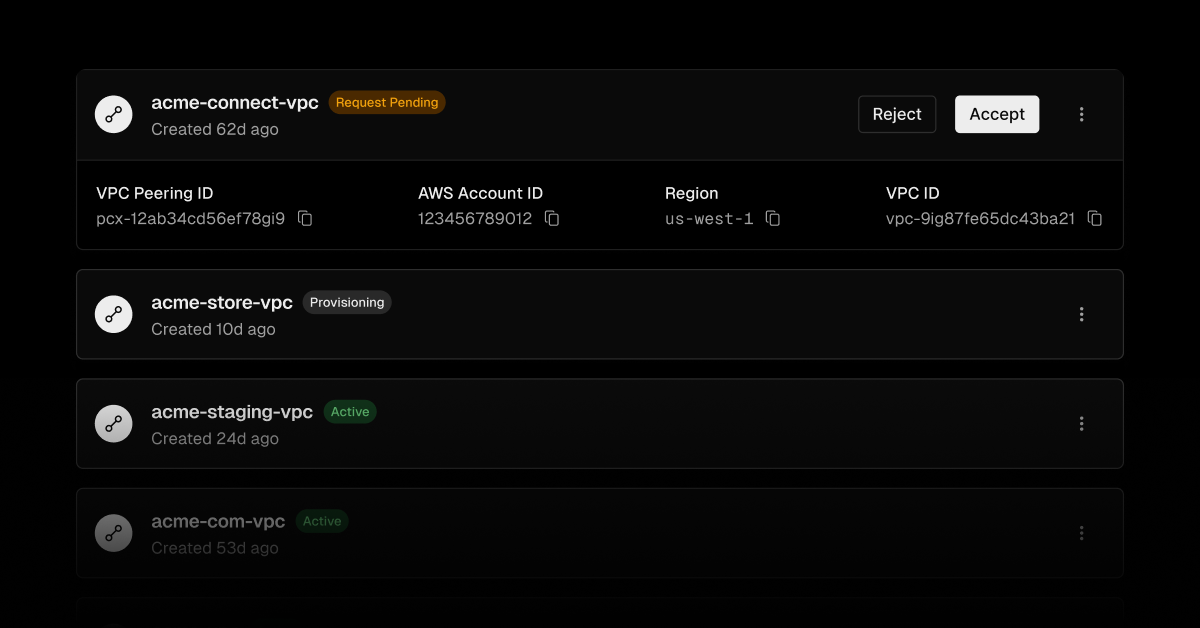
我们对Secure Compute进行了重要更新,提供企业客户自助服务功能,增强网络灵活性和控制。主要更新包括:通过Vercel仪表板管理VPC对等连接,故障转移区域配置确保自动切换,以及改进的网络界面简化安全连接管理。
我们对Secure Compute进行了改进,提供自助服务功能,增强了网络灵活性和控制。更新包括:通过Vercel仪表板管理VPC对等连接;故障转移区域配置,确保自动切换;改进的网络界面简化了安全连接管理。
我们对Secure Compute进行了改进,为企业客户提供自助服务功能,增强了网络灵活性和控制。更新包括:VPC对等管理、故障转移区域配置和改进的网络用户界面,提升了Vercel与AWS的安全连接。
Vercel Secure Compute 允许在无服务器函数与后端云(如 VPC 内的数据库)之间建立私有连接,企业客户可选择在隔离的私有网络中部署,以增强安全性和合规性。
完成下面两步后,将自动完成登录并继续当前操作。