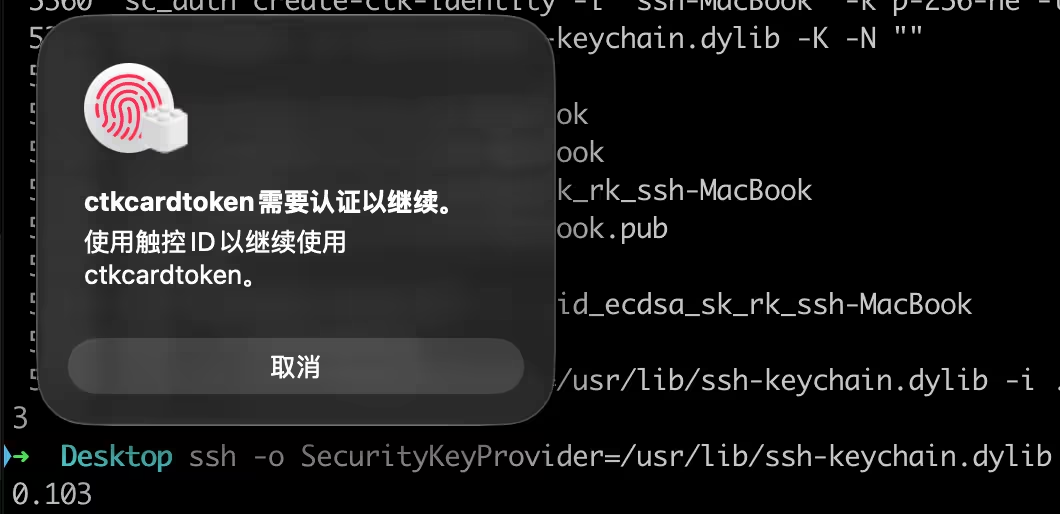
文章讨论SSH密钥安全,指出仅靠口令保护不足,密钥应可弃用并做好备份,推荐使用硬件保护密钥,使私钥不落盘。作者采用三层方案:主密钥存于Secure Enclave,备用密钥存于CanoKey,离线备份存于外置硬盘。此外还介绍用age插件配合Secure Enclave加密aerc邮箱密码,使用时需Touch ID验证。
文章介绍用安全硬件保护SSH私钥以防文件被复制:Mac可在Secure Enclave中生成不可导出的SSH密钥并用Touch ID授权登录;Windows可借助sshenc将私钥存入TPM 2.0并配合Windows Hello验证;也可使用图形工具Secretive。此类私钥无法备份,设备丢失或更换后无法恢复,建议保留备用登录方式。
完成下面两步后,将自动完成登录并继续当前操作。