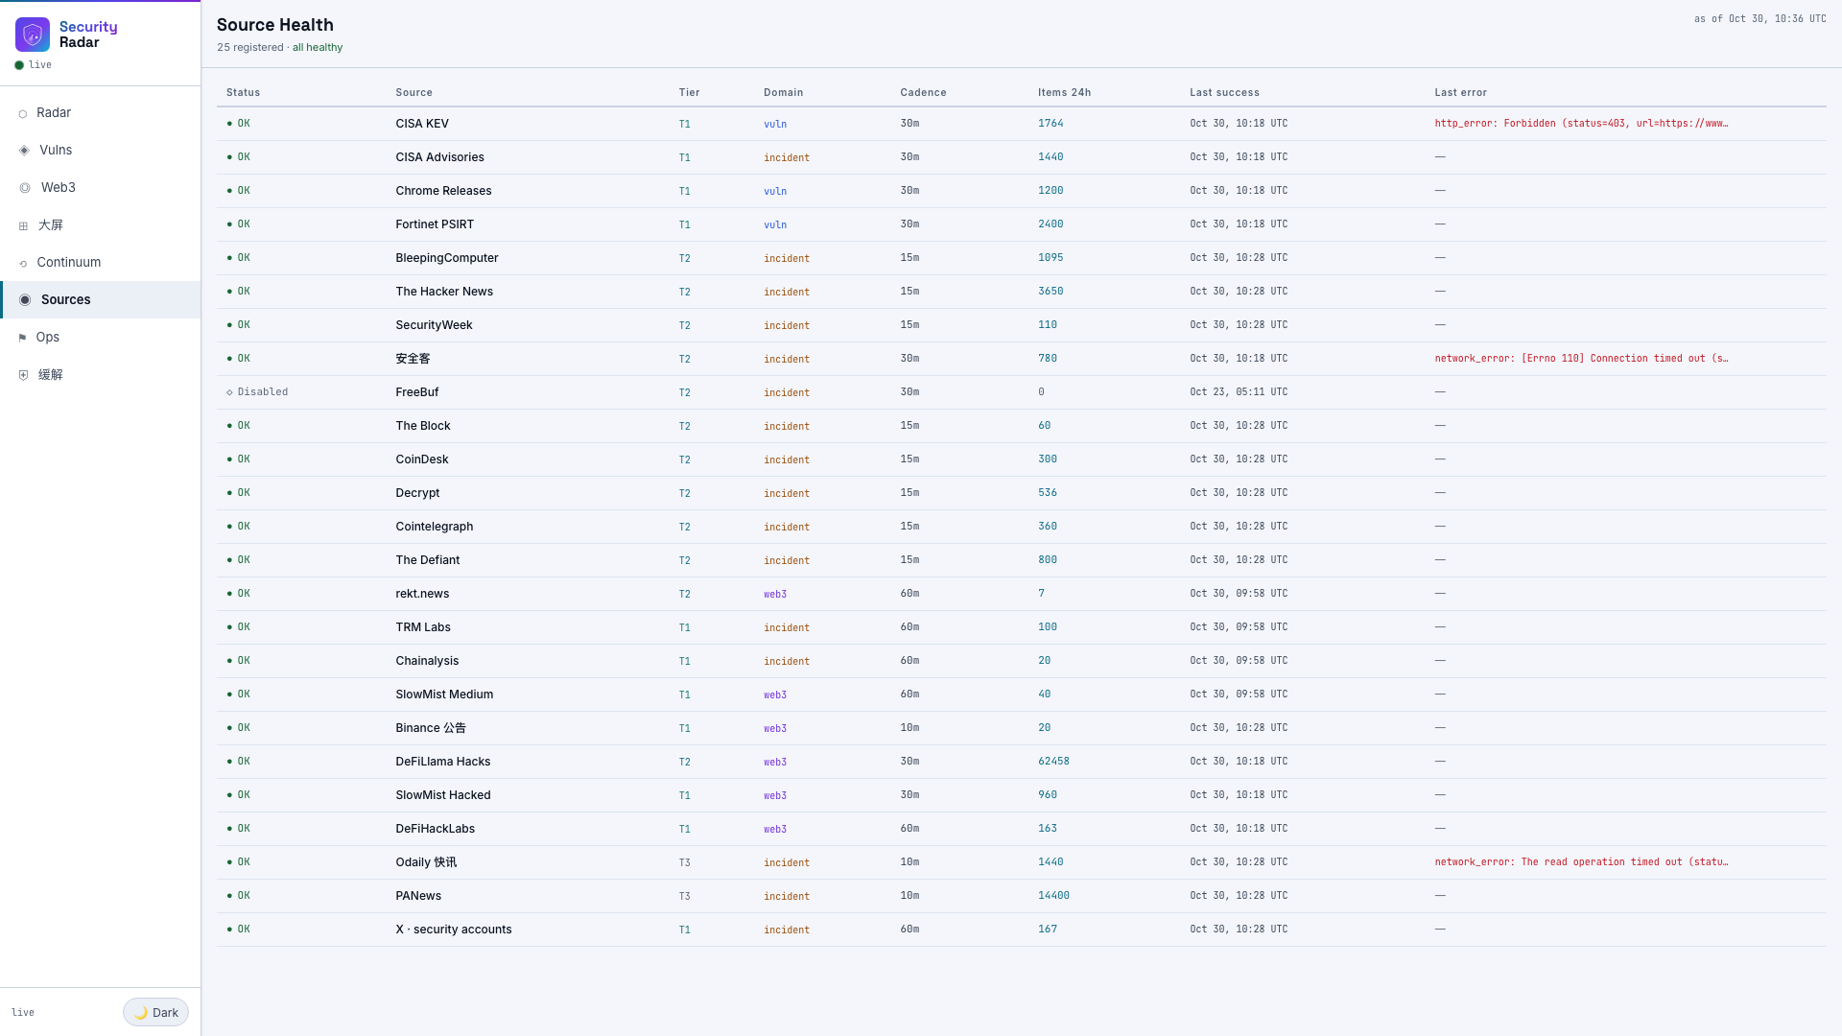
Security Radar 是一个开源示例,每10分钟采集公开安全情报,由代码去重并判定真实性与严重度,仅对高危事件定位到具体代码文件行,提交 AWS Continuum 验证可利用性并生成补丁 PR/MR。补丁上线前用 AWS WAF 和 DNS Firewall 观察模式缓解,拦截与合并均需人工确认。
完成下面两步后,将自动完成登录并继续当前操作。