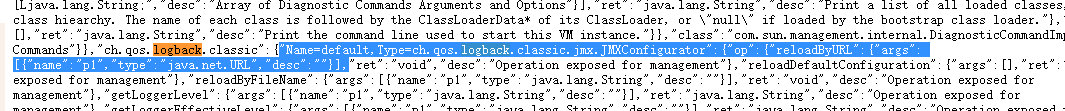

本文探讨Java远程代码执行(RCE)漏洞的成因与利用案例。首先通过简单示例说明命令执行漏洞源于未过滤参数,随后深入分析Spring Boot Actuator的Jolokia端点可被利用加载恶意logback.xml,触发JNDI注入实现RCE;还提及Jackson-databind的CVE-2020-8840漏洞,通过JndiConverter类导致远程类加载。最后强调需升级版本、移除危险依赖并加强安全配置。
在现代生产系统中,可观察性至关重要。Spring Boot Actuator 提供监控和管理端点,Micrometer 则负责收集和导出指标。两者结合可实现实时监控和细粒度指标,增强 Spring Boot 应用的可观察性。
Spring Boot广泛用于构建现代Java应用,动态配置更新至关重要。本文探讨了多种实现动态配置的方法,如Spring Cloud Config、Spring Boot Actuator和外部配置源,以确保应用在不重启的情况下灵活应对实时需求。
完成下面两步后,将自动完成登录并继续当前操作。