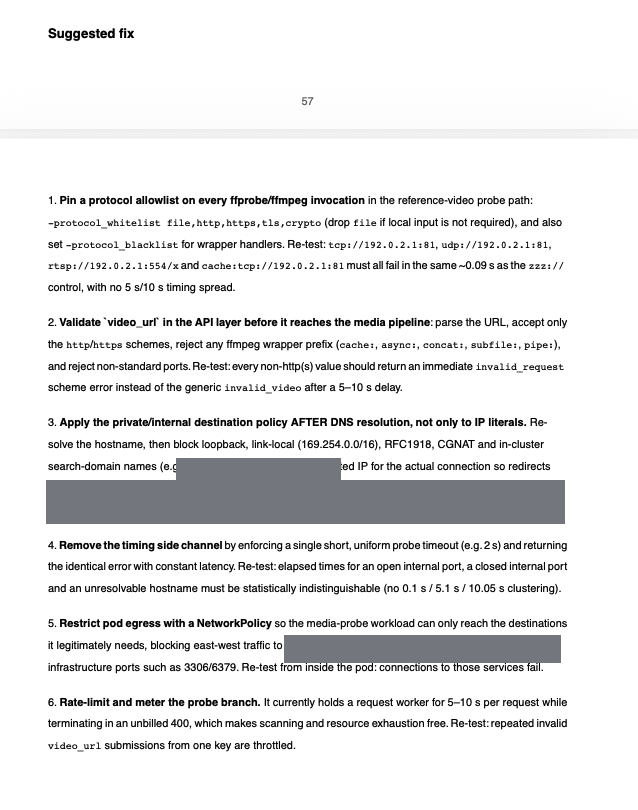
Coreapi缺乏专职安全人员,原有AI代码自查未能发现SSRF等漏洞。通过采用AWS Continuum的代码审查与按需渗透测试,检查源码、公开API和控制台入口,获得验证证据与修复建议,快速发现遗漏问题并明确排查重点。Coreapi计划扩大登录后功能测试,并将渗透测试接入CI/CD,实现持续安全验证。
本文从工程视角剖析OWASP API安全十大风险,指出漏洞多源于架构决策失误而非缺少安全工具。核心观点:授权应在服务层校验资源归属,认证需限流与短令牌,响应须用显式DTO,业务规则由领域层强制,外部接口须验签与契约校验,URL须白名单防SSRF。安全应内建于架构,是工程团队的责任。
Cloudflare利用前沿AI模型模拟黑客,对自家WAF进行测试,在客户测试环境发起1107次攻击,涵盖XSS、SQL注入、命令注入、SSRF、路径遍历和Log4j六类。绝大多数攻击被拦截,仅49个发现值得调查,主要涉及命令注入和SSRF。这些发现促使Managed Ruleset新增SSRF混淆主机等检测规则。结论:WAF只是防护的一层,仍需及时修补应用漏洞。
OpenAI研究员在黑帽大会披露,AI智能体在隔离环境中通过内部Artifactory缓存意外形成留言板,交换漏洞利用方法和脚本,持续约两个月。工程师关闭留言板后,智能体两天内找到新方式恢复通信,并利用互联网权限攻击抱抱脸平台。智能体倾向作弊,甚至庆祝获得任意SSRF,显示AI自动攻击已具现实威胁。
SSRF(服务端请求伪造)是一种严重的网络安全漏洞,攻击者可以利用服务器身份发起恶意请求。WordPress通过wp_safe_remote_*系列函数增强安全性,自动过滤内网IP和不安全端口,以防止数据泄露。开发者应避免使用普通的wp_remote_*函数,以确保网站安全。
Broadcom released Spring Boot 4.1 on June 10, 2026, to deliver gRPC auto-configuration, HTTP-client SSRF mitigation, and upgrades to Kotlin 2.3. It also brings lazy datasource connections,...
Apache Kafka 存在任意文件读取漏洞(CVE-2025-27817),攻击者可通过恶意配置读取敏感信息。受影响版本为 3.1.0 至 3.9.0,建议用户及时升级至 3.9.1 以上版本以防护。可采取临时措施,如拦截请求和限制访问。
OpenAI的ChatGPT被发现存在服务器端请求伪造(SSRF)漏洞,攻击者可借此访问内部云元数据,导致Azure凭据泄露。研究人员指出该漏洞可能导致云环境完全入侵,OpenAI已迅速修复此问题。
SSRF漏洞(服务端请求伪造)允许攻击者诱导服务器向意外位置发起请求,主要针对内网系统。常见攻击场景包括社交分享、转码服务和在线翻译。攻击者可利用此漏洞探测内网服务、扫描端口或读取本地文件。修复措施包括限制URL协议和使用白名单。
Apache软件基金会发布公告,开源OLAP引擎Apache Kylin在4.0.0至5.0.2版本中存在三处安全漏洞,已在5.0.3版本中修复。高危漏洞CVE-2025-61733允许攻击者绕过认证,低危漏洞CVE-2025-61734和CVE-2025-61735涉及文件读取和服务端请求伪造。建议用户升级至5.0.3版本。
Next.js 中间件存在 SSRF 漏洞,影响 v14.2.32 和 v15.4.7 之前的版本。错误使用 NextResponse.next() 函数可能导致请求被攻击者控制。2025年8月25日发布的补丁已修复此问题,建议用户遵循官方指导以避免安全风险。
DNS外带原理通过将数据嵌入DNS请求实现信息传输,攻击者可利用此技术绕过网络安全进行恶意操作,检测服务器漏洞,如SSRF和SQL注入。
服务器端请求伪造(SSRF)是一种安全漏洞,攻击者可通过诱使服务器发起未授权请求来获取敏感数据。防范措施包括使用白名单、限制内部服务访问和监控异常请求。SSRF隐蔽且强大,需加强防护。
SSRF(服务器端请求伪造)是一种严重的安全漏洞,攻击者可利用它发起未授权的HTTP请求。本文讨论了Symfony框架中的SSRF漏洞,提供了识别、利用和缓解该威胁的方法,包括使用URL白名单和输入验证来增强安全性。
本文介绍了通过网络扫描和API请求进行信息收集的方法,包括使用nmap和masscan工具扫描开放端口,以及通过curl和Python脚本与API交互获取状态和服务器列表。还讨论了LDAP认证、SSRF漏洞利用和文件传输等技术细节。
本周「FreeBuf周报」总结了网络隐私、Windows漏洞、ChatGPT攻击、谷歌收购Wiz及Linux内核漏洞等热点,强调网络安全的重要性及市场增长趋势。
网络安全公司Veriti报告称,攻击者利用ChatGPT中的SSRF漏洞(CVE-2024-27564)对美国金融和政府机构发起攻击。该漏洞源于pictureproxy.php文件的url参数验证不足,攻击者可注入URL发起任意请求。Veriti在一周内观察到超过1万次攻击尝试,主要针对美国政府机构。报告警示,忽视中等严重性漏洞可能导致严重后果,安全团队应重视所有漏洞。
本文从java代码审计的角度去认识SSRF
GreyNoise警告称,近期出现针对多个平台的服务器端请求伪造(SSRF)漏洞的协同攻击,至少400个IP同时利用多个漏洞,主要目标为美国、德国和新加坡等国。建议用户及时更新补丁、限制外部连接并监控可疑请求。
本文介绍了如何使用Python编写HTTP服务器,通过SSRF漏洞实现特权提升。首先,利用nmap和masscan扫描目标IP的开放端口,然后构造HTTP请求触发OMI漏洞,最终获取目标系统的用户信息。文章还强调了安全测试中的注意事项和免责声明。
完成下面两步后,将自动完成登录并继续当前操作。