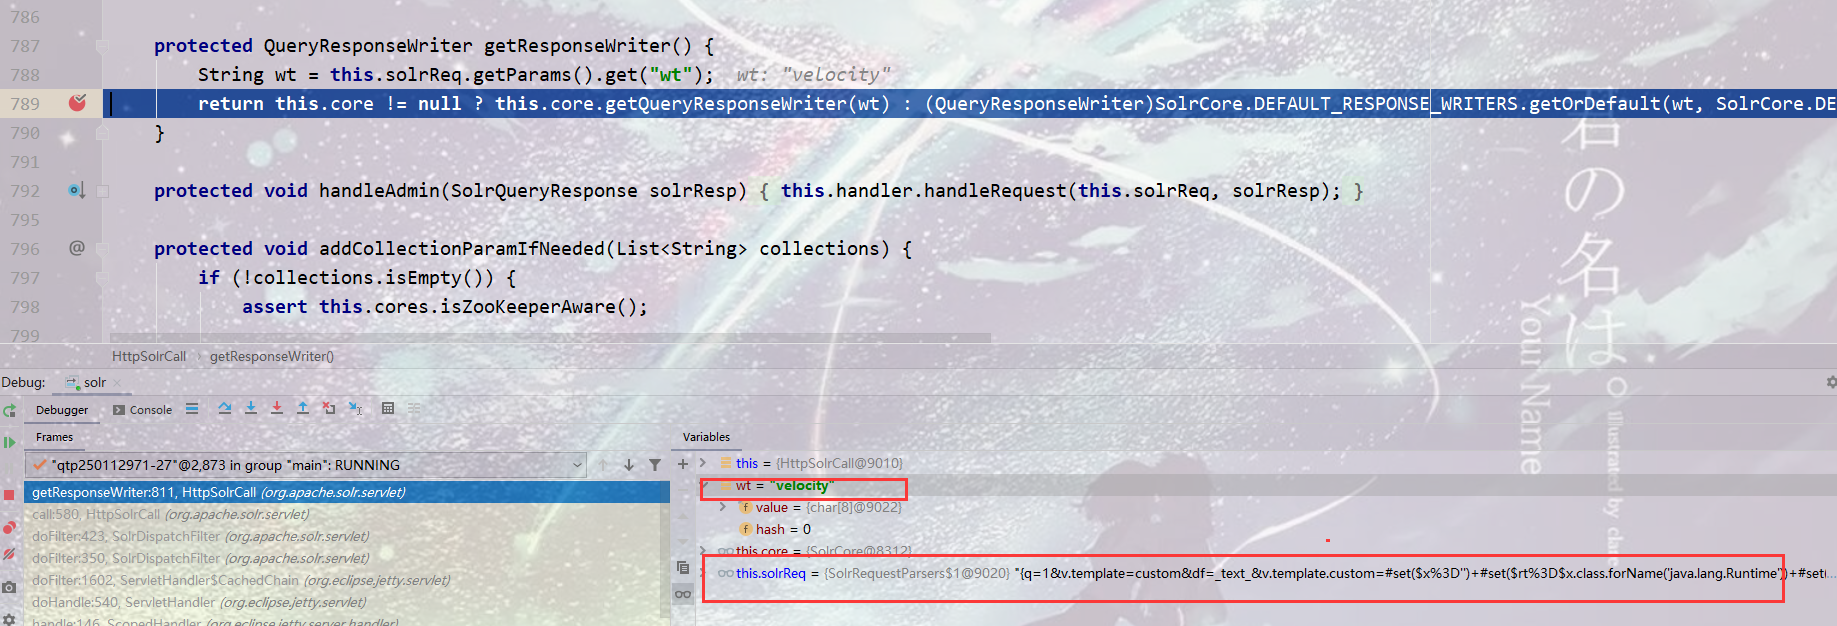

本文介绍Java服务端模板注入(SSTI)漏洞的原理与利用。以Velocity模板引擎为例,分析其evaluate和render方法如何解析用户输入,导致远程代码执行。并通过Apache Solr Velocity模板注入漏洞复现,展示攻击流程,最后补充#set、#foreach语法及POC构造方法,强调配置不当是漏洞根源。
本文总结了2020年网络安全研究,重点分析了SSTI模板注入、CommonsCollections反序列化、Fastjson及Shiro漏洞。核心是利用Java反射机制构造恶意链,实现远程代码执行。文中详述了各漏洞的Gadget链及利用方法,如通过反射修改权限或加载恶意类,并提及回显技术,为安全研究提供参考。
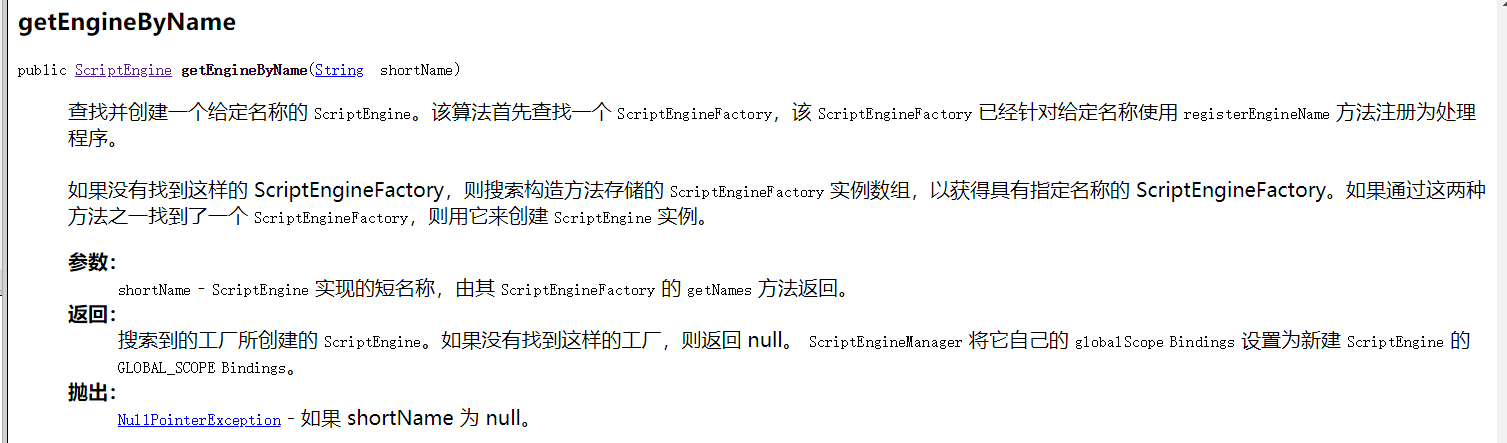
本文从安全角度探讨Java反射机制在服务器端模板注入(SSTI)中的应用,分析多种模板引擎(如Template、Velocity、Jinjava、Pebble)的漏洞利用方式。通过反射机制可绕过对Runtime和ProcessBuilder的限制,实现远程代码执行(RCE)。文章强调SSTI易被误认为XSS,但危害更大,并建议结合官方文档深入学习以发现更多绕过方法。
本文讨论了Java中的服务端模板注入(SSTI)漏洞,特别是Apache Solr的Velocity模板引擎。SSTI漏洞通常由于代码不规范或对用户输入缺乏信任而产生。文章分析了漏洞成因、POC构造及利用方式,并强调了未设置访问鉴权的配置API风险。建议深入学习相关知识以增强安全意识。
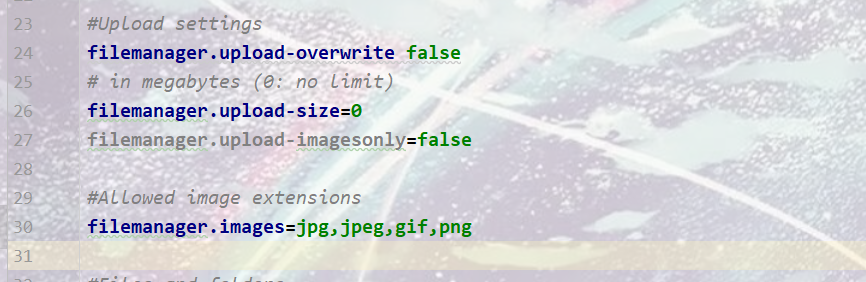
本文讨论了JfinalCMS的代码审计,发现了多个安全漏洞,包括任意文件上传漏洞、存储型XSS漏洞和SSTI模板注入漏洞。审计中发现开发者未有效限制上传文件的大小和类型,导致黑客可上传恶意文件。SSTI漏洞可能导致远程代码执行。建议开发者加强安全措施,确保系统安全。
本文介绍了如何使用网络扫描工具(如nmap和masscan)获取目标IP的开放端口,并分析不同端口上运行的服务及其版本。同时讨论了一些安全漏洞及其利用方法,包括Docker容器的权限绕过和用户信息提取。
Form Tools 是一个开源的 PHP/MySQL 脚本,存在服务器端模板注入漏洞(SSTI),攻击者可通过表单执行任意命令。该漏洞影响版本为 3.1.1,需在特定环境下复现。
服务器端模板注入(SSTI)是一种代码注入漏洞,攻击者可通过未过滤的用户输入执行恶意操作,如读取敏感数据或远程命令执行。此漏洞常见于使用Python、PHP、Java等模板引擎的Web应用。防护措施包括严格验证用户输入和限制模板引擎访问危险对象。
本文探讨了如何利用 Flask 中的 SSTI 漏洞动态添加后门路由以执行命令。通过分析不同版本的 Flask,提供了兼容新版的 payload,简化了攻击过程,避免了反弹 shell 的复杂性,并使用 eval 执行代码注册后门路由。
本文介绍了picoCTF中的服务器端模板注入(SSTI)挑战,适合初学者。内容涵盖SSTI漏洞识别、有效载荷制作、利用策略及作者的学习经验和工具使用。
安全应成为软件开发的核心原则。文章介绍了五种开源安全工具(pip-audit、Bandit、Schemathesis、Trivy、OWASP ZAP),用于发现和修复漏洞。通过示例展示如何修复FastAPI中的服务器端模板注入(SSTI)漏洞,强调安全是思维方式与工作流程的结合。
文章介绍了如何通过网络扫描和端口检测获取目标服务器信息,包括开放端口和服务版本。使用nmap和masscan工具发现SSH、HTTP等服务,并展示了如何利用Python Flask框架进行JWT身份验证和AWS Lambda操作。最后提到了一些安全注意事项和免责声明。
SSTI(服务端模板注入)发生在MVC框架的视图层,利用用户输入执行恶意代码,可能导致信息泄露和代码执行。本文总结了Flask中SSTI的利用方式,包括获取类和函数、执行命令等,提供了示例和脚本,以帮助理解和防范此类攻击。
本文详细介绍了多个CTF题目的解题过程,包括命令注入、SSTI和加密解密等技术。通过具体的代码示例和思路,读者可以学习如何利用不同的工具和方法解决网络安全问题,提升技能。
Waymap是一款专为检测Web应用安全漏洞而设计的强大扫描工具,支持SQL注入、XSS、本地文件包含、命令注入、CORS配置错误、CRLF注入、SSTI和开放重定向等多种扫描类型。
Waymap是一款用于渗透测试的网络漏洞扫描器,能识别SQL注入和命令注入等漏洞。更新包括改进的爬虫、自动更新、多URL扫描、并发处理和日志记录。版本1.1.1修复了SSTI退出错误。使用方法为克隆仓库、安装依赖和运行扫描命令。
#Python-SSTI #Splunk权限提升
Atlassian Confluence存在模板注入代码执行漏洞(CVE-2023-22527),允许远程代码执行。受影响的版本为8.0.x至8.5.3。漏洞可以通过使用$stack.findValue或$ognl.findValue和可控参数的.vm文件进行利用。ConfluenceVelocityServlet处理.vm接口。文章提供了对漏洞及其影响的详细分析。
本文介绍了模版注入(SSTI)的概念和原理,以及Pebble模版引擎的使用。文章还提到了Pebble模版注入的漏洞成因和影响范围,并给出了复现该漏洞的步骤和思路。最后,文章总结了模版注入的常见特点和防范措施。
对pyssti的一些整理。
完成下面两步后,将自动完成登录并继续当前操作。