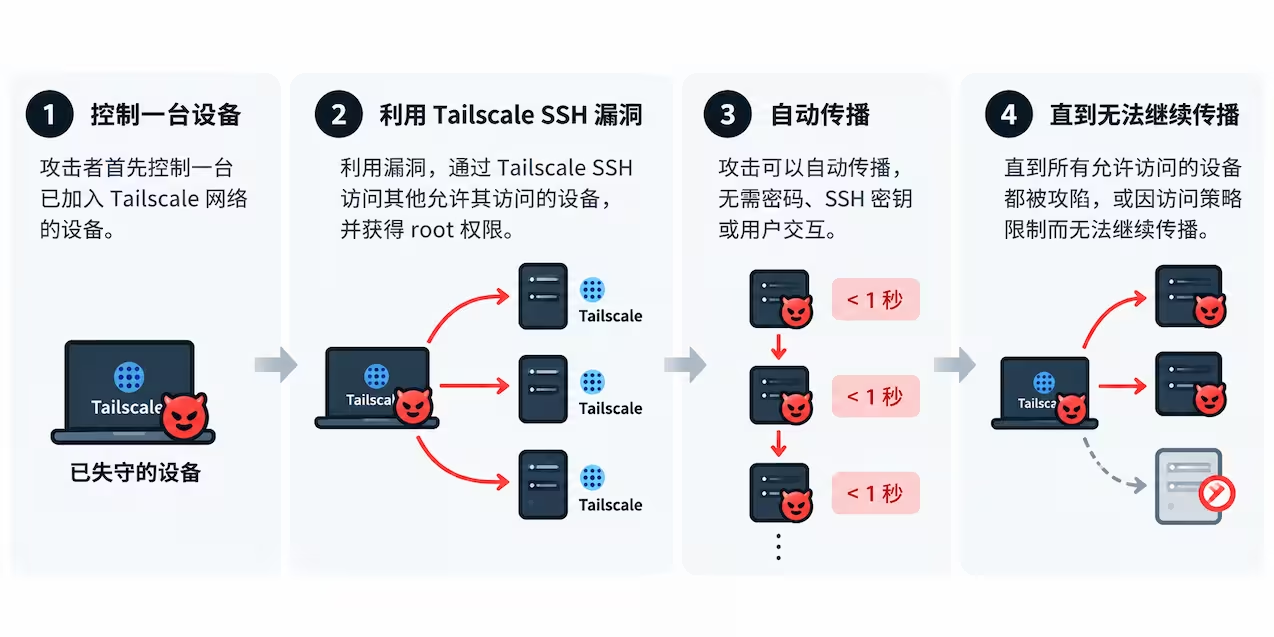
Tailscale SSH 存在权限缺陷:已获准设备可通过 Unix 套接字转发获取目标设备 root 权限并横向扩散。官方已确认并正在修复,相关 PR 已合并或审查中,尚未发布公告。建议收紧 SSH 访问规则、关闭不必要的转发(TS_SSH_DISABLE_FORWARDING=1),并在敏感系统启用 SSH check mode。
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
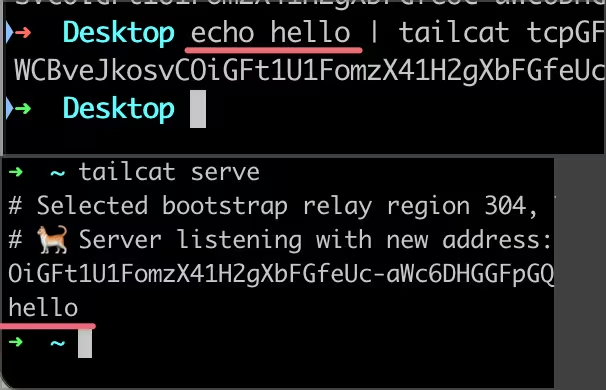
Tailscale 推出开源临时组网工具 Tailcat,无需注册账号或加入 Tailnet,一条命令即可在两台设备间建立加密隧道,支持 P2P 直连或 DERP 中继,可用于传文件、端口转发及访问局域网服务,即用即抛,适合 AI Agent 等临时场景。
Tailscale发布v1.104性能优化:小包内存管理让多个小包共享缓冲区,提速约5%;多队列架构使子网路由器等并行处理多连接;采用writev减少内存拷贝;网络地图缓存让弱网下热启动比冷启动快10至100倍。团队还计划开发原生性能诊断工具。
Noeio v0.2.0 新增子网路由功能,支持组网节点通过路由转发访问内网服务。Noeio 是作者为学习编写的轻量级无状态三层组网工具,类似 Tailscale,并探索其在 Sandbox 中的应用。下一步将实现端口转发。
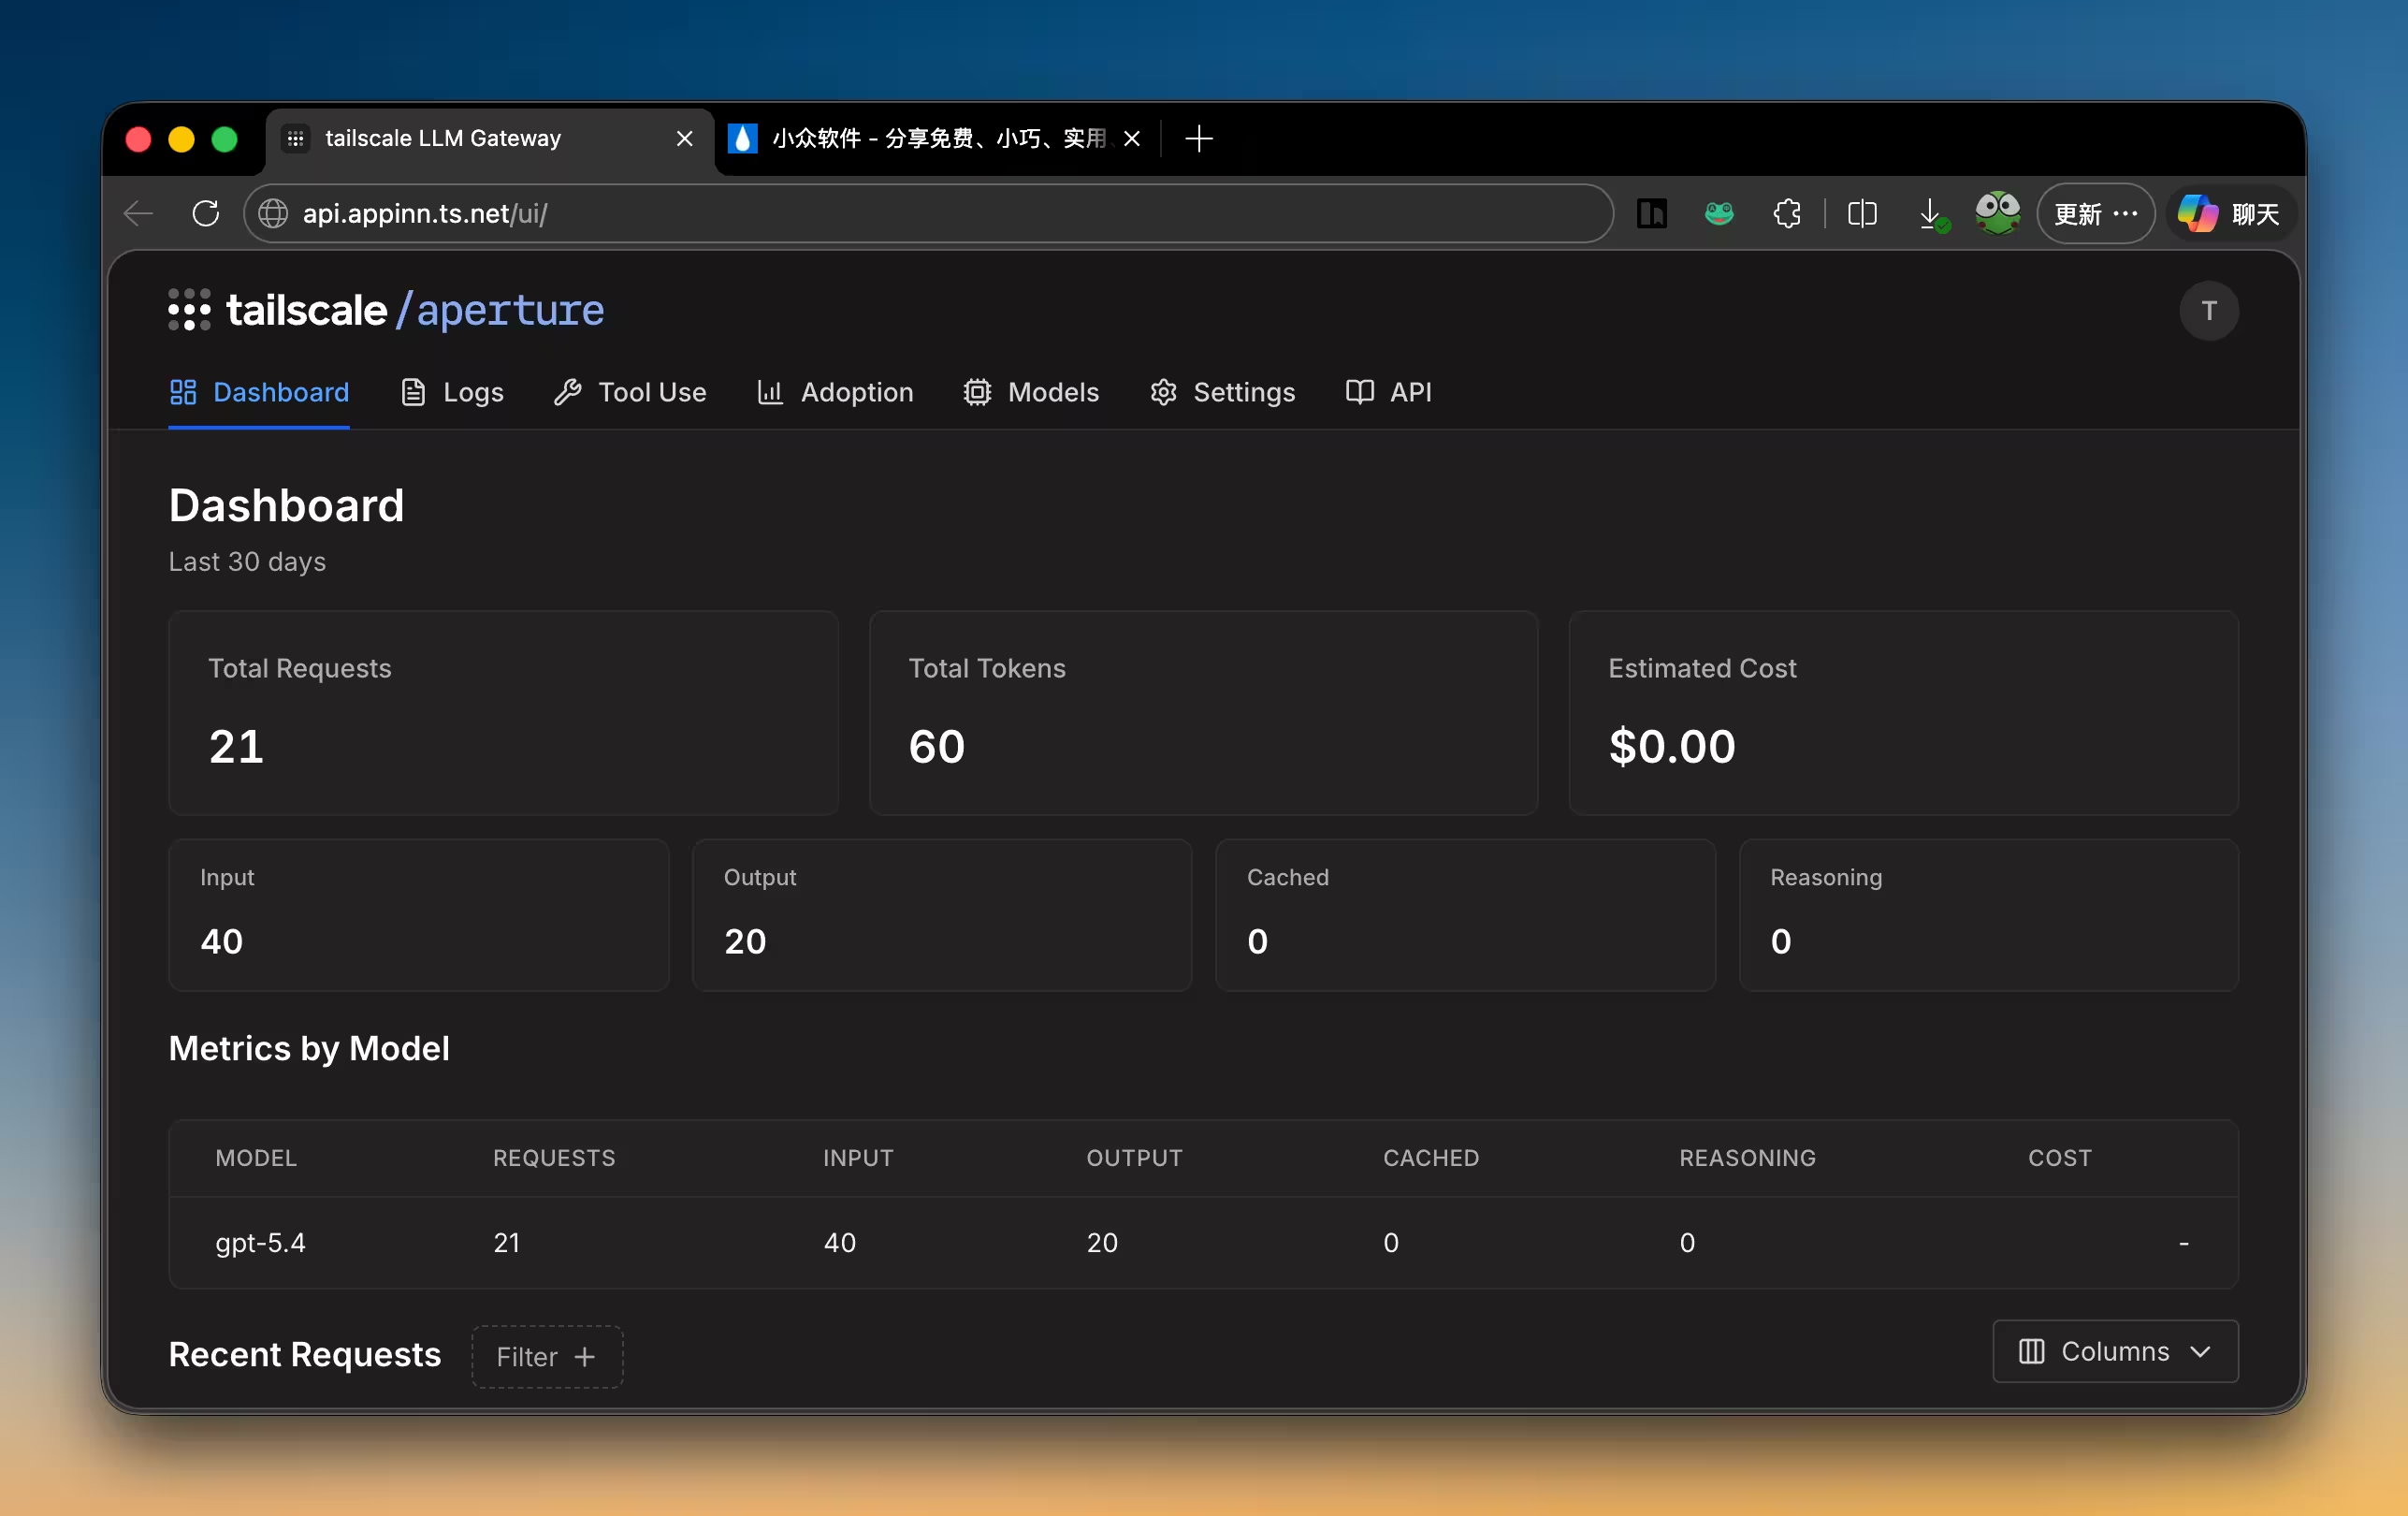
Tailscale 推出 Aperture,将 AI 模型访问与代理运行纳入其私有网络 tailnet,并通过身份控制权限。该服务基于 Vercel AI Gateway 和 Sandbox 构建,避免自研路由与沙箱的复杂性,支持数百种模型,零数据保留且不加价。Tailscale 内部也已迁移至该网关,实现零中断切换。
该文章为技术生活周报,涵盖GitHub因流量激增导致系统故障、Dropbox存储能效提升、Tailscale发现SQLite bug等科技动态,并分享观影体验、播客推荐及个人随笔,如脱口秀综艺观感、工作反思等。
文章介绍AI Agent时代的远程控制方案:通过SSH从终端模拟器连接家中长期开机的Mac Mini,运行Claude、Codex等CLI;用Tailscale或Surge Ponte组建私有Mesh网络随时连回;配合tmux、herdr托管会话防止手机断网终止进程,并借助Moshi、TermRover等定制iOS终端App简化操作。
Tailscale 将数据库损坏问题追溯至 SQLite 中一个隐藏16年的 WAL 重置 bug,并资助开源调试工具进行修复。DeepSeek V4 Pro 0813 作为低成本混合专家模型,支持超长上下文。AI 正在淘汰软件工程中的中产阶级,但优秀工程师的价值反而提升。压缩与预测本质相连,车牌搜索需搜查令,Meta 奖励争议创作者,Qwen3.8 开源模型强大,LinkedIn 恶搞工具流行,日食观测页面受关注,Grok 4.6 专注智能体任务。
作者曾因维护成本高而放弃自建HomeLab,但发现AI让部署运维变得简单,于是全面复活。他使用Tailscale和自建Headscale实现设备互联,在PVE上运行多个VM,通过AdGuard Home管理DNS,用Caddy提供HTTPS,并设置统一代理。所有配置开源,强调AI辅助的“Vibe Deploying”方式,让复杂操作变得轻松。
Tailscale推出Aperture工具,旨在为企业提供稳定的AI管理层,解决AI使用中的安全和控制问题。Aperture支持统一数据连接和沙箱环境,帮助开发者有效管理AI工具,降低风险,并简化API密钥管理,促进多云环境中的灵活运用。
虚拟组网软件Tailscale调整了免费版权益,用户数从3名提升至6名,设备数量不再限制。新免费版提供3个ACL组和每月1000分钟临时资源。订阅体系简化为四个版本,旨在提高价格透明度和价值。现有用户可按原价续费12个月。
Cloudflare Mesh 是新推出的私有网络功能,允许设备通过 Cloudflare 网络互相通信,提供更细粒度的访问控制。适合需要远程访问内部网络资源的用户,免费套餐支持 50 个节点和用户。若追求速度可考虑 Tailscale 和 Zerotier,若需内网访问则推荐 Mesh。
Tailscale 是基于 WireGuard 的虚拟专用网方案,支持自托管控制服务器 Headscale。Headscale 负责节点注册和路由分发,适合追求自主控制的用户。本文介绍了在 Alpine Linux 上部署 Headscale 的步骤,包括配置、启动服务和设备注册。通过 Tailscale,用户可以构建私有网络,实现安全的跨服务器服务互联。
文章讨论了如何通过Tailscale和Mosh技术,使四个虚拟机在手机上可访问并实时监控。开发者通过简单命令设置状态指示和推送通知,确保在不同网络环境下顺畅操作。最终,四个虚拟机的状态通过颜色条在手机上显示,提升了工作效率。
Aperture 是 Tailscale 的新功能,提供本地 AI 中央网关,集中管理 API KEY,防止泄漏。用户可通过 Tailscale 组网调用 API,无需发送 API KEY,并支持权限和配额设置。
文章探讨了如何通过Tailscale、Lucky和雷池WAF的组合提升NAS安全性。通过在不同机器上部署防护与服务,实现服务分离,增强安全性。Tailscale用于非公开服务,而Lucky和雷池WAF则用于公开服务,以确保网络安全管理的有效性。
Tailscale 最近推出了 Peer Relay,解决了节点间无法直连的问题。与官方 DERP 服务器相比,Peer Relay 作为 Tailnet 中的节点,不需要公网 IP,使用 UDP 协议,配置简单,显著降低延迟。
最近研究headscale的多局域网互通,遇到路由和网络问题。通过mac的netstat命令查看路由表,了解默认路由和网关设置。尝试配置tailscale节点,但因版本问题导致IPv4地址丢失,可能存在二层环路,需进一步研究。
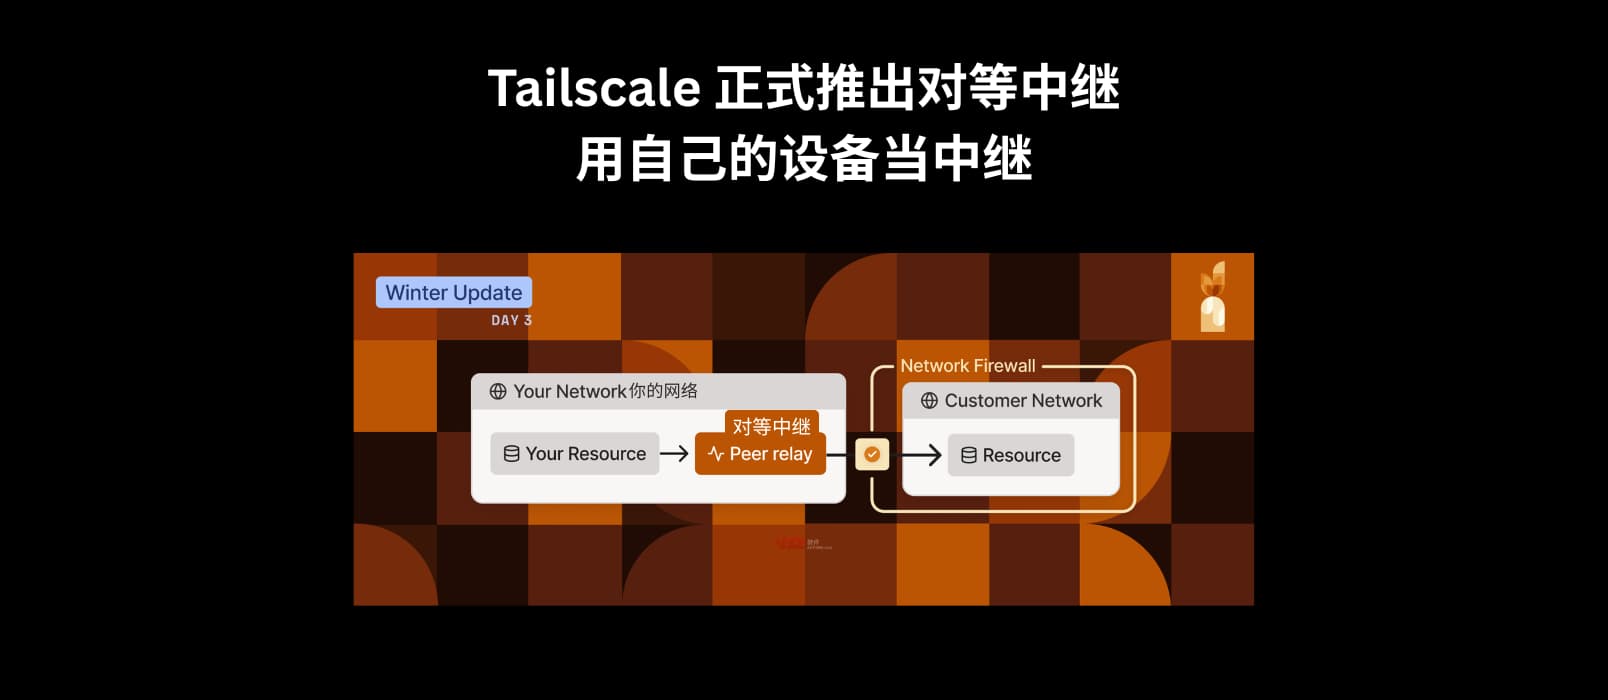
Tailscale推出对等中继功能,用户可通过一条命令将设备设置为中继,提升网络性能。该功能需公网IP,流量保持加密。设置步骤包括开放UDP 40000端口、运行命令和配置策略。测试表明,使用对等中继后延迟显著降低。
完成下面两步后,将自动完成登录并继续当前操作。