小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI

本文介绍Tomcat通用回显技术,通过反射从Thread线程中获取ClientPoller线程,进而提取Processor、Request和Response对象,实现命令执行结果回显。代码利用异常处理兼容不同Tomcat版本,支持Windows和Linux系统,并附有详细分析及参考链接。

Tomcat通用回显学习笔记

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-18T08:05:58Z
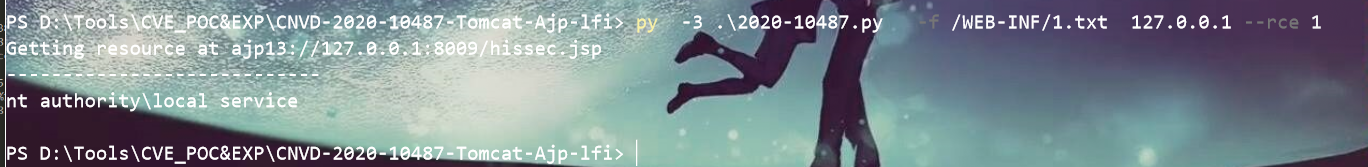
CNVD-2020-10487(CVE-2020-1938)tomcat ajp 文件读取漏洞

CNVD-2020-10487(CVE-2020-1938)是Apache Tomcat的AJP文件读取漏洞,影响Tomcat 6至9的特定版本。攻击者可利用默认开启的8009端口构造恶意请求,读取Web目录文件,甚至配合上传漏洞实现远程代码执行。防护措施包括关闭AJP服务或配置认证凭证。

CNVD-2020-10487(CVE-2020-1938)tomcat ajp 文件读取漏洞

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-18T08:05:58Z

本文分析Spring Framework远程代码执行漏洞CVE-2022-22965,详细解析攻击载荷构造,利用Tomcat访问日志配置和JDK模块特性绕过防护,通过嵌套属性访问器实现恶意JSP写入并执行命令,同时探讨漏洞成因、修复方案及环境搭建问题。

Spring-Framework-RCE-CVE-2022-22965漏洞分析

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-18T08:05:58Z
CNVD-2020-10487(CVE-2020-1938)tomcat ajp 文件读取漏洞

Tomcat AJP协议存在文件读取漏洞(CNVD-2020-10487),攻击者可利用该漏洞读取服务器文件。受影响版本包括Tomcat 6、7、8和9。建议用户关闭AJP Connector或配置认证凭证,并及时升级。

CNVD-2020-10487(CVE-2020-1938)tomcat ajp 文件读取漏洞

像清水一般清澈透明 像清水一般清澈透明 · 2026-07-17T14:14:20Z

This week's Java roundup for March 30th, 2026, features news highlighting: the GA release of TornadoVM 4.0 and Google ADK for Java 1.0; first release candidates of Grails and Gradle; maintenance...

Java News Roundup: TornadoVM 4.0, Google ADK for Java 1.0, Grails, Tomcat, Log4j, Gradle

InfoQ InfoQ · 2026-04-06T02:30:00Z

Tomcat通用回显学习笔记

像清水一般清澈透明 像清水一般清澈透明 · 2026-03-20T15:09:30Z
Java动态汇总:Jakarta EE 12、Spring Shell、Open Liberty、Quarkus、Tomcat、JHipster、Gradle

本周Java动态包括Jakarta EE 12更新、Open Liberty 1月版、Quarkus小版本、Spring Shell、Apache Tomcat和Gradle维护版本,以及JHipster 9.0测试版发布。同时,JDK 26和27的早期版本也进行了更新,鼓励开发者报告bug。Jakarta EE 12预计于2026年底发布。

Java动态汇总:Jakarta EE 12、Spring Shell、Open Liberty、Quarkus、Tomcat、JHipster、Gradle

InfoQ InfoQ · 2026-02-02T02:30:00Z
Spring Boot调试 – 现已支持远程调试

2025年发布的Spring Debugger插件支持远程调试,已下载30万次。它通过挂起线程读取Spring上下文,Tomcat支持即时加载,而Jetty/Undertow需等待请求。配置与标准JVM调试相同,支持嵌入式容器。

Spring Boot调试 – 现已支持远程调试

The JetBrains Blog The JetBrains Blog · 2026-01-23T16:17:13Z
美丽的播客:Apache Tomcat传奇人物Mark Thomas(新年快乐!)

在本期播客中,我与Apache Tomcat的杰出贡献者Mark Thomas进行了对话。祝大家新年快乐!

美丽的播客:Apache Tomcat传奇人物Mark Thomas(新年快乐!)

Spring Spring · 2026-01-01T00:00:00Z

本文介绍了在Linux系统中安装和启动Apache Tomcat服务器的流程,包括环境准备、安装方式、启动方法、故障排查及最佳实践。强调了配置JAVA_HOME、创建专用用户和使用systemd管理服务等安全和稳定性措施,以确保Tomcat高效运行。

在 Linux 系统中启动 Tomcat 服务器:从安装到最佳实践全指南

极客技术博客’s Blog 极客技术博客’s Blog · 2025-11-30T10:00:12Z

Valve是Tomcat容器中的核心拦截器,允许在请求处理过程中插入自定义逻辑。与Filter不同,Valve在容器级别执行,影响范围更广,优先级更高,适用于访问日志、安全审计和身份认证等场景。Tomcat架构包括Server、Service、Engine、Host、Context和Wrapper,采用Pipeline与Valve模式实现协同工作。

手把手实现Tomcat Valve内存马:从“一个应用”到“三大容器”

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-19T09:39:26Z

Tomcat作为常用的Java Web容器,广泛应用于金融、政务和电商等领域。其开源特性使其面临安全漏洞风险,近年来漏洞数量和危害加剧,尤其是远程代码执行和URL重写绕过等重要漏洞。因此,需及时修复和加强防御措施以确保系统安全。

Tomcat漏洞深度解析:从原理到实战的全方位防御指南

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-11T02:47:40Z

Apache Tomcat的RewriteValve组件存在漏洞,攻击者可绕过安全限制,访问敏感目录并上传恶意文件,可能导致远程代码执行。受影响版本包括11.0.0-M1至11.0.11等。

Apache Tomcat RewriteValve路径遍历漏洞 (CVE-2025-55752)

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-11-01T11:37:46Z

Apache软件基金会发布了针对Tomcat 9、10和11版本的安全补丁,修复了包括CVE-2025-55752在内的三个漏洞,可能导致远程代码执行。用户应及时升级以防范安全风险。

Apache Tomcat曝三大安全漏洞,最严重可致远程代码执行(CVE-2025-55752)

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-27T17:43:18Z
Java动态汇总:JobRunr 8、Gradle、Grails、Micronaut、JHipster、Tomcat CVE

本周Java动态包括JobRunr 8.0正式发布、Gradle 9.0第二个候选版本、Grails 7.0第五个里程碑版本等。OpenJDK JEP 504提议移除Applet API。Micronaut 4.9.1和Apache Camel 4.13.0发布新版本,修复多个问题。JHipster Lite 1.33.0和Grails 7.0.0更新,增加新特性和修复。

Java动态汇总:JobRunr 8、Gradle、Grails、Micronaut、JHipster、Tomcat CVE

InfoQ InfoQ · 2025-07-14T02:30:00Z
Java动态汇总:Spring gRPC、Micronaut、JReleaser、Tomcat、Quarkus遗留配置类

本周Java动态包括Spring gRPC、Micronaut、JReleaser、Quarkus和Apache Tomcat的更新,Open Liberty 25.0.0.7测试版发布,Quarkus遗留配置类被淘汰。同时,JDK 25和26的早期版本也进行了更新,修复了多个问题。

Java动态汇总:Spring gRPC、Micronaut、JReleaser、Tomcat、Quarkus遗留配置类

InfoQ InfoQ · 2025-07-07T02:30:00Z

帕洛阿尔托网络Unit 42团队报告显示,针对Apache Tomcat和Camel的关键漏洞攻击激增。2025年3月披露的三个远程代码执行漏洞使攻击者能够劫持系统,监测数据显示来自70多个国家的125,856次攻击尝试。建议禁用Tomcat的部分PUT功能并加强Camel的HTTP头部校验,受影响组织应立即更新补丁。

Apache组件遭大规模攻击:Tomcat与Camel高危RCE漏洞引发数千次利用尝试

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-07-03T16:39:12Z
Java动态汇总:Spring里程碑、Payara平台、Jakarta EE 11更新、Apache Tomcat

本周Java动态包括Spring Framework 7.0第六个里程碑发布、Payara平台2025年6月版、Apache Tomcat等项目更新,以及Jakarta EE 11即将发布。同时,JDK 25和26的早期版本也进行了更新,修复了多个问题。

Java动态汇总:Spring里程碑、Payara平台、Jakarta EE 11更新、Apache Tomcat

InfoQ InfoQ · 2025-06-16T02:30:00Z
Apache Tomcat OutOfMemoryError DOS 漏洞复现(CVE-2025-31650)

该文章包含用户标识和请求参数的应用验证信息,未提供具体内容。

Apache Tomcat OutOfMemoryError DOS 漏洞复现(CVE-2025-31650)

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-06-12T13:44:13Z

Tomcat通过责任链模式处理请求,利用Pipeline和Valve执行特定任务。攻击者可通过反射注入恶意Valve,操控请求处理流程并执行命令。注入方式包括纯反射、混合方式和字节码注入,隐蔽性和复杂性各异。防御措施包括限制反射调用和监控Valve行为。

Java内存马——Tomcat Valve型的三种注入

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-06-08T03:45:33Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码