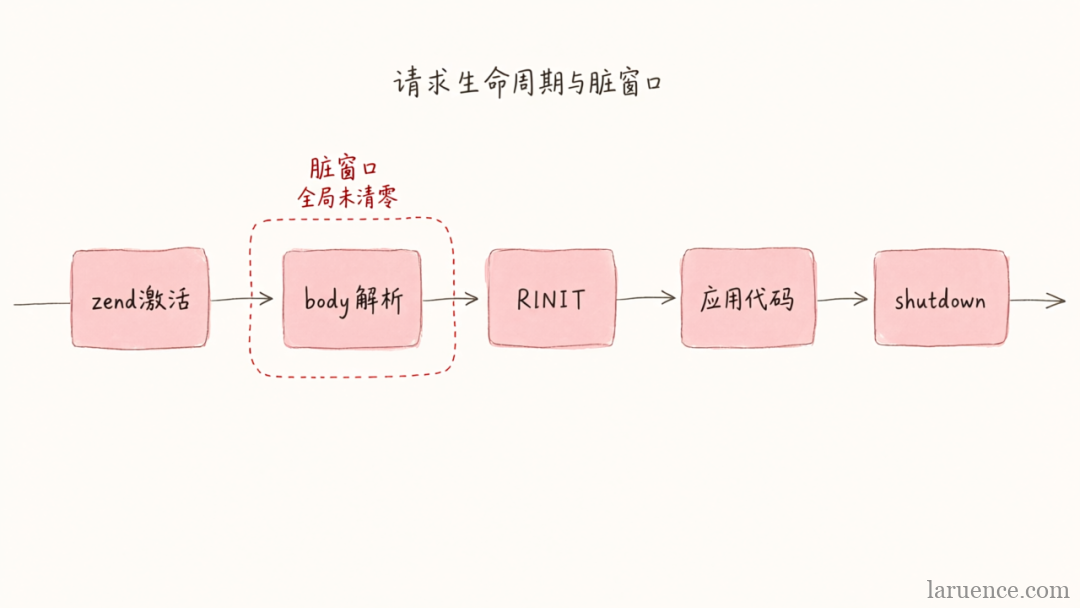
文章解析PHP高危漏洞CVE-2026-109619(RCE)原理:利用session.upload_progress在RINIT前初始化session;请求A触发OOM,经zend_bailout跳过清理,留下悬空指针;请求B用可控字段回收该内存,形成UAF;再通过信息泄露绕过ASLR,伪造HashTable并将pDestructor指向zif_system实现命令执行。攻击全程纯HTTP、早于应用代码执行、默认开启且无日志。建议升级PHP或关闭session.upload_progress.enabled。
三星KNOX内核UAF漏洞可完全控制Galaxy设备,数百万用户面临风险!
全球网络安全事件频发,Linux内核漏洞被用于勒索攻击。CISA发布安全指南,警告多种高危漏洞。恶意应用窃取用户数据,企业需加强防护,及时更新系统和监控异常活动。
Ubuntu Linux内核发现高危漏洞,攻击者可通过af_unix子系统的引用计数失衡提升权限获取root访问,影响Ubuntu 24.04.2系统。研究人员已提供利用代码,建议用户立即更新内核以修复该漏洞,提醒管理员关注安全公告。
Linux内核TLS实现中发现CVE-2024-26582漏洞,允许本地攻击者通过异步解密提升权限,最终实现远程代码执行。该漏洞涉及Cryptd组件,利用UAF和竞态条件可绕过TLS加密保护。
Linus Torvalds 宣布 Linux 内核 6.17 正式发布,主要提升了稳定性和安全性,修复了蓝牙和虚拟化等关键漏洞。此次更新包含众多驱动和子系统的改进,开发社区已开始着手开发下一代内核 6.18。
微软已修复影响Windows BitLocker的两个权限提升漏洞CVE-2025-54911和CVE-2025-54912,这些漏洞可能让攻击者获取SYSTEM权限并绕过安全防护。尽管利用可能性较低,用户仍需及时更新系统以防潜在攻击。
研究人员发现了一种新技术,利用Linux内核中的UAF漏洞(CVE-2024-50264)获取root权限。该技术通过巧妙操控msg_msg对象,成功绕过内核防护,避免系统崩溃,实现了可靠的攻击路径。
最近学到了一个解决UA问题的方法,通过在类中增加一个magic变量来判断变量是否已被释放,并使用assert在每个方法内判断是否正在执行被释放的代码。
暗网论坛上出售影响Linux内核的零日漏洞,售价15万美元,威胁严重。安全界需及时打补丁以减轻威胁。
Kernel UAF 👴的第一道kernel pwn Kernel UAF和glibc heap uaf差不多一个意思,指针没清除,释放之后还能继续用 经常出现在多线程多进程多文件的情况 CISCN2017 babydriver boot.sh #!/bin/bash qemu-system-x86_64 -initrd rootfs.cpio -kernel bzImage...
0x01. 漏洞简介准备用业余时间学习一点浏览器漏洞利用相关的知识,刚好最近 Chrome 爆出来一个野外利用漏洞 CVE-2019-5786 ,而且网上也有两篇比较详细的分析报告(来自 Exodus Intelligence 和 McAfee Labs),刚好可以借鉴学习一下漏洞的原理以及利用技巧。 Chrome 72.0.3626.121 的 安全公告 显示,漏洞...
完成下面两步后,将自动完成登录并继续当前操作。