本文介绍ysoserial工具中的URLDNS gadget,用于验证Java反序列化漏洞。它利用Java内置类构造,无需第三方库,通过DNS解析请求判断目标是否存在漏洞。文章详细分析了漏洞原理、复现步骤和代码逻辑,并解释了如何通过重写URLStreamHandler避免重复DNS请求。
本文介绍Java反序列化漏洞的原理与利用。序列化将对象转为字节流存储或传输,反序列化则恢复对象。漏洞需满足三个条件:实现Serializable接口、使用readObject()和writeObject()方法。通过重写readObject()可执行恶意命令,如Runtime.exec("calc")。攻击者控制反序列化过程即可触发漏洞,常见利用工具包括ysoserial,建议新手从URLDNS链学习。
本文介绍了ysoserial工具及其URLDNS gadget的使用,主要用于验证Java反序列化漏洞。通过构造特定的命令执行链,利用HashMap的反序列化过程触发DNS解析,以判断目标是否存在漏洞。文章分析了代码实现及其原理,并强调了反序列化时的hashCode重置技巧。
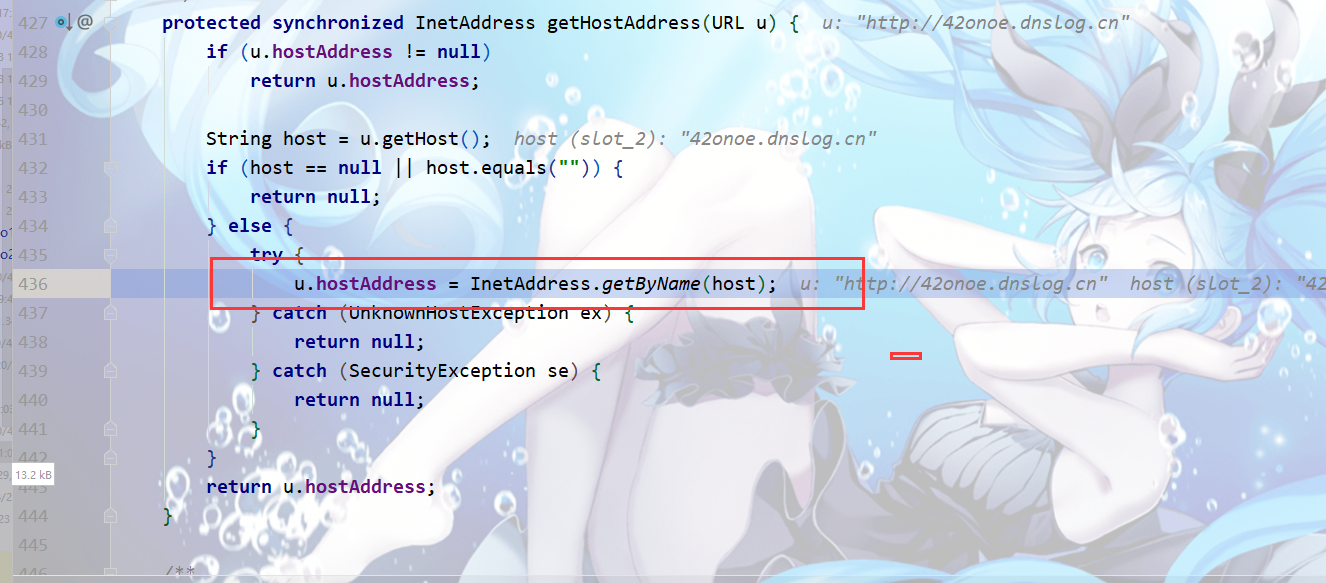
本文探讨了如何通过Java中的HashMap和URL类触发DNS请求,分析了反序列化过程中的hashCode计算及其对DNS请求的影响。通过代码示例,展示了在未反序列化情况下直接触发请求的方法,以及通过反序列化确保请求发生的方式。
本文探讨了Java反序列化漏洞的利用链,重点分析了URLDNS和TransformedMap链。通过对HashMap和AnnotationInvocationHandler序列化过程的分析,揭示了如何利用反序列化漏洞实现远程代码执行。文章强调了多态特性在攻击中的关键作用,并提供了相关代码示例。
序列化是将对象转换为字节序列的过程,反序列化是将字节序列转换回对象的过程。序列化可以实现数据持久化和远程通信。反序列化漏洞是利用服务端反序列化数据时执行恶意代码的漏洞。URLDNS链是一种常见的反序列化利用链,利用Java原生类实现。通过修改URL对象的hashCode值,可以控制是否触发DNS请求。反序列化漏洞存在一定的危害,但URLDNS链主要用于获取信息。
完成下面两步后,将自动完成登录并继续当前操作。