本文通过手动操作Linux网络原语(veth对、网桥、命名空间、静态路由),构建了从单节点到跨节点的容器网络,揭示了CNI(容器网络接口)的本质:它自动化了命名空间创建、IP分配和集群路由分发。文章还解释了云环境中直接路由失效的原因,以及Cilium等高级CNI如何通过VXLAN覆盖网络和eBPF解决这些问题,实现高效、可扩展的集群网络。
百度推出的evr工具解决了客户机房无法部署探测机的问题。通过利用VXLAN VTEP特性,evr实现了单边探测,监控EVR设备与百度网络之间的链路健康度,包括丢包和延迟。该工具通过构造特定的VXLAN包,使EVR设备能够反射回探测机,完成监测任务。
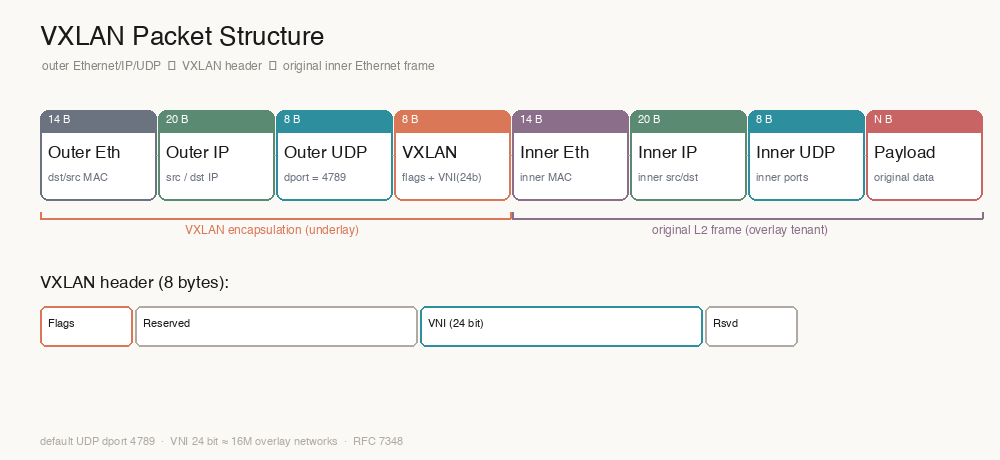
本文分析了四种隧道协议:IPIP、GRE、VXLAN和WireGuard。IPIP是最简单的,开销20字节;GRE支持可选的key和序列号;VXLAN可支持1600万个隔离网络,开销50字节;WireGuard是现代加密隧道,开销60字节,使用ChaCha20-Poly1305加密。文章还探讨了它们的实现细节及适用场景。
现代企业网络面临可扩展性和分段问题,VXLAN技术通过在三层基础设施上构建虚拟二层网络,克服传统VLAN的局限性,支持大规模和灵活的网络环境,特别适合VoIP和UC应用。
文章介绍了如何通过VXLAN和MACsec在公网上建立安全隧道。首先配置VXLAN隧道,然后添加MACsec进行加密和认证。尽管存在一些限制,该方案性能优越且配置简单,适合需要安全连接的场景。
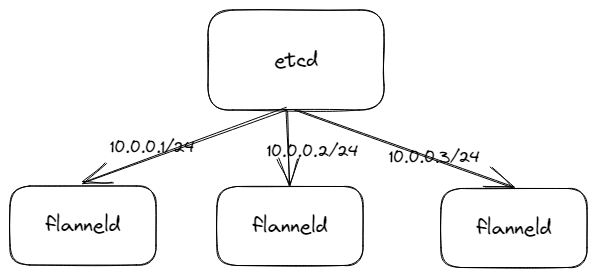
本文介绍了flannel在k8s网络中作为网络插件通过UDP、VXLAN、HOST-GATEWAY三种模式解决容器跨主机网络通信的原理,并通过手动实验验证了这三种模式的功能。
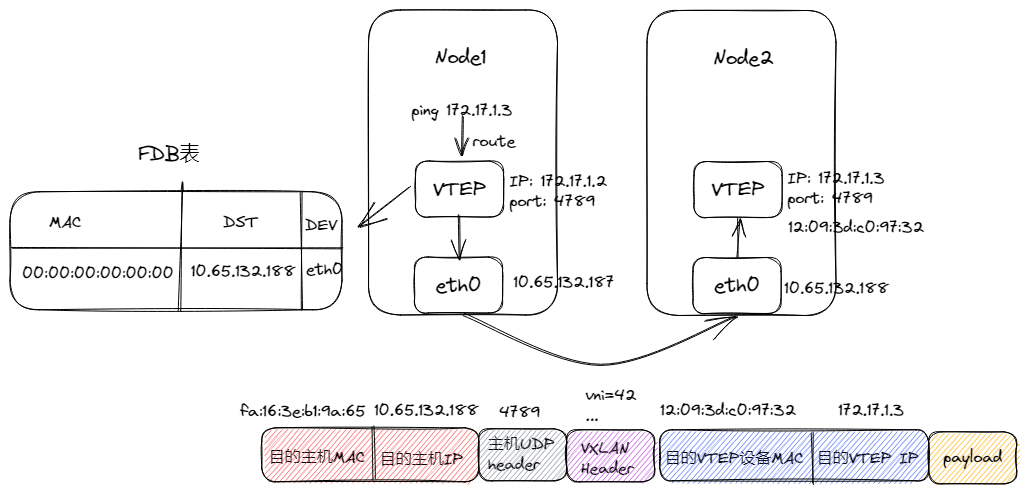
本文介绍了在三层网络中部署VXLAN的过程,包括VTEP设备的配置、IP地址设置及多播组的使用。通过创建vxlan0设备,配置VNI和UDP端口,实现跨节点通信。示例展示了如何在Node1和Node2上设置VTEP,使用tcpdump监控数据包,并通过ping测试网络连通性,最终实现逻辑网络的构建与数据转发。
现在,Docker 已经成为了一个非常主流的虚拟化技术,它集合了 Linux 中的许多虚拟化技术,如 Namespace、cgroup 和 AUFS 等等,所以我们可以使用 Docker 搭建一个开箱即用的虚拟化容器。但是,Docker 网路在很多时候依旧不能满足应用场景中的需求,这就需要我们对 Docker 中的网络进行自定义了。 这篇博客就是关于位于不同虚拟机中的两个容器实现...
完成下面两步后,将自动完成登录并继续当前操作。