Safari 27.2 更新完善可定制 Select,新增 ::field-content 伪元素用于样式化选中项文本,并优化默认样式与弹窗定位;Grid Lanes 的 flow-tolerance 属性更名为 fit-tolerance(旧名暂作别名),用于控制布局容差;同时修复无障碍、动画、CSS、表单、媒体、网络、WebGPU、WebRTC 等 20 个问题。
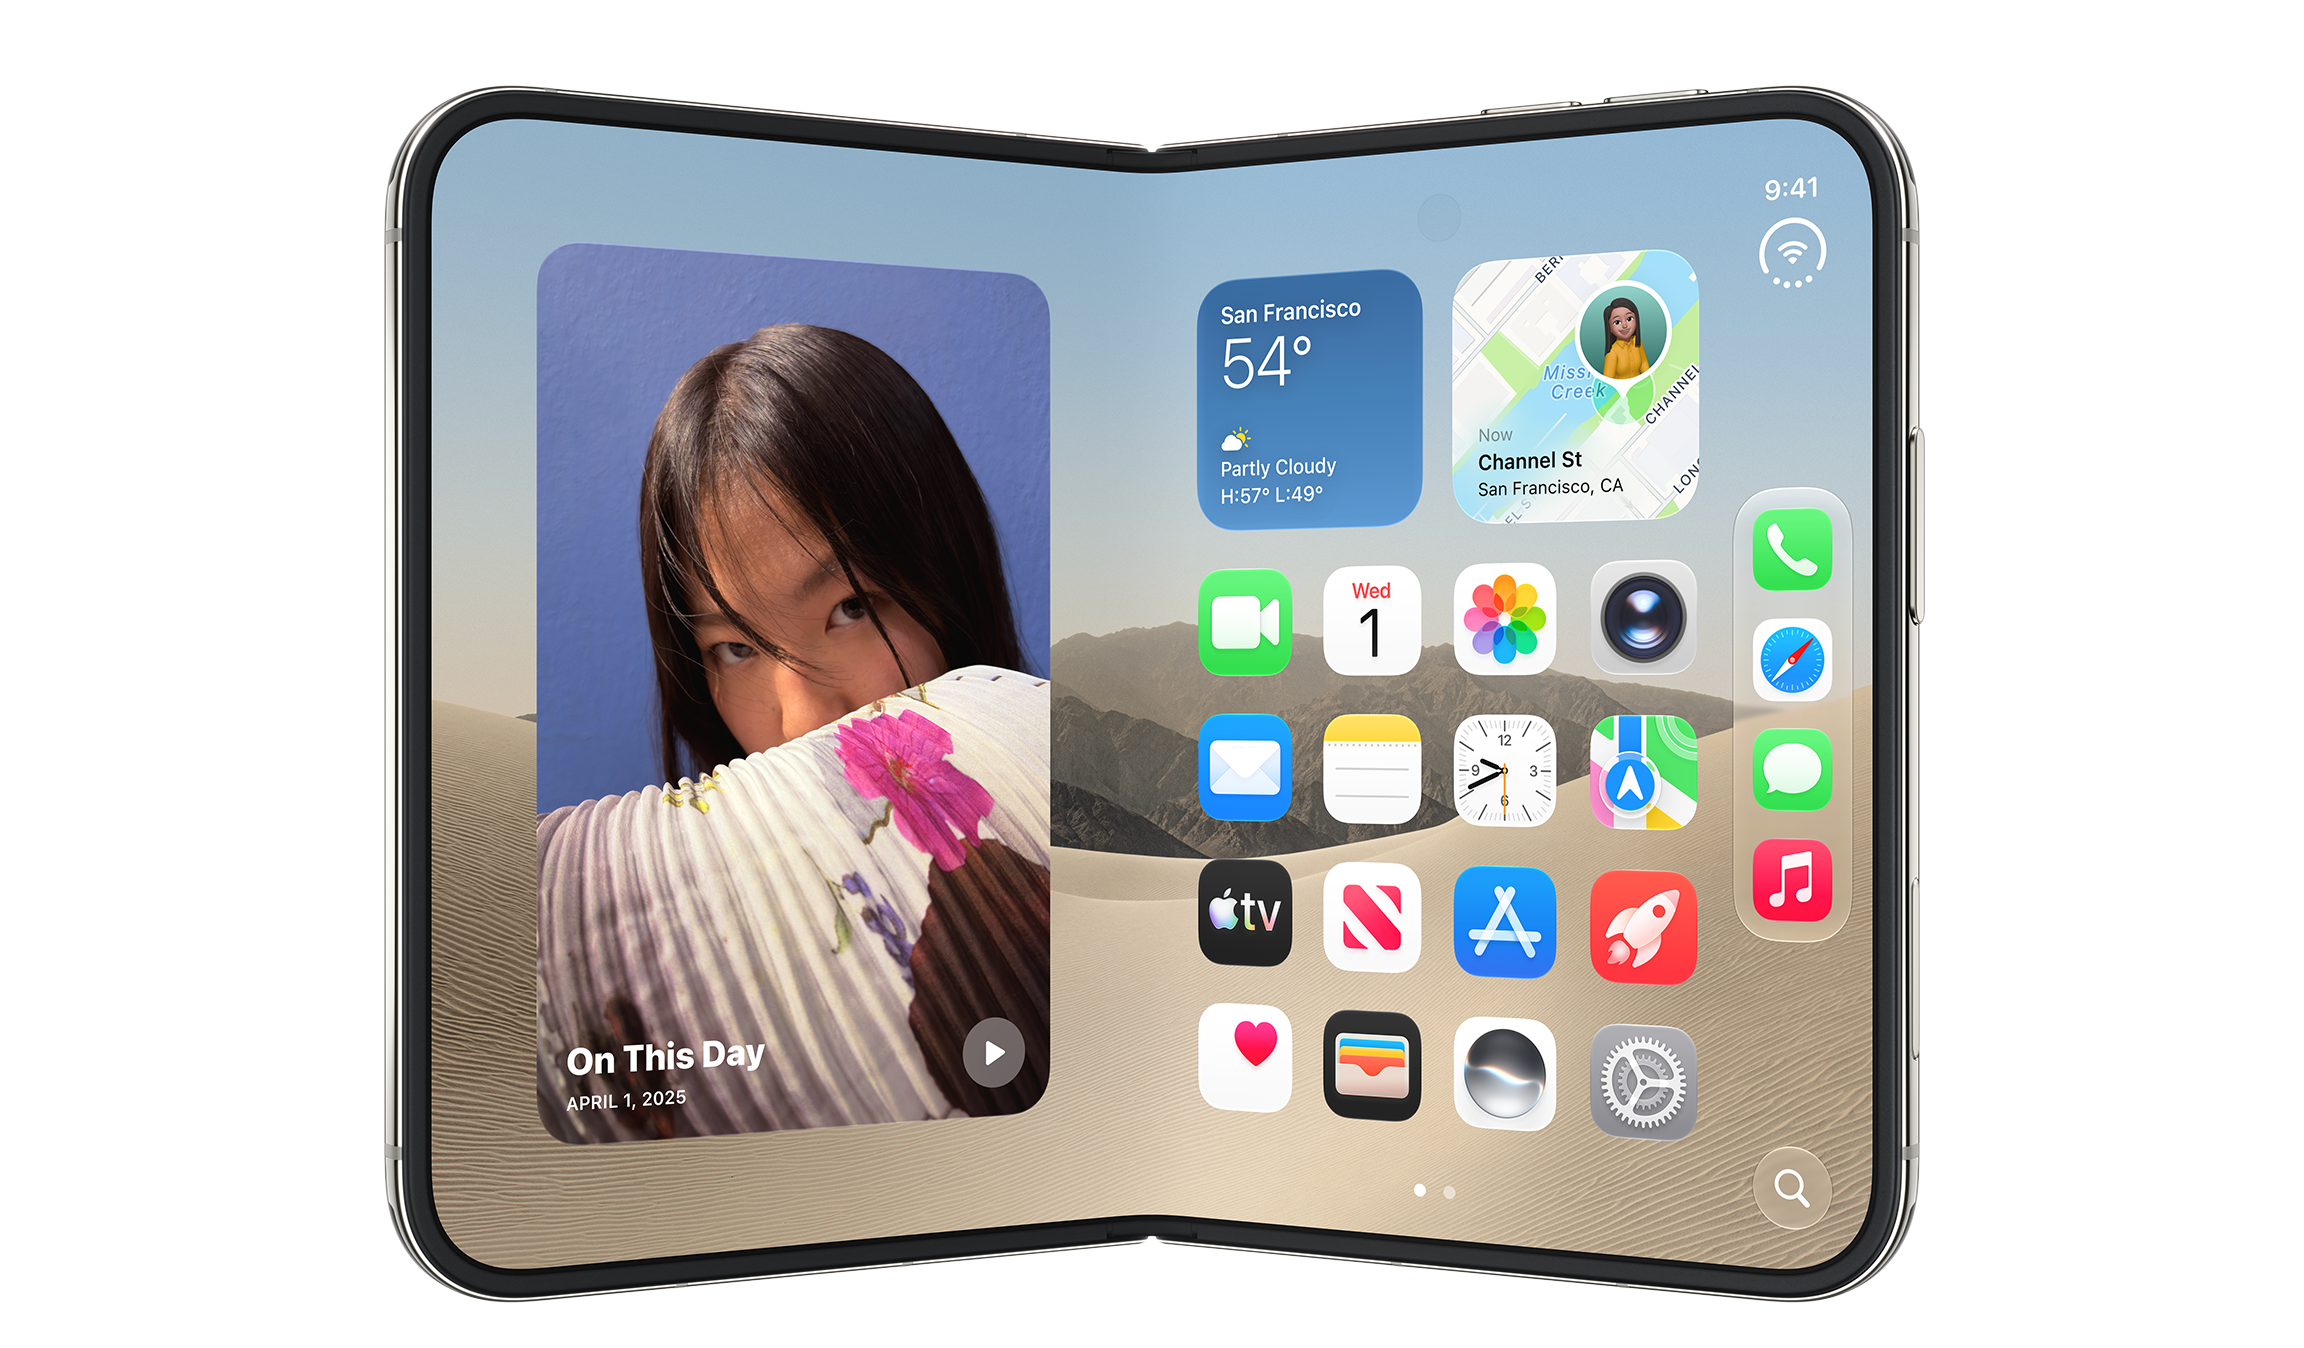
Safari 27.1随iPhone Duo发布,其WebKit引擎与其他iPhone一致,网站无需特殊适配。设备折叠成书状时PDF自动双页显示。新增设备姿态API和视口分段API(需开启功能标志),支持折叠屏布局设计。视口宽度为382至951 CSS像素,建议采用响应式设计而非UA嗅探,可用Xcode模拟器测试。
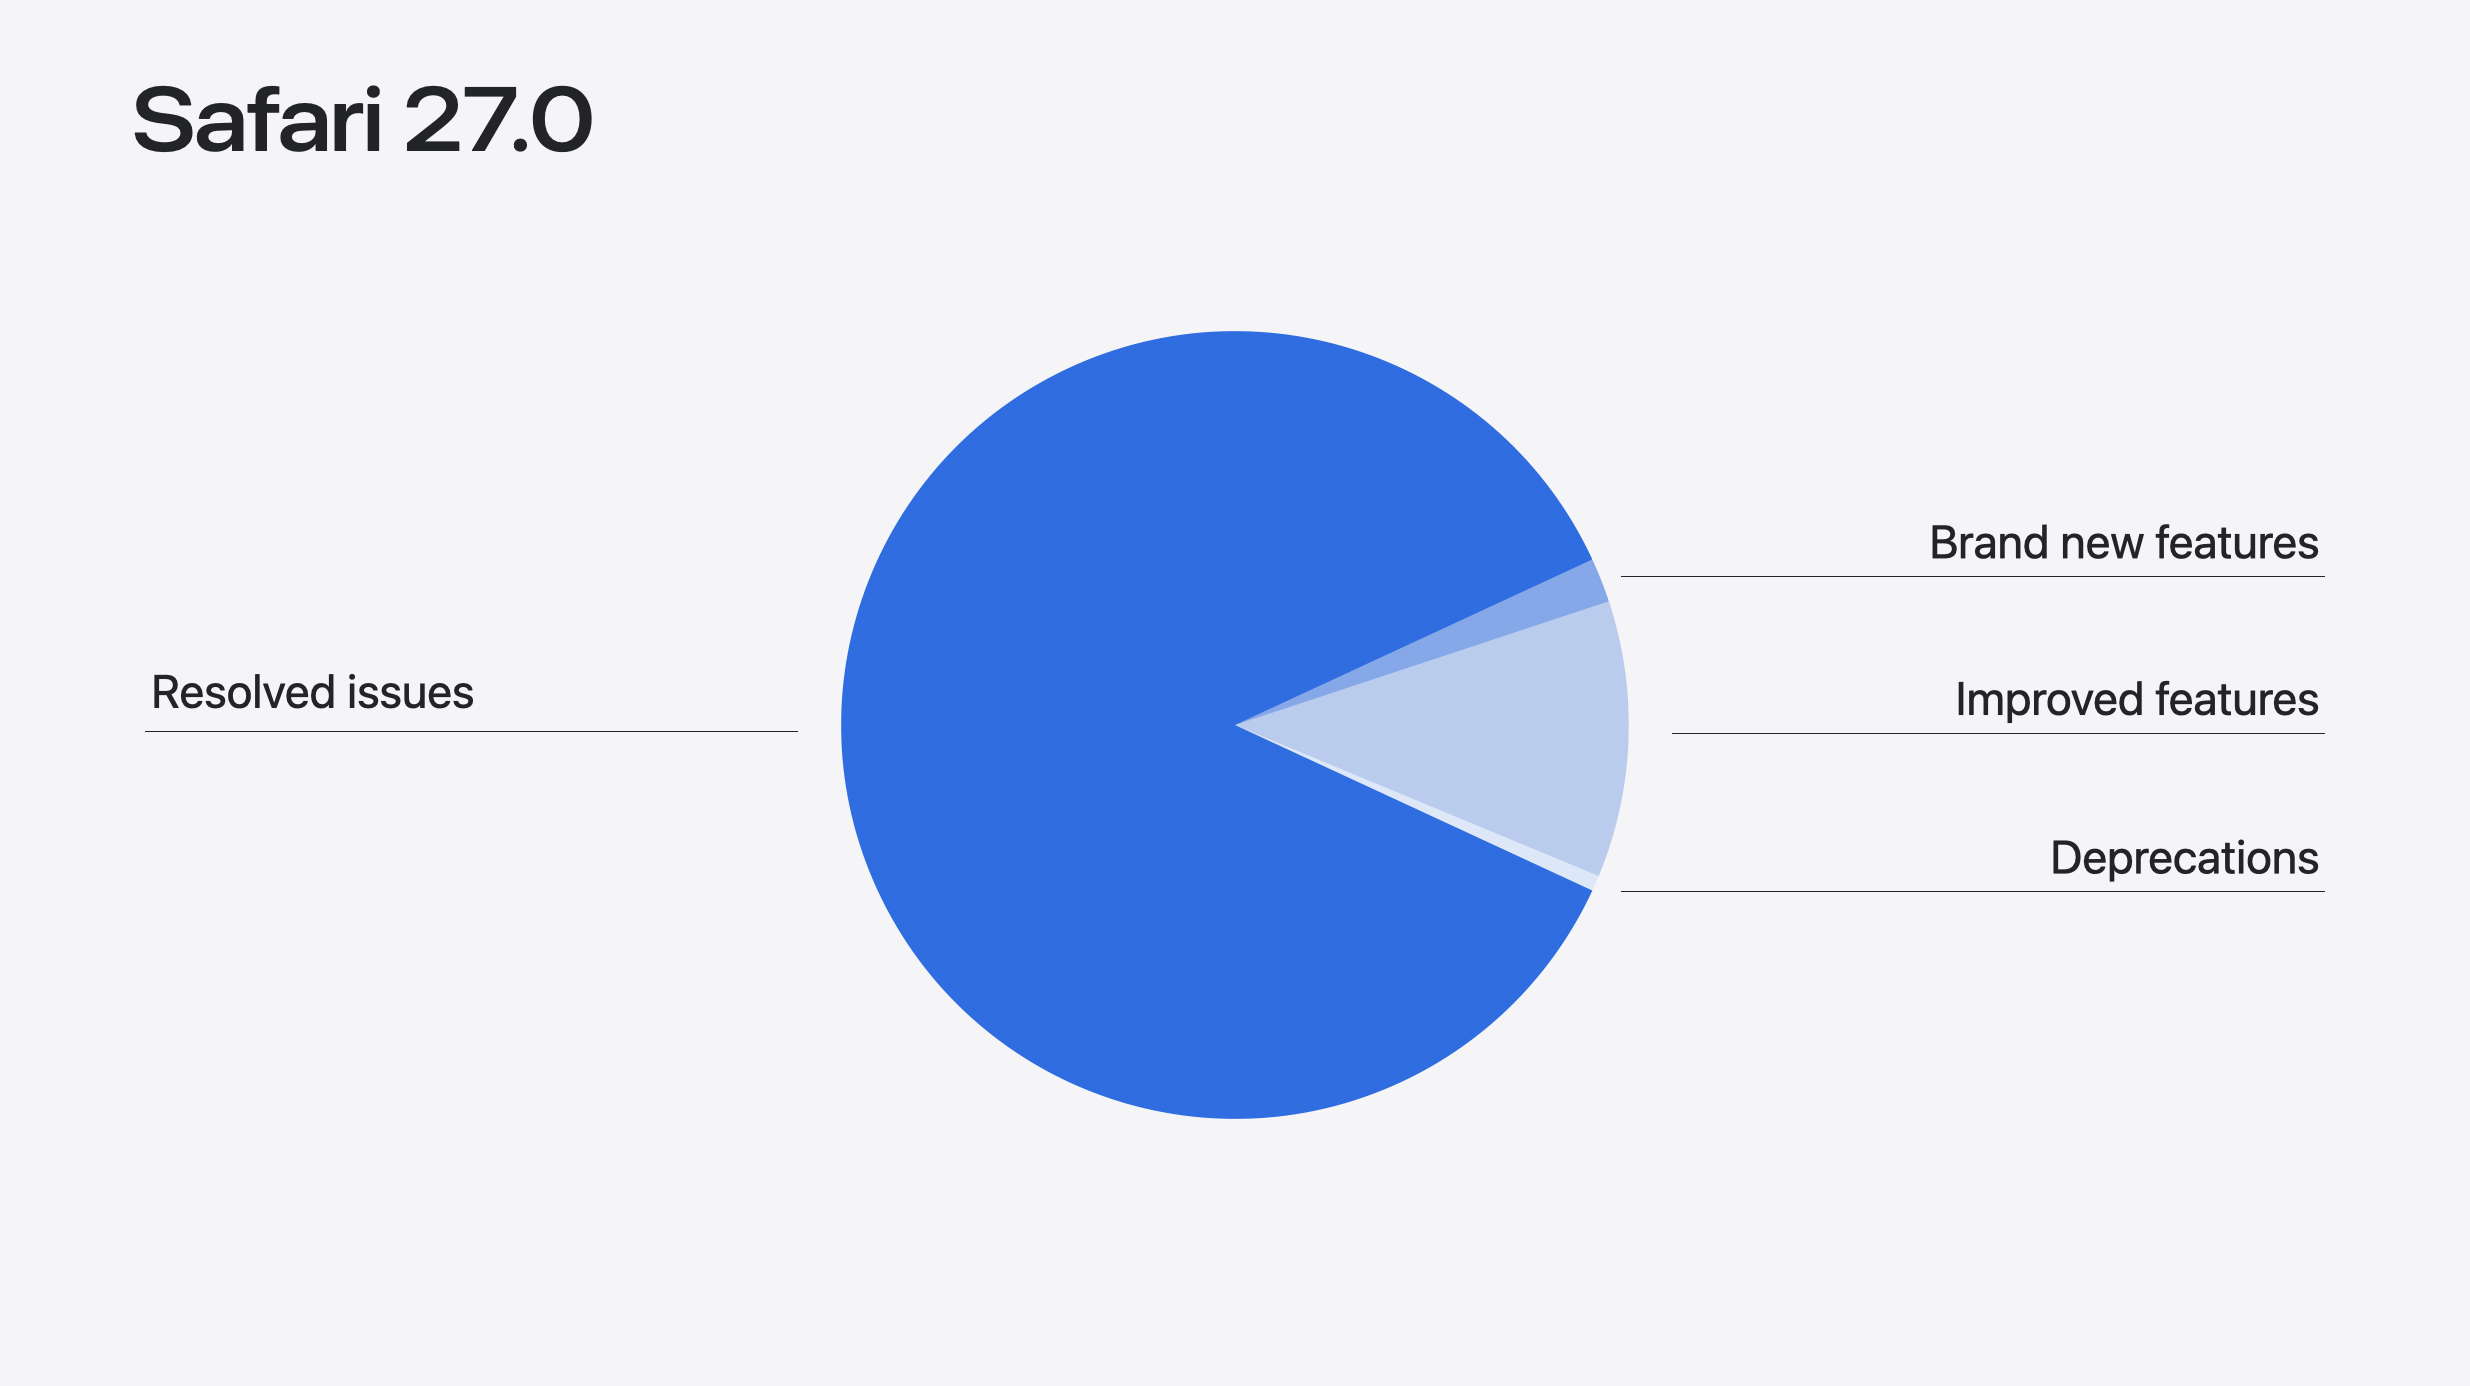
Safari 27.0 发布,新增83项功能并修复844个问题。主要亮点包括:Safari MCP服务器支持编码代理直接控制浏览器、可定制select元素、滚动锚定、HTML model元素支持3D模型、visionOS沉浸式环境、重写ES模块加载器以修复顶层await,以及BigInt Math、import defer等JavaScript新特性,并包含大量CSS、SVG、WebGPU和WebRTC改进。
Safari 26.6发布,主要更新为WebAssembly的流式编译新增compileOptions参数,支持JS String Builtins,无需回退。同时修复八个bug,涵盖CSS缩放、定位、字体,网络cookie删除,Service Worker注册清理,扩展性能及WebRTC候选收集问题。更新适用于iOS、iPadOS、visionOS及macOS系统。
WebKit浏览器会自动将数字识别为电话号码并添加链接,包括短数字、带连字符或国家代码的号码,甚至不存在的国家代码也会被识别。解决方法是在网页<head>中添加<meta name="format-detection" content="telephone=no">来禁用此功能,若需保留真实电话,可手动使用tel:协议标记。
苹果于2026年6月29日发布了iOS 26.5.2更新,修复了近30个安全问题,主要集中在WebKit和内核的安全性提升。建议所有用户安装此更新以确保设备安全。
Safari 27 beta发布,新增58个功能和525个修复,提升网页开发体验。主要更新包括可定制的<select>元素、滚动锚定、WebAssembly与JavaScript Promise集成等,致力于提高现有功能质量,确保与网页标准对齐,修复了大量兼容性问题。
Safari 26.5版本引入了多个新特性,如CSS的:open伪类、改进的随机数生成和SVG渐变的颜色插值。此版本修复了63个bug,提升了WebKit的整体质量,改善了布局、动画和网络性能,增强了用户体验。
Safari 26.4版本引入了44项新功能和191个修复,主要包括CSS Grid Lanes、WebTransport和Keyboard Lock API。CSS Grid Lanes支持灵活布局,WebTransport提供低延迟的双向通信,适合实时应用。此次更新还修复了大量bug,提升了开发者体验,确保功能在各浏览器间的一致性。
苹果发布全平台后台安全更新,修复WebKit中的高危漏洞CVE-2026-20643,该漏洞允许恶意内容绕过同源策略。受支持设备将自动下载安装更新,无需重启。
Safari 26.3版本带来了性能和用户体验的改进,包括支持Zstandard压缩算法、优化单页应用的导航API,以及修复多个CSS和DOM相关的bug。此外,visionOS中的全屏视频播放功能也得到了增强。
苹果确认,谷歌AI工具Big Sleep在Safari浏览器的WebKit组件中发现五个安全漏洞,可能导致崩溃或内存损坏。苹果已发布修复补丁,建议用户保持设备更新以确保安全。
自DMA裁决以来,苹果对iOS浏览器引擎施加技术和财务限制,妨碍竞争,导致开发者为欧盟市场创建新应用,用户流失。Mozilla批评苹果的做法,认为这影响消费者选择和独立浏览器的发展。OWA指出,苹果通过限制竞争来保护Safari浏览器的收入。
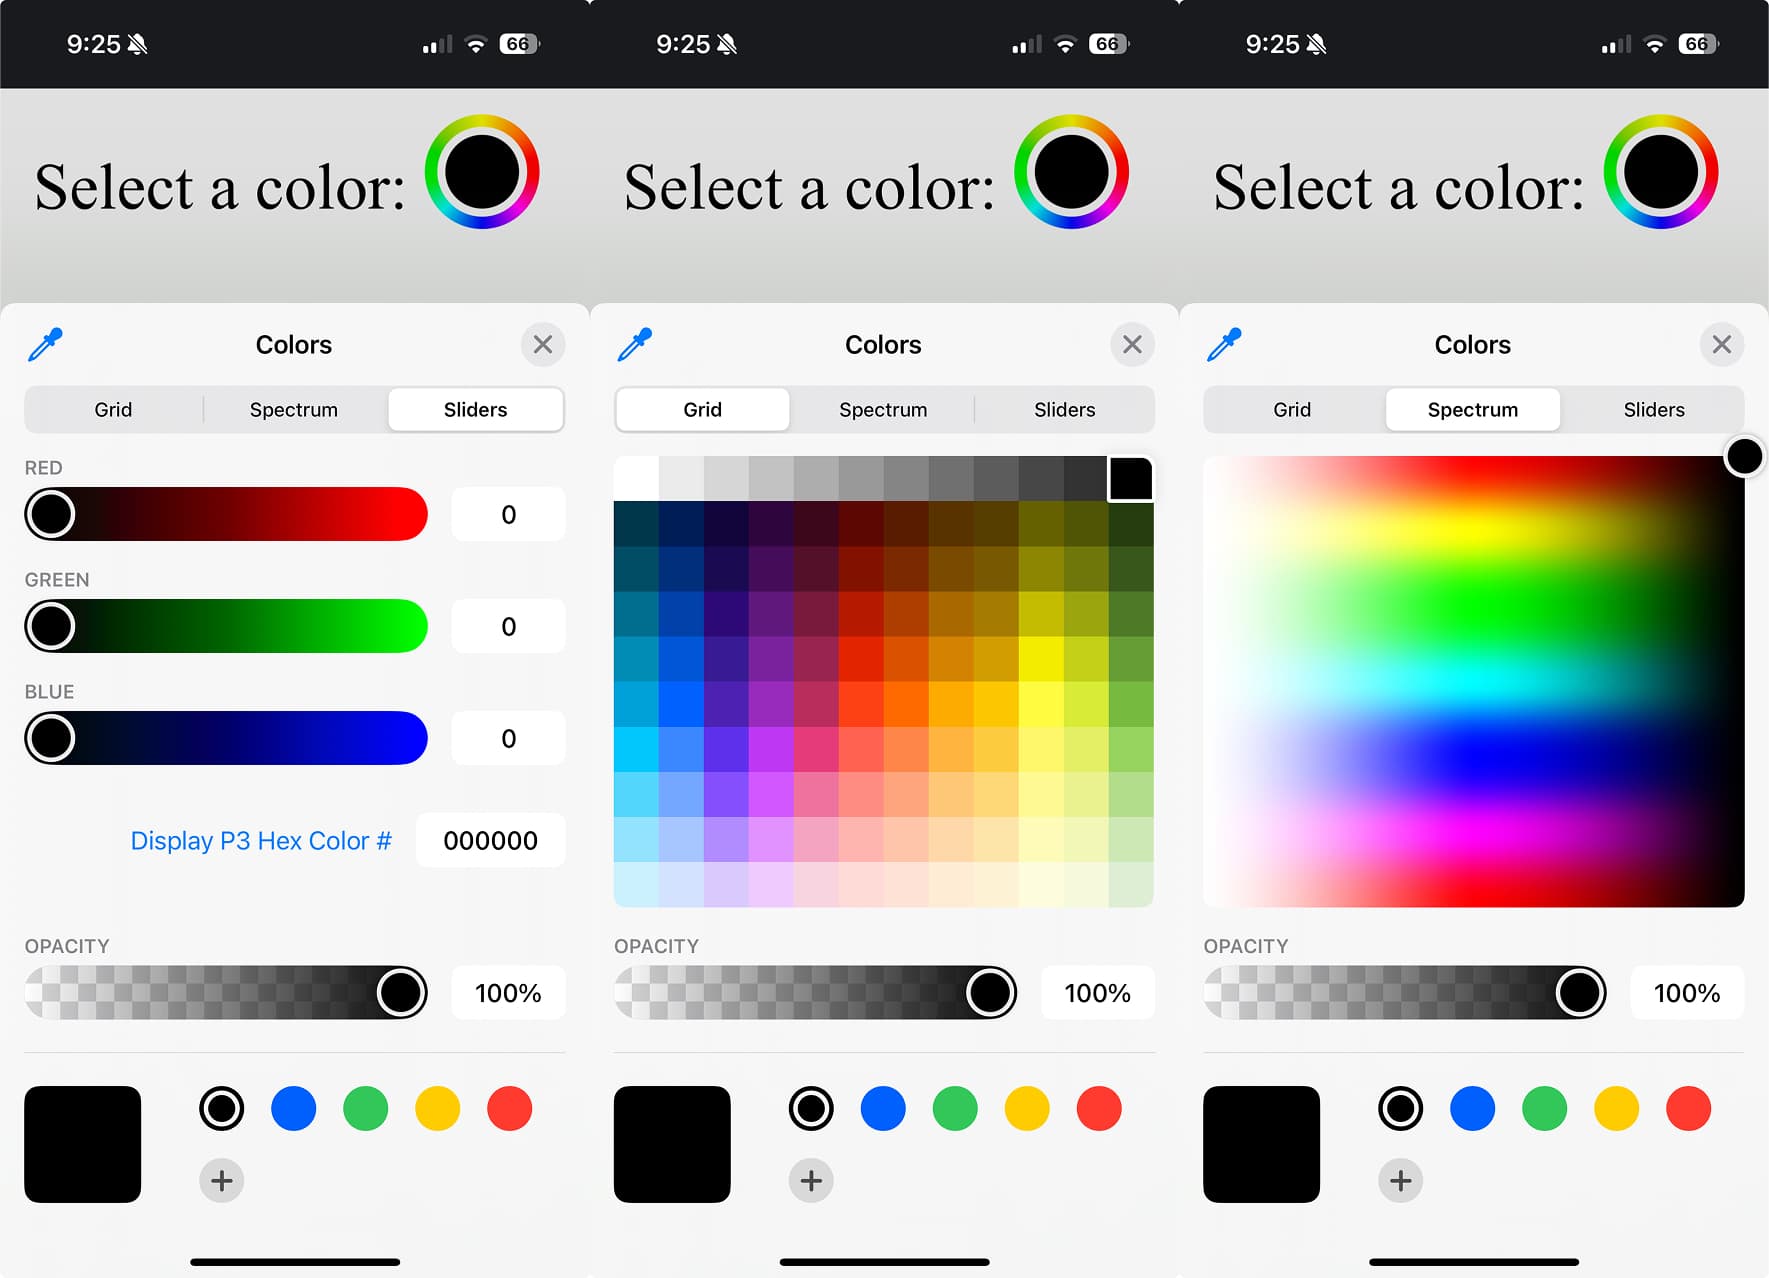
作者强调尊重用户选择的重要性,认为平台应提供更好的默认控件,而非让用户覆盖基本功能。以Webkit的新API为例,用户可以轻松选择颜色,展示简单HTML标记如何创造优雅界面。良好的平台默认设置能满足大多数需求,避免品牌化干扰。
网页浏览器是一个多解释器生态系统,旨在展示网页。它能处理不完整或有问题的信息,尽量修复错误而不提示。不同浏览器使用不同的解释器,尽管大多数基于Webkit,但仍存在差异。了解这些差异有助于开发优秀应用程序。
美国CISA警告,苹果WebKit浏览器引擎存在零日漏洞CVE-2025-24201,攻击者可利用该漏洞执行未经授权的代码。受影响的设备包括多款iPhone和iPad。苹果已发布更新修复该漏洞,建议用户及时更新设备,避免点击不可信链接,并监控设备行为。
在Chrome和iOS的Safari中,聊天窗口内的图像首次正常显示,但重新打开后出现CORS错误,导致图像无法显示。问题源于iOS设备的浏览器缓存未包含Access-Control-Allow-Origin头。为解决此问题,我们在从S3获取图像时添加了ResponseCacheControl: 'no-cache'选项,确保每次请求都通过网络进行,从而避免CORS错误。这一解决方案提高了跨平台的一致性,并强调了浏览器缓存行为的重要性。
在开发devpad项目时,作者解决了Safari浏览器中<select>元素的显示问题,采用SVG背景图像和CSS实现了颜色一致性,最终实现了支持深色和浅色模式的跨浏览器兼容下拉菜单。
苹果发布安全更新,修复WebKit引擎中的两个高危漏洞,已被国家级黑客利用,影响macOS、iOS和iPadOS用户。建议用户及时升级以防攻击。
Safari 18.0于2024年9月16日发布,增加了53项网络平台功能、25项折旧和209个已解决的问题。支持WebRTC HEVC RFC 7789 RTP有效负载格式,处理MediaStreamTrack的支持,修复了一些问题。详细信息请参考:https://webkit.org/blog/15865/webkit-features-in-safari-18-0/
完成下面两步后,将自动完成登录并继续当前操作。