文章讲述了作者在比赛中通过分析文件和网络流量,成功提取和解密隐藏信息,获得flag。过程中使用了隐写术、压缩文件破解、网络流量分析和AES.GCM加密解密等技术,并分享了具体操作步骤和工具,反映了比赛的挑战与收获。
文章记录了作者在解题过程中的思路,包括网络请求获取信息、SQL注入尝试、JWT密钥分析和接口漏洞利用,最终通过源码分析和文件上传实现目标。
这篇文章讨论了网络安全挑战中的解密和破解加密文件的过程。作者分享了使用不同工具和技术(如bkcrack、Python脚本等)提取和解密数据的经验,包括处理压缩文件、图像和音频信号。最终,作者成功获取了多个flag,展示了网络安全领域的技术应用和思路。
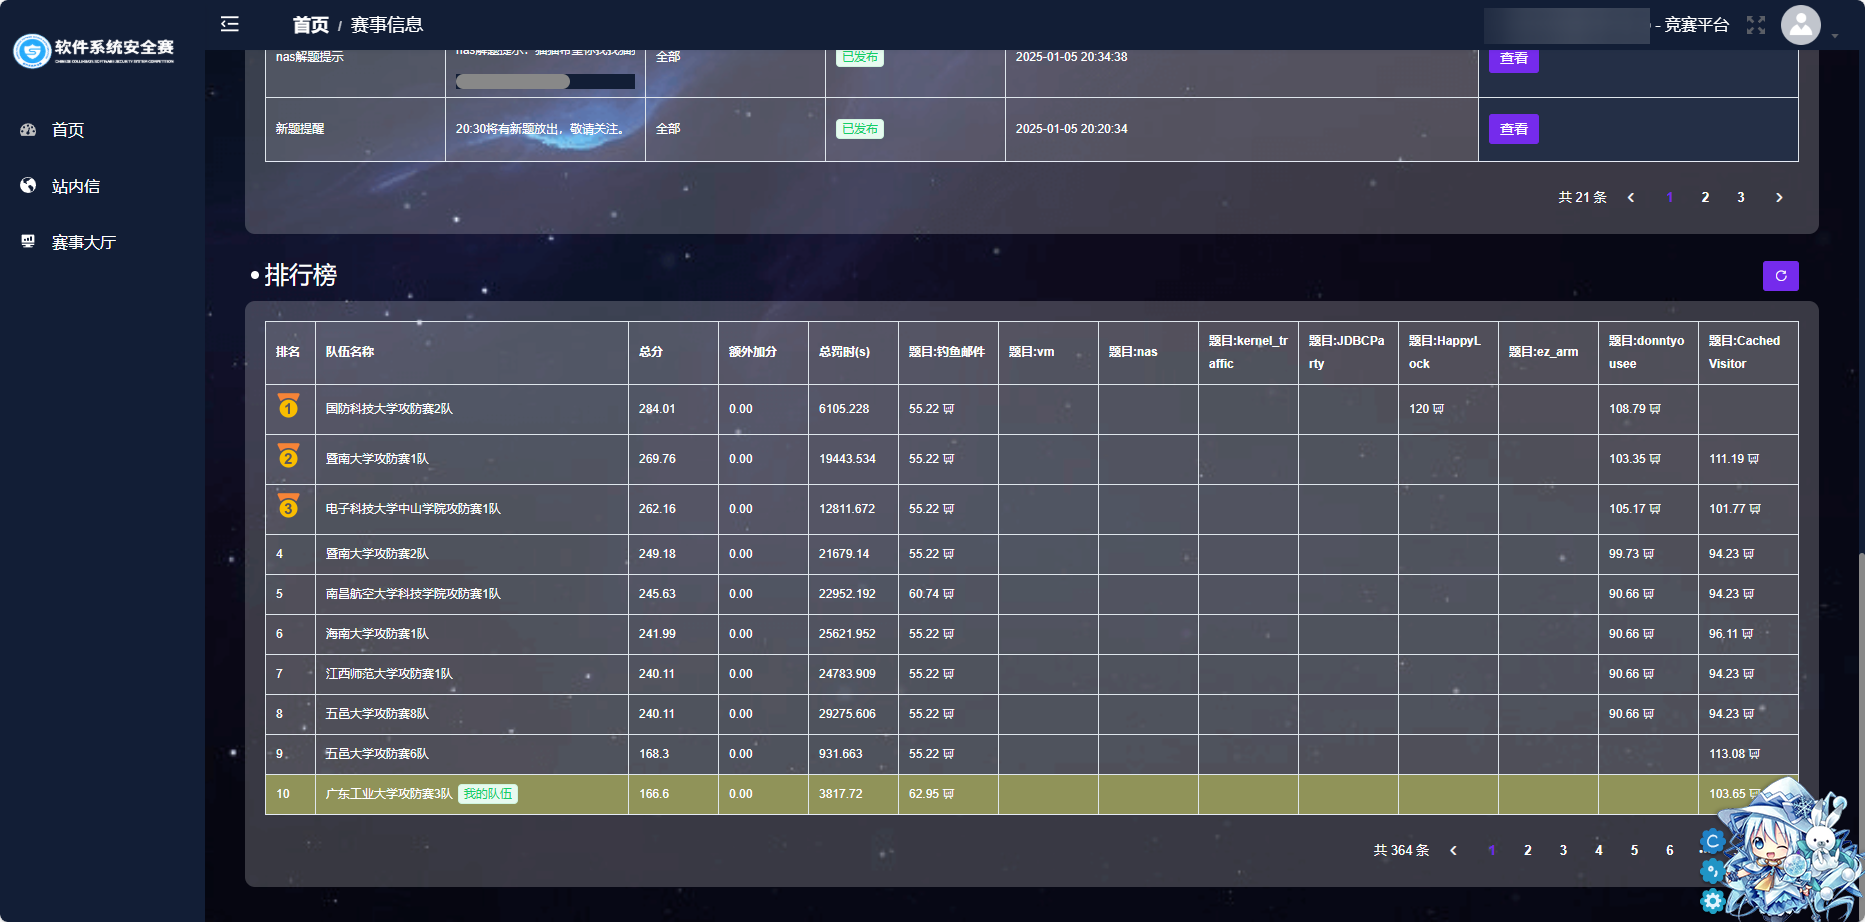
在羊城杯比赛中,我负责应急响应和数据安全,成功完成数据脱敏、数据清洗和订单恢复,成为首个通过数据安全类别的队伍。在综合渗透与应急响应中,利用msf工具进行系统入侵和后门查找,取得良好效果。
本文介绍了对Hack The Box Editor靶机的渗透测试,包括信息收集、利用CVE-2025-24893漏洞、横向移动和本地提权。通过nmap扫描和Web目录爆破,发现敏感路径和版本信息,成功获取普通用户权限并最终获得root权限,强调了明文密码和SUID文件的安全风险。
员工收到可疑邮件,IT部门分析发现附件含有恶意软件,可能用于权限维持。员工及时报告,成功避免了潜在风险。
文章描述了使用nmap进行端口扫描,发现门户网站并收集信息。分析NextAuth框架后,发现登录绕过漏洞,成功访问敏感路径并获取密钥。最终通过SSH登录并利用sudo权限提升,完成信息收集和漏洞利用。
文章讨论了一个安全漏洞,攻击者可以利用可预测的重置密码token执行任意命令,从而获取敏感信息。文中详细介绍了构造payload的方法。
文章讨论了通过分析蓝牙流量和数据包提取文件的过程,最终发现了一个隐藏的标志。使用Python代码提取图像的RGB值并进行分析,最终找到标志DASCTF{0ba687ee-60e0-4697-8f4c-42e9b81d2dc6}。
参赛者在蓝桥初赛中感到疲惫和失望,因题目抽象且难度大,且不允许上网查资料。面对多种技术挑战,最终决定不再参加比赛,认为收益不大。
文章讨论了数据安全中的文件上传漏洞测试,使用Python脚本进行网页数据抓取、情感分析、数据清洗和分类。通过正则表达式检测恶意行为,并提到利用脚本提取公司和个人信息。
文章讨论了应用验证和用户信息请求,包括应用标识、用户ID和请求参数等数据。
使用nmap扫描目标IP,发现80端口开放并进行SQL注入,获取admin用户信息。通过模板注入反弹shell,确认在docker容器内。发现22端口开放,成功使用augustus账户ssh连接并获取root权限。
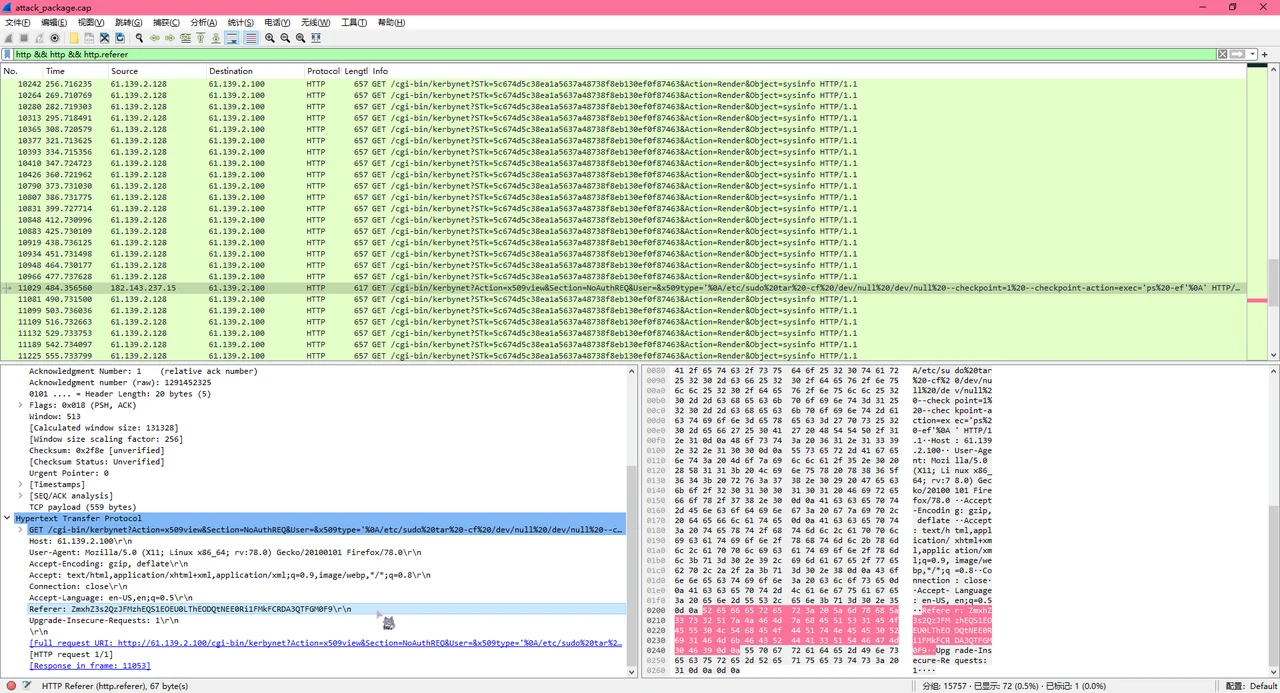
某企业网络安全部门分析攻击行为,发现攻击者删除了访问日志,但流量监控捕获了相关数据。通过提取和解码,定位到攻击者IP为35.127.46.111,最终得到flag为flag{475ed6d7f74f586fb265f52eb42039b6}。
本文讨论了安卓逆向工程的过程,分析了名为“Hook Fish”的APK文件。通过反编译和代码分析,作者发现了自定义字符编码和加密方法,最终成功解码出一个flag。文章还介绍了一些逆向工具和技术细节,展示了如何通过编码和解码过程获取信息。
文章讨论了如何使用Python脚本分析日志文件,提取身份证号和手机号,验证签名,识别篡改信息并保存。同时涉及流量包分析和数据解密,展示多种技术和工具的应用。
Bob收到钓鱼邮件,处理附件后解码出zip文件,密码为生日日期20001111,最终获取到木马的IP地址和端口。另一个附件为docker镜像,发现SSRF漏洞,尝试利用redis进行远程代码执行。
文章讨论了通过编程和网络攻击技术获取系统信息和文件的过程,包括利用脚本生成命令、绕过安全限制和解密数据,最终成功获取多个flag,展示了网络安全中的漏洞利用技巧。
本文讨论了多种网络安全挑战,包括脚本生成特定数字、文件包含漏洞、命令执行和加密解密技术。通过分析代码和网络请求,参与者成功获取多个flag,展示了在CTF比赛中的技术应用和思路。
xxa集团的终端遭遇DNS劫持,无法访问。通过Wireshark分析,发现被劫持的服务器IP为61.7.12.5。使用yafu进行RSA解密,获取消息和flag。同时,分析PHP代码的序列化漏洞,成功构造payload读取flag.txt内容。
完成下面两步后,将自动完成登录并继续当前操作。