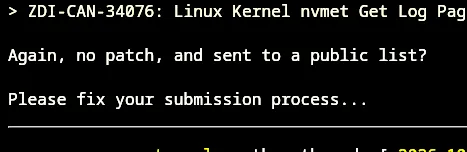
趋势科技ZDI项目将多个未修复的Linux内核漏洞误发至公开邮件列表LKML,而非私密报告。漏洞涉及SMB Direct、KSMBD、VMware图形驱动、NVMe等组件,其中两个SMB漏洞可致远程代码执行,CVSS评分达9.0。维护者Greg Kroah-Hartman对此提出质疑,ZDI尚未确认是否为操作失误,部分漏洞公开时仍未修复。
SolarWinds已修补其访问权限管理器(ARM)解决方案中的五个远程代码执行漏洞,其中包括三个允许未经身份验证的严重漏洞。这些漏洞可以被利用在未修补的系统上执行任意代码。SolarWinds已发布安全更新以解决这些漏洞。四个漏洞由ZDI匿名安全研究人员发现并报告,而一个漏洞由ZDI研究员Piotr Bazydło发现并报告。目前没有关于这些漏洞在野外被利用的报告。SolarWinds拥有广泛的客户群,包括苹果、谷歌和亚马逊等大公司以及政府组织。此前在2020年曾遭遇供应链攻击。
趋势科技的零日计划(ZDI)披露了微软Exchange中的四个零日漏洞,攻击者可远程利用这些漏洞在易受攻击的安装程序上执行任意代码或披露敏感信息。
完成下面两步后,将自动完成登录并继续当前操作。