Cloudflare披露Ruby严重漏洞ruby2shell(CVE-2026-132825):字符串大小写转换存在堆缓冲区溢出,可导致远程代码执行。默认配置的Rails和Sinatra应用无需认证即可被利用,GitLab、Mastodon等内置Ruby的产品均受影响。修复版本为Ruby 3.3.14、3.4.13和4.0.10。Cloudflare WAF已为所有用户(含免费版)部署拦截规则,但WAF仅为临时缓解,根本解决仍需尽快升级Ruby。
CVE-2026-114938是Java运行时硬件加速Base64解码器的内存破坏漏洞,恶意输入可导致JVM内存损坏,引发崩溃或远程代码执行。TeamCity本身不受影响,但其服务器和构建代理使用的Java版本可能受影响。建议排查所有节点:Java版本低于修复版且CPU支持AVX-512 VBMI即为受影响。首选修复方式是升级Java运行时至修复版本;无法立即升级可临时添加JVM参数禁用相关特性。ARM64主机不受影响。
2026年11月17日公开的Java严重漏洞CVE-2026-114938(Java4Shell)影响YouTrack Server所用Java运行时,YouTrack Cloud不受影响。JetBrains已发布含修复版Java的更新:2026.2.19884、2026.1.14193、2025.3.178461,建议Server管理员尽快升级。无法立即升级者可临时停止YouTrack,运行youtrack configure -J-XX:-UseBASE64Intrinsics后重启,以禁用含漏洞的Java部分,但可能略降性能。目前未发现该漏洞被利用。
绿盟科技发布通告:VMware vCenter存在身份验证绕过漏洞CVE-2026-123890。vmdird组件处理SRP-6a认证时会泄露会话密钥,未认证攻击者可通过DCE/RPC接口(TCP 2012)绕过验证,以管理员身份接管虚拟化环境。该漏洞CVSS评分9.8,细节已公开且存在在野利用。受影响版本包括vCenter 7.0、8.0 U3m之前版本,以及多个Cloud Foundation、vSphere Foundation和Telco Cloud版本。官方已发布补丁,建议尽快升级至8.0 U3m、9.0.2.0200、9.1.1.0200或对应VCF版本。
绿盟科技发布通告,披露Ruby远程代码执行漏洞CVE-2026-132825(“Ruby2Shell”)。该漏洞源于Ruby在对ISO-8859-1、Windows-1252等单字节编码字符串进行大小写转换时缓冲区边界检查不足,可导致堆溢出,特定场景下可实现远程代码执行,CVSS评分为7.4。受影响版本包括Ruby 2.4.0至3.3.13、3.4.0至3.4.12、4.0.0至4.0.9;UTF-8编码不受影响,Rails及经典Sinatra默认配置受影响。建议升级至3.3.14、3.4.13、4.0.10及以上版本,或避免对不可信输入进行大小写转换并严格校验编码。
绿盟科技发布通告,PHP的files会话处理器在更新会话文件时未先清空原内容,写入中断会导致新旧数据混合,攻击者可注入可控会话数据,后续读取时反序列化恶意对象,造成会话损坏,存在利用链时可执行任意代码。该漏洞编号CVE-2026-126714(“phpAfterShell”),CVSS评分9.2,细节已公开。影响PHP 8.2至8.5多个版本及已EOL版本,使用Redis等会话处理器不受影响。建议升级至修复版本并重启服务,或关闭session.upload_progress.enabled、限制会话不可信数据。
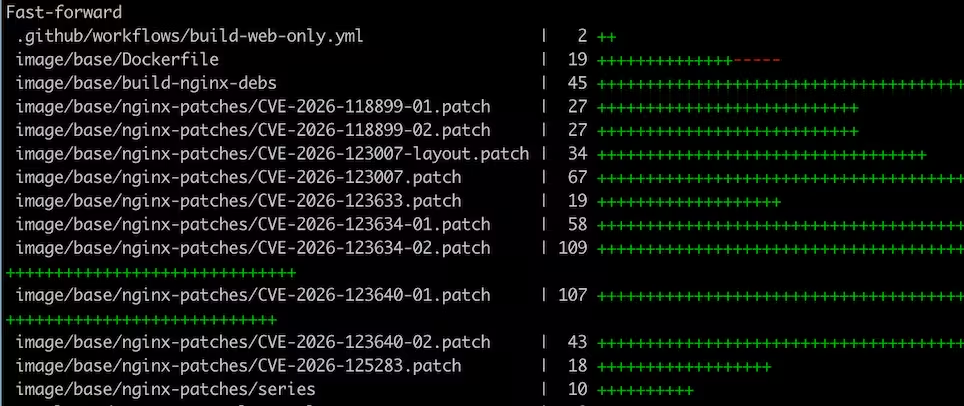
绿盟科技通告Nginx五个远程代码执行漏洞(含CVE-2026-123007等),均评为9.2分。启用HTTP/2、HTTP/3、代理或邮件代理等配置时,未认证攻击者可致worker进程崩溃、内存破坏,特定条件下可执行任意代码。影响Nginx开源1.31.8及以下多分支和NGINX Plus多个版本。建议升级至1.30.7、1.31.9或37.x修复版,或临时禁用相关功能。
Terra安全研究员发现KVM虚拟化漏洞:在启用嵌套虚拟化的AMD处理器上,客户机root可读写宿主机内存,甚至访问其他租户虚拟机。原因是重置虚拟CPU时KVM未刷新页表指针,指向已释放页面,漏洞潜伏近四年。经漏洞赏金计划上报后,KVM社区迅速修复,11月9日标记修复,17日进入稳定版及长期支持内核。云厂商验证后通过实时补丁在全网修复,用户无需操作;自建AMD KVM主机者需自行更新。
Databricks在OpenJDK漏洞Java4Shell(CVE-2026-114938)公开披露前已启动防护:先快速缓解、禁用易受攻击代码,再打补丁替换,并联系使用自定义镜像的客户。目前无证据显示其产品、服务或客户数据遭未授权访问。
Nginx披露多项安全漏洞,其中两个HTTP/2漏洞(CVE-2026-123007、CVE-2026-123633)可导致远程代码执行,另涉及DNS、TLS等问题。官方已在稳定版1.30.7和主线版1.31.9中修复。用户应检查版本并升级;若暂无法升级,可删除配置中的“http2 on;”并重启。Docker用户需确认镜像内Nginx已更新。
2026年11月18日,Wiz研究团队披露了NGINX中的2个严重安全漏洞,攻击者无需登录,就可能通过HTTP/2请求在服务器上执行任意代码。漏洞直接触及Web服务器的内存管理机制,一台承担多个网站流量入口的NGINX服务器,可能因此成为整个业务系统的突破口! ## **NGIN
2026年11月披露的Java4Shell(CVE-2026-114938)是OpenJDK Base64解码器的内存破坏漏洞,CVSS评分9.2,可导致堆内存泄露和远程代码执行,影响Keycloak、Jira、Confluence等产品。Cloudflare已在托管规则集中新增规则检测畸形Base64输入,付费套餐默认以日志模式启用,建议确认无误后改为阻止。WAF仅为补充防线,根本解决方法是升级Java运行时并重启服务;无法立即修补时可禁用Base64加速。
Elastic 通报 Java4Shell(CVE-2026-114938)远程代码执行漏洞,影响 OpenJDK 和 Oracle Java SE。Elasticsearch 7.17.3 及以后版本、Logstash 8.6.2 及以后版本受影响,且仅限支持 AVX512_VBMI 的 x86-64 CPU。攻击者可造成拒绝服务,认证用户可实现 RCE。缓解措施为添加 JVM 参数 -XX:-UseBASE64Intrinsics 并重启节点,同时等待更新内置 JDK 的版本发布。
Calif 发布的 Java4Shell(CVE-2026-114938)是一个值得高度关注的 Java 底层安全漏洞。它直接攻击 OpenJDK 的 Base64 解码器,攻击者可以利用经过特殊构造的数据破坏 JVM 堆内存,并进一步实现远程代码执行。 严重级别:CVSS 4.0 · 9.2 这次漏洞
Qt 5/6 的 QXmlSimpleReader 存在拒绝服务漏洞(CVE-2026-105925,CVSS 8.2):解析特制 XML 文档会触发过度内存分配,导致内存耗尽,使应用乃至系统拒绝服务。受影响版本为 Qt 5.0.0 至 6.8.10、6.9.0 至 6.11.2 及 6.12.0。修复前应仅解析可信来源的 XML;建议更新至 Qt 6.8.10、6.11.3、6.12.1 或更高版本,或应用官方补丁。
绿盟科技通告Apache HTTP Server远程代码执行漏洞(CVE-2026-119618):mod_http2模块assign_headers()函数缺乏同步,未认证攻击者可通过并发HTTP/2请求触发竞争条件,导致堆内存损坏,特定条件下可远程执行代码,CVSS评分9.8,PoC已公开。受影响版本为2.4.55至2.4.70(需启用HTTP/2)。建议升级至2.4.71及以上,或临时禁用HTTP/2仅保留HTTP/1.1。
绿盟科技通告Apache HTTP Server远程代码执行漏洞CVE-2026-119618:mod_http2模块assign_headers()函数缺乏同步,未认证攻击者可通过并发HTTP/2请求触发竞争条件,造成堆内存损坏,特定条件下以Web服务器权限执行任意代码,CVSS评分9.8。影响2.4.55至2.4.70版本(需启用HTTP/2)。建议升级至2.4.71及以上,或临时禁用HTTP/2仅用http/1.1。
Qt 5/6 的 QTextCodec 转换函数存在整数溢出漏洞(CVE-2026-103645),仅影响启用 ICU 的构建。处理超大数据时可能陷入死循环,导致拒绝服务,CVSS 4.0 评分 1.1(低危)。影响 Qt 5.0.0 至 6.8.8、6.9.0 至 6.11.2。缓解方法是将转换分块,每块不超过 100 MB;建议更新至 Qt 6.8.9、6.11.3、6.12.0 或更高版本,或应用官方补丁。
PostgreSQL于11月12日发布14.25至18.7多个分支小版本及19 RC2,单次修复52个CVE和140多个Bug,规模罕见。原因是AI辅助代码审计大规模展开,OpenAI、Anthropic等团队参与发现漏洞,多为内存与类型安全问题;同时修复了并行pg_dump、增量备份、GIN索引等数据完整性隐患。作者建议尽快升级,并完成重编译C扩展、重建索引、重置备份基线等后续操作;PostgreSQL 14已停止支持。Pigsty 4.6同日发布配套包,简体中文本地化已覆盖全部版本。
PostgreSQL发布14至18版安全更新,修复52个漏洞,涉及内存破坏、权限提升和客户端工具问题。能执行SQL的用户可能借此获取超级用户或操作系统权限,公开实例还面临拒绝服务风险。CVE-2026-6460的修复侵入性较强,可能破坏扩展并引发ABI不兼容,升级时须同步更新扩展并重启服务器。建议尽快升级。
完成下面两步后,将自动完成登录并继续当前操作。