本文介绍 Solo 博客搭建流程:获取源码并建库,准备 JDK、MySQL、Tomcat 和 Solo 环境;下载 Solo war 包与 Tomcat,安装 Java、Tomcat,配置环境变量并修改端口号,再安装 Solo 博客,并附 Docker 安装参考。
本文介绍Docker常用命令,包括容器的运行、关闭、重启、删除和查看,以及批量启动、关闭、删除所有容器和删除所有镜像的命令,并说明tail -n +2表示从第二行开始读取。
Docker has published a guide to five security risks that arise when AI agents are allowed to browse, run code and call tools with limited human oversight. They argue that the autonomy that makes...
termux-containers 是一个开源项目,让闲置 Android 手机无需 Root 即可运行 OCI 容器镜像,原理为 Termux 配合 PRoot-Distro。用户可通过 YAML 管理服务,支持启停、状态查看和目录挂载,适合部署 Nginx、Cloudflare Tunnel、下载工具等轻量服务,将手机变为低功耗小服务器。限制包括仅支持 ARM64、无端口映射和完整隔离、后台运行受系统限制。
本文汇总了Docker存储迁移、Alpine镜像DNS与hosts解析、Fluid挂载S3/OBS及性能测试、obsutil容器使用、Docker 20.10.6拉取镜像报错、JuiceFS CSI部署等排查记录。测试表明Jindo挂载S3/OBS性能较好,适合分发模型;Fluid直接挂载S3性能较差且不同步更新。
本文介绍如何用Bash脚本自动化创建Postgres数据库的Docker镜像,涵盖用if检查文件是否存在、用read读取并校验用户输入、用默认值处理可选字段、用cat和EOF写入docker-compose.yml、用参数和getopts选项传值,以及用chmod和PATH使脚本全局可执行,从而减少重复配置工作。
作者反思C#语音项目需用户自行拼凑模型的问题,随后加入固定commit的模型清单与跨平台下载脚本,支持哈希校验、断点续传和镜像回退;让local与serve启动前自动准备并校验模型,修复Docker容器化,默认STT换为SenseVoice,实现一条命令跑通。
pVisor 是开源代码 Agent 沙箱项目,兼容 OCI 镜像与 Docker 命令,无需 Docker daemon,每个容器运行在独立 Linux VM 中。项目用 Rust 实现,支持 KVM 和 Apple Hypervisor.framework,通过 virtio-fs、压缩镜像池和内存共享降低开销。测试显示四镜像磁盘占用减少 74%,四台 VM 内存减少约 63%,但启动耗时和实例内存仍高于 Docker。目前为开发者预览,仅支持 Docker 命令子集。
家庭AI实验室常因管理混乱而非技术问题失败。建议用五个职责清晰的容器分层搭建:Ollama提供本地模型服务(端口11434,需命名卷保存模型);Open WebUI提供浏览器聊天界面(固定WEBUI_SECRET_KEY);Qdrant负责文档向量检索;n8n承担定时摄取、Webhook等自动化(需备份凭据);Portainer CE管理容器(挂载Docker socket,仅限可信网络)。可先用前两个,按需添加其余,并用一个Compose文件统一描述、固定镜像版本。
Dagger发布1.0 Beta,由Docker联合创始人Solomon Hykes推动,定位为继Jenkins、GitHub Actions之后的第三代CI平台。它将容器执行、增量计算、缓存、沙箱和追踪整合进统一执行模型,使同一套构建测试逻辑可在本地、Agent沙箱和远程引擎运行。新特性包括官方模块、工作区、测试级反馈、开发Shell和GitHub集成,旨在解决重复计算、环境不一致和反馈不足问题,加速AI Agent的代码验证闭环。
作者因Act工具安装使用困难,开发了Perl模块App::Actions,用Docker在本地运行GitHub Actions工作流,支持表达式、任务依赖和可并行的矩阵任务,提供action-run和action-run-smoke命令,已在CPAN发布。作者提醒本地运行仅供开发调试,不能完全代表GitHub托管运行器的行为。
Docker根本不是轻量级虚拟机,它就是一个被关进小黑屋的普通进程! 很多人把Docker当成一台迷你电脑,装系统、分内存、隔离网络,听起来像VMware的穷亲戚;但真相是,Linux内核里压根没有“容器”这个东西,Docker只是把几个折磨人的内核功能打包成了一个好用的命令行。 这篇文章要拆开Docker的底裤,看看一个被全网吹爆的工具,到底藏了多少让人拍大腿的别扭设计。 ##
Docker announced that Harbor, the open-source agent evaluation framework, now works with Docker Sandboxes. This change allows each evaluation task to run in its own microVM. So, instead of sharing...
awesome-selfhost-docker 是一个开源自托管项目列表,支持通过 Docker 部署,涵盖生产力、开发和媒体等软件。RA.Aid 提供任务规划和自动命令执行,ollama-deep-researcher 是网络研究助手,maven-mvnd 实现快速构建,Flowise 用于构建自定义大语言模型流程。
文章介绍五个可本地部署的Docker工具,用于替代将敏感数据粘贴到陌生网站:IT-Tools集成JSON、JWT、Base64等日常小工具;CyberChef通过可保存的“配方”链式解码转换数据;ConvertX借助FFmpeg、LibreOffice等转换千余种文件格式;Hoppscotch CE在本地管理API请求与集合;Kroki将文本渲染为图表。建议按需逐步部署,用Compose统一管理,固定镜像版本,并保持服务不暴露公网。
文章介绍在Docker Desktop中部署多个UniVPN容器,使多套VPN连接共存。每个容器拥有独立网卡和路由,通过不同本地端口转发内网SSH服务,避免额外开虚拟机。文中给出镜像构建、环境变量配置、启动命令及日志、网卡、路由排查方法,并提醒容器隔离不能绕过VPN服务端并发限制。
过去四周,Docker、Okta、美国运通与IETF竞相争夺Agent权限载体:Docker将类型化权限清单封入OCI镜像并交CNCF,Okta把Agent升为独立身份类目,Amex推支付授权框架。但规范热度低,静态声明无法约束运行时越权,载体之争胜负未分。
Docker Hub账户转组织流程存在高危漏洞CVE-2026-105445,评分9.4。个人访问令牌转移后密钥未撤销,攻击者可利用原令牌以新组织身份访问仓库,影响期为2024年8月26日至2026年9月30日。Docker已在服务端修复,用户无需操作,并审查约30.4万次推送,未发现恶意利用,自10月8日起批量停用相关令牌。
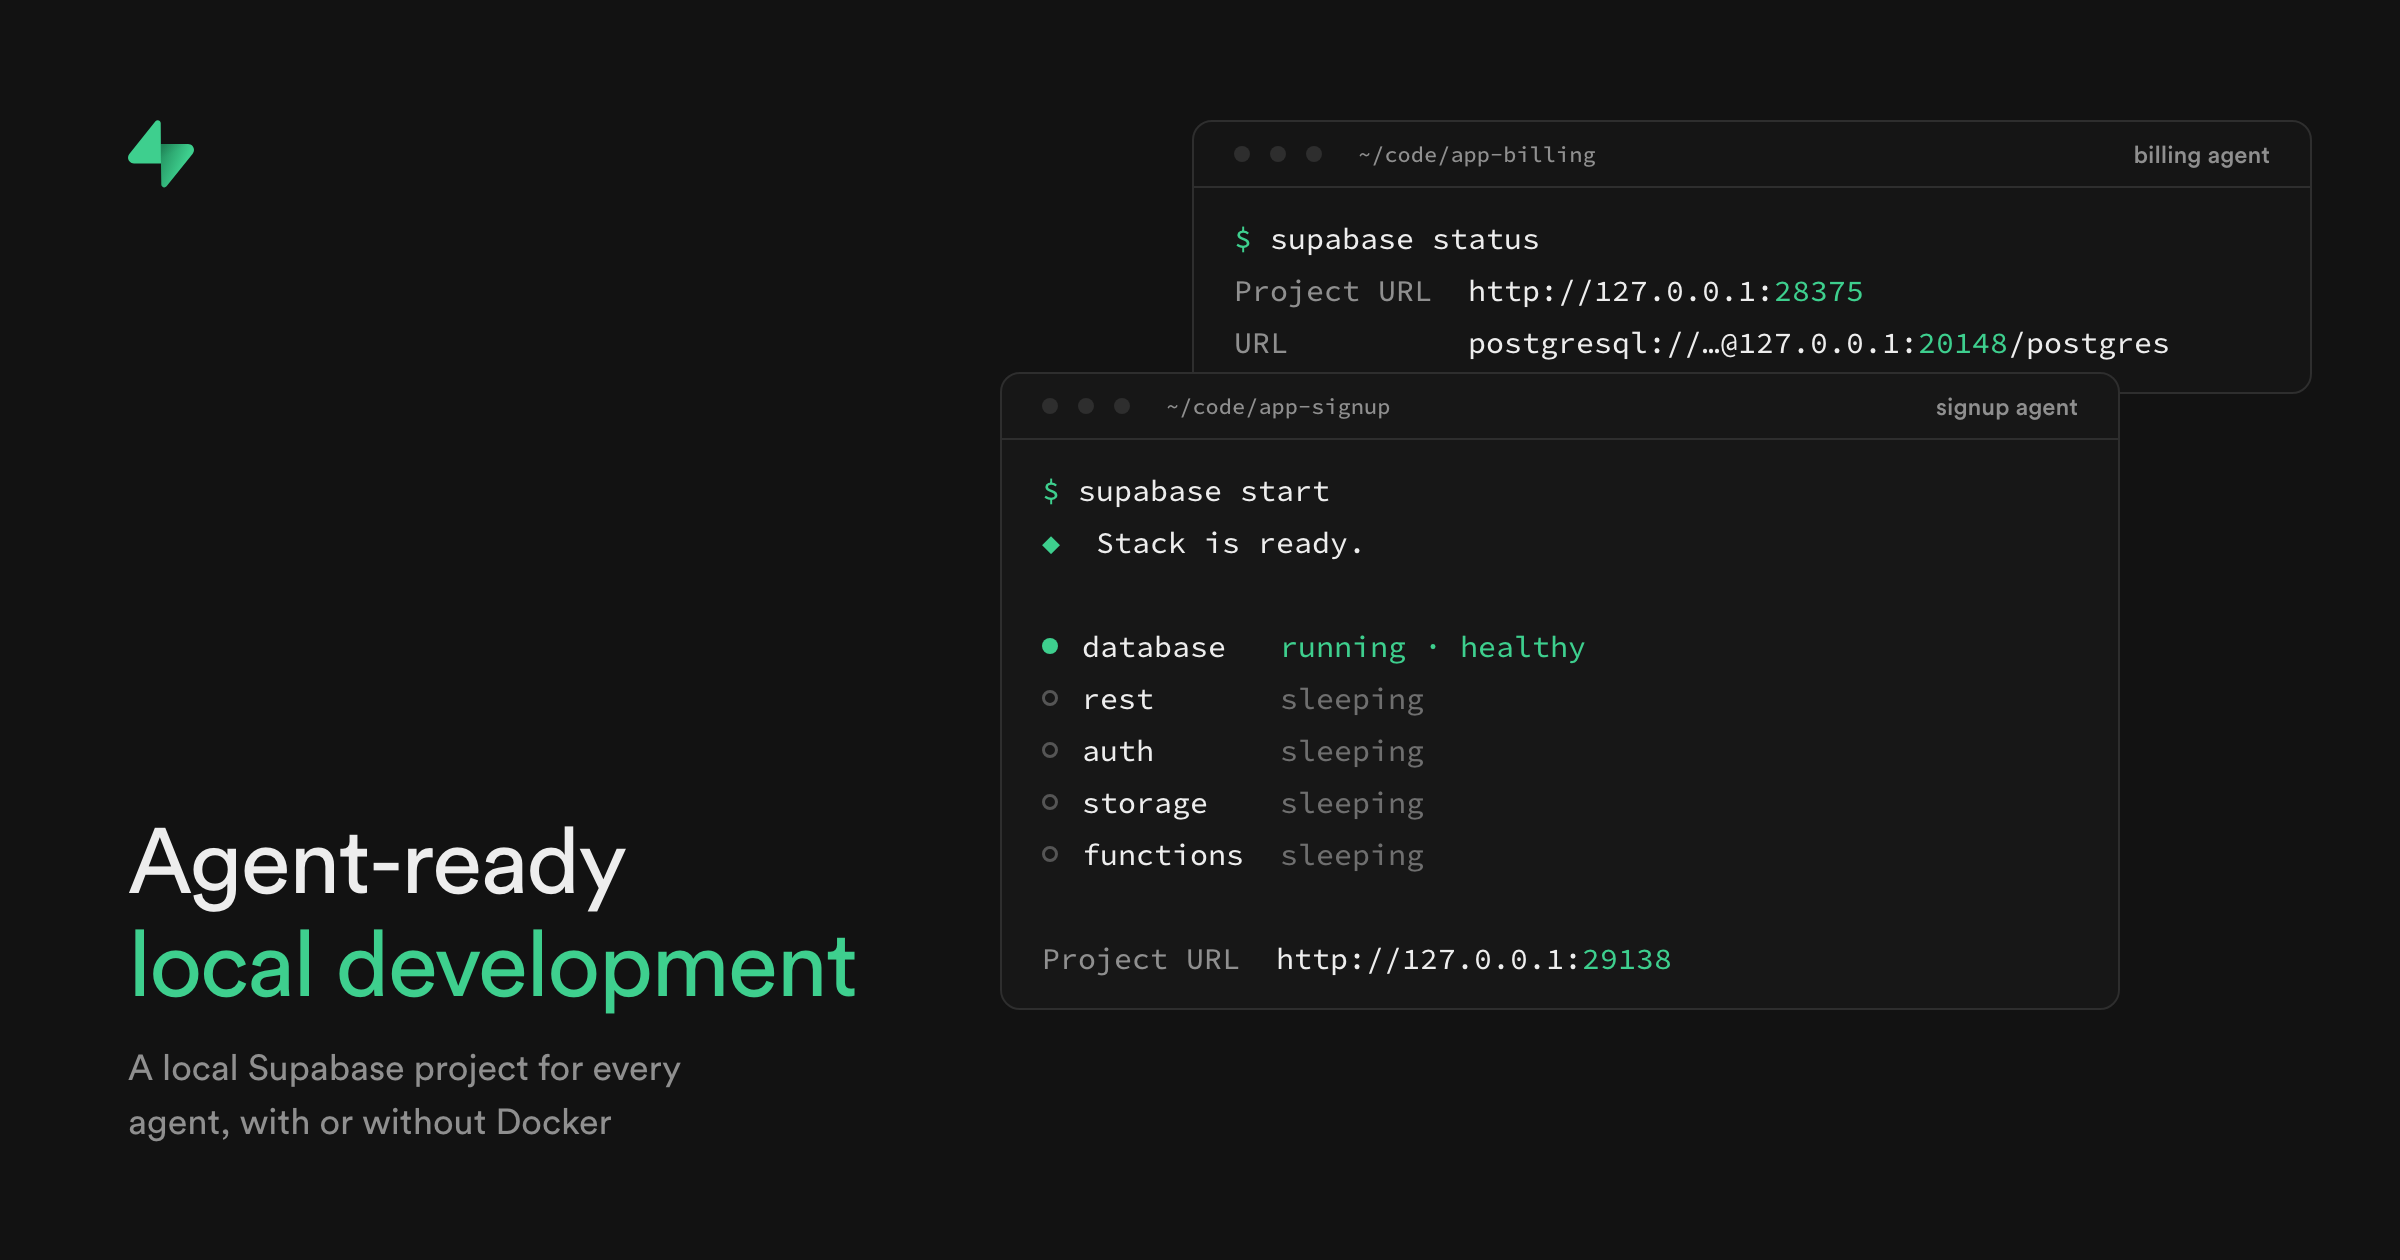
Supabase CLI v2.119.0 推出实验性功能:无需 Docker,即可在单机运行多个本地项目,每个 git worktree 独立运行数据库,启动仅需数秒,内存占用减少 89%。原生运行时支持全部 13 项服务,适用于无容器环境的沙箱和 CI。远程分支创建速度提升近 5 倍,并自动继承项目配置。
Docker Agent 是 Docker 推出的开源 CLI 插件,可用 YAML 声明式定义 AI 代理,并像容器一样打包、版本化和分发。它支持多模型供应商、多代理协作、MCP 工具和 OCI 镜像仓库共享。教程涵盖安装、单代理配置、添加工具,以及构建由协调者、研究员和写手组成的多代理团队,并建议用官方 schema 校验配置、固定摘要以保证可复现性。
完成下面两步后,将自动完成登录并继续当前操作。