Apache HTTP Server的HTTP/2模块存在严重漏洞,攻击者无需身份验证即可触发并发同步缺陷,导致堆内存损坏,并以工作进程权限执行任意代码。受影响版本为2.4.55至2.4.70及mod_h2 2.0.8至2.0.42。Apache已于11月11日发布2.4.71版修复,建议立即升级,无法升级可临时关闭HTTP/2。该漏洞由AI工具发现。
Qt Network模块的HTTP响应处理存在资源消耗漏洞CVE-2026-116337,影响Qt 4.5.0至6.8.10及6.12.1版本。应用连接恶意服务器时可能内存耗尽,导致拒绝服务,CVSS 4.0评分为0.6(低)。目前暂无缓解措施,建议升级至Qt 6.8.10、6.12.1或更高版本,或应用官方补丁。
Qt HTTP Server的QHttpServer组件存在资源耗尽漏洞(CVE-2026-110944),影响Qt 6.4.0至6.11.2及6.12.0版本。远程未认证攻击者可导致应用内存过度消耗,造成拒绝服务,CVSS 4.0评分为2.7(低危)。目前无缓解措施,建议升级至Qt 6.11.3、6.12.1或更高版本,或应用官方补丁。
网页调试中HTTP请求长时间处于pending状态,原因是服务端响应耗时十几到几十秒,等待期间请求一直未决,部分请求超过1秒后浏览器报错。pending指信号已产生但尚未传递的未决状态。解决办法是定位原因:该场景为服务端批量查询耗时,后端改用并发查询收集结果后性能显著提升。
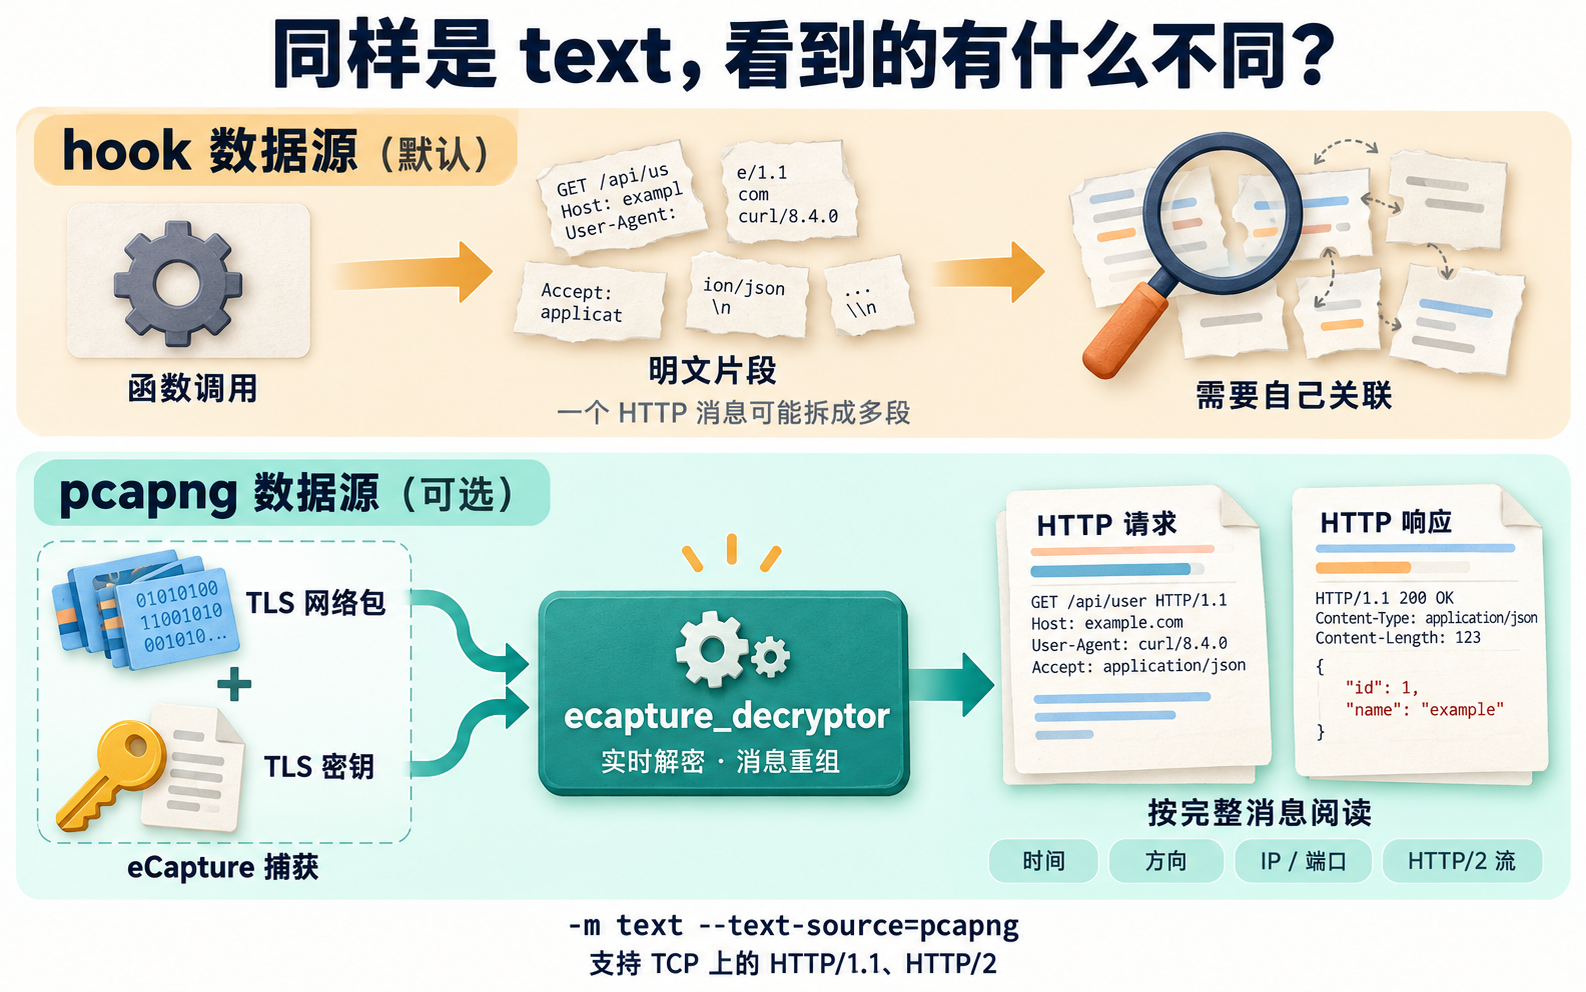
eCapture v2.9.0 发布,新增龙芯 LoongArch64 支持(需 Linux 6.6+,真机待验证);tls、gotls、gnutls 增加 pcapng 数据源,可实时解密并重组完整 HTTP 消息,便于排查;修复突发流量丢包等问题。解密组件 ecapture_decryptor 可独立使用,支持 Go SDK 及 JSON/HAR 导出。
eCapture v2.9.0 发布,新增龙芯 LoongArch64 支持(需内核 6.6+,真机待验证);tls、gotls、gnutls 增加 pcapng 数据源,可实时解密并重组完整 HTTP 消息,支持 HTTP/1.1 和 HTTP/2,暂不支持 HTTP/3;修复突发流量丢包等问题。解密组件 ecapture_decryptor 可独立使用,支持 Go SDK 及 JSON/HAR 导出。
CVE-2026-111497 是谷歌 Brotli 解码器缺陷,影响范围超出 Node.js,可导致 .NET 原生崩溃、FFmpeg 经 libjxl 内存损坏、ClickHouse 崩溃及 Apache Arrow 无限解码循环。受影响的上游版本为 Brotli 1.0.3 至 1.0.10 之前、1.1.0 及 1.2.0 早期版本。部分项目已单独修复,需核查厂商补丁而非仅看版本号。团队应追踪不可信数据进入解压代码的路径。
Microsoft announced version 2.0 of the official MCP C# SDK, which implements the 2026-07-28 revision of the Model Context Protocol with stateless HTTP servers by default, standardised routing...
名字叫HTTP2Shell,将漏洞方向指向了HTTP/2协议! 2026年10月21日,Node.js官方发布安全更新,修复了Brotli解码器中的一个越界写入缺陷,编号CVE-2026-111497,CVSS 4.0评分9.2,属于Critical级别。这个漏洞允许攻击者用一段精心构造的压缩数据,在目标服务器上执行任意代码。
安全公司Aikido Security报告称,Brotli解码器漏洞影响范围已扩大至多种HTTP软件,被命名为HTTP2Shell。该漏洞源于特制压缩数据可触发异常区块切换,导致越界写入,可能造成崩溃、内存泄露甚至远程代码执行,但需解压不可信数据才会触发。Node.js、Bun、Python及Brotli上游均已发布修复版本,各软件包需分别更新。Imperva已在Node.js 24.22.0上验证代码执行,修复版24.22.1可阻止攻击。
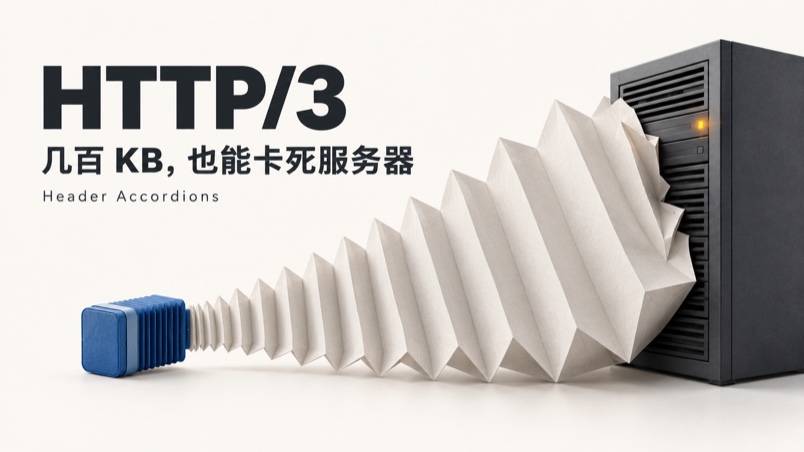
安全团队FoxIO披露HTTP/3“头部手风琴”拒绝服务攻击:QPACK请求头压缩在部分实现中未有效限制解码资源消耗,几百KB输入即可放大数千倍,导致内存耗尽、CPU死循环或崩溃。测试的10种实现中7种受影响,包括quic-go、Cloudflare quiche、lsquic、Bun、aioquic、h3和Wireshark。quic-go、quiche、lsquic、Wireshark已发布修复版本;Bun、h3、aioquic等披露时仍未修复。建议升级依赖,无法升级可暂时关闭HTTP/3。
Go提案#77441获接受,为net/http.Server新增HandleRequest方法,公开请求到达用户Handler前的内部处理层,涵盖OPTIONS *响应、DefaultServeMux兜底和panic恢复。其动机是让HTTP/3等第三方协议实现复用标准库逻辑、避免复制代码,并便于测试完整Server行为。方法名由ServeHTTP改为HandleRequest,返回error以反映panic。该接口面向协议实现者和测试,不宜作为Handler用于生产。
作者将三个心理咨询Skill接入SkillPay,按次收费1.99元,核心是基于HTTP 402的支付链路:无凭证请求返回402账单,用户扫码授权后带凭证重试,服务端验付、生成内容并确认履约。作者总结了四个问题:沙箱金额固定为0.01元、不能保留跳过验签的开关、推理模型的思维链占用输出预算、JSON偶发不合法需降低温度重试。三个Skill共用一套后端,通过lens字段区分场景;危机情况不走付费流程,直接转介专业机构。
有人开发了一款网页书签工具,点击两下即可让小爱音箱播放NAS上的HTTP音乐,无需下载软件或第三方服务器。作者发现小米音箱系统从OpenWrt改为Android后,内部存在Mina和米家两套API,此次仅支持Mina接口,实现放歌和TTS。开发中曾因nonce未用bigint精度截断导致登录失败,还发现老固件存在注入漏洞。该工具在服务器上运行可能受IDC出口风控限制。
文章介绍用Java 17标准HTTP客户端调用OpenAI语音转写API,重点讲解超时与错误处理。示例通过multipart请求上传音频,密钥从环境变量读取,设置连接和请求超时,并限制文件为20MB。生产环境建议异步排队、校验MIME类型、防止重复提交,同时注意录音授权与数据脱敏。
文章介绍在Java中调用多模态模型抽取票据金额前进行本地校验:检查文件类型仅限JPG/PNG、大小不超过5MB,并用BigDecimal比对申报金额与识别金额,容差0.01元。示例基于JDK17+的HttpClient构造REST请求,显式处理密钥、超时和状态码,强调模型输出不可直接作为付款指令,需JSON解析与人工复核。
文章系统梳理网络知识:DNS负责域名与IP解析;HTTP为无状态协议,涵盖请求方法、报文、状态码及1.1与1.0差异;Cookie存于客户端,Session存于服务器;HTTPS通过SSL实现加密与认证;TCP包括三次握手、四次挥手、流量控制与拥塞控制;IP负责寻址与路由;TCP/IP采用分层封装;并介绍XSS、SQL注入、CSRF等Web攻击及IGMP、ICMP、ARP协议。
Cloudflare推出Monetization Gateway封闭测试,允许网站、API、MCP工具或数据集所有者通过HTTP 402状态码按次向AI代理收费,支付以USDC在Base链上结算。AI Gateway、Ceramic.ai、Stocktwits和API2PDF已投入生产使用,支持固定与可变定价,目前面向美国卖家开放。
HTTP认证方式包括基本认证、摘要认证和表单认证。基本认证通过401状态码提示用户输入账号密码,摘要认证使用数字摘要保护密码。表单认证常用于管理会话状态。SSL客户端证书是最安全但复杂的方式。建议结合多种认证方式以增强安全性。
Cloudflare has implemented native support for the HTTP Vary header across its edge network, enhancing cache management for all customer plans. This feature allows for better negotiation of content...
完成下面两步后,将自动完成登录并继续当前操作。