苹果在 iOS 27.3 Beta 2 中修复了 worse_query 漏洞,该漏洞允许应用越过沙盒访问其他应用数据,此前被用于国行 iPhone 远程添加境外 eSIM、修改系统配置及 WQ Files 跨应用文件管理等操作,修复后这些玩法失效。有相关需求的用户可暂缓升级,但长期停留在旧版本存在安全风险,需自行权衡。
汇丰、BBC、CNN等178家知名网站因使用Optimizely服务遭遇供应链攻击,黑客利用其产品漏洞注入恶意脚本,窃取信用卡和加密货币钱包信息,并针对iOS 13至18.x用户部署Coruna和DarkSword渗透框架。Optimizely已修复漏洞并清理注入代码,但受影响用户规模难以统计。建议网站运营方排查项目脚本,用户检查转账地址和账单,并及时更新iOS系统。
荷兰广告公司NextDay Media遭攻击,黑客篡改其广告代码,向至少15家荷兰和比利时网站的读者投放恶意广告。该广告脚本覆盖150家网站、月访客1200万。攻击针对iOS 18.x等旧版本,用户用任意浏览器访问含恶意广告的页面即自动感染,可能泄露IP、页面、屏幕尺寸等信息,疑与DarkSword框架有关。漏洞已被苹果修复,升级至最新iOS是唯一解决办法。
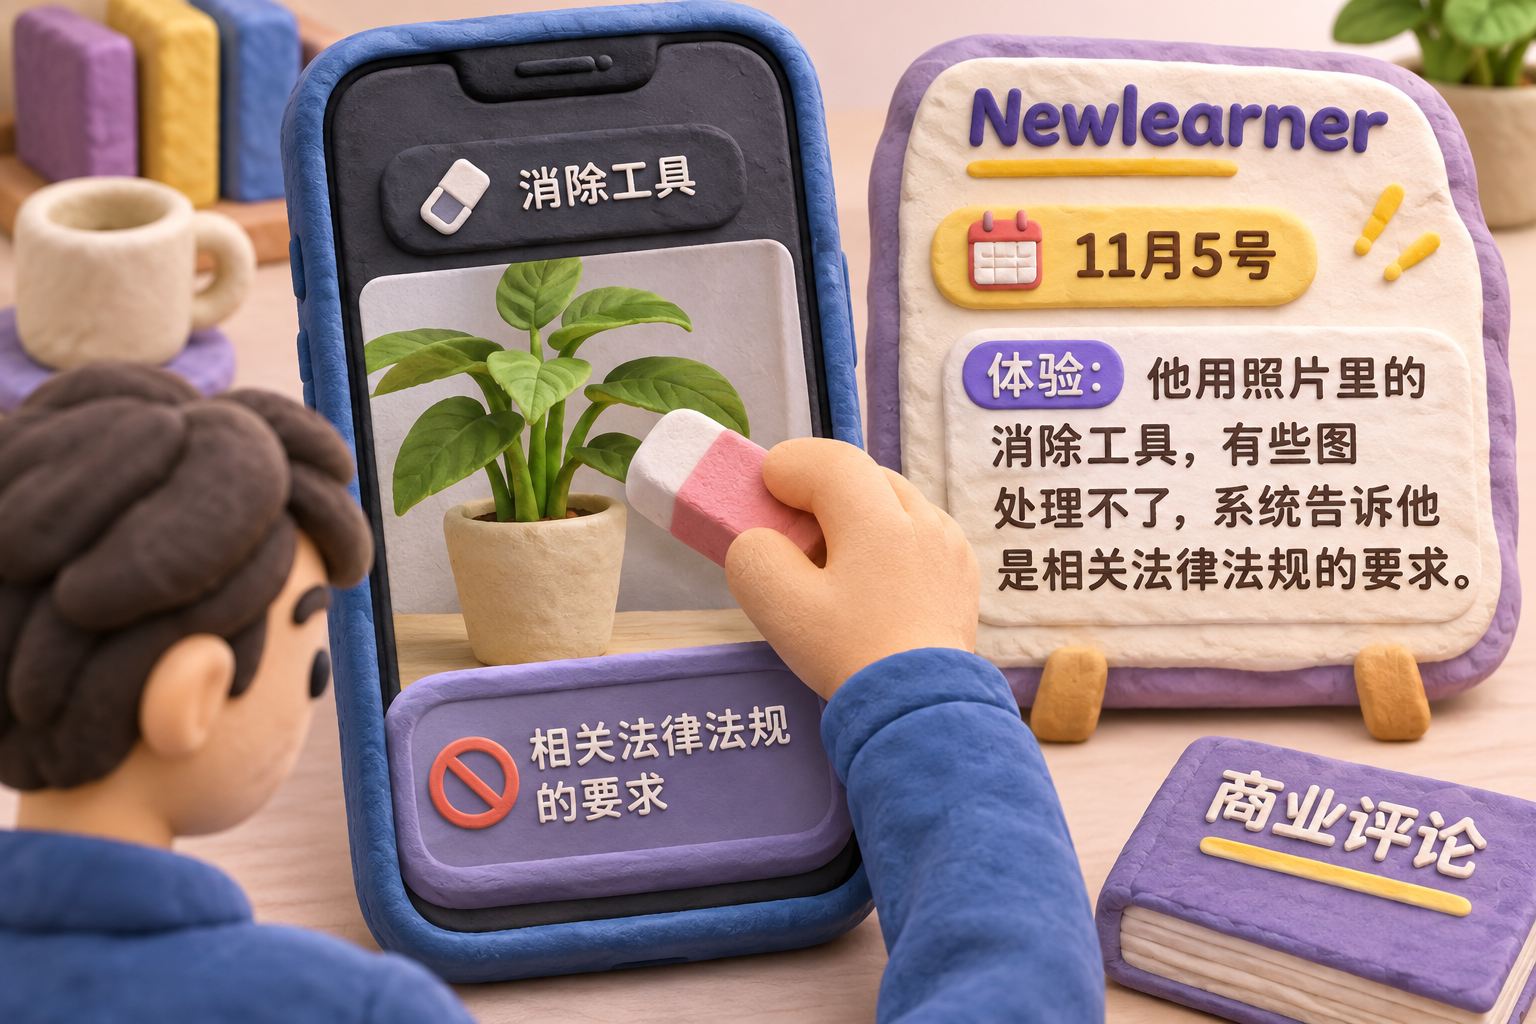
文章讨论国行iOS 27.3引入苹果智能(采用阿里千问模型)及本地内容安全机制,回应“脏东西”传言。作者指出,原请求在手机端处理,但安全检测结果会匿名汇总共享并自动更新,细节不明;部分功能受法规限制,如AI拒绝去水印。对比海外AI反诈多在本地处理,iCloud公开链接分享会被检查。建议正式版正常升级,但不要幻想绝对安全,应追问信息去向与限制。
Apple released the Siri AI Developer Preview in the 27.3 beta releases of its operating systems, enabling developers and apps to integrate with the assistant and hand off actions to it. During the...
苹果在 iOS 27.3 测试版为 Safari 新增全局隐私控制(GPC)开关,开启后自动向网站发送拒绝出售或分享个人信息的信号,适配 GPC 的网站可跳过 Cookie 选择弹窗。但多数网站尚未适配或使用多种 Cookie,仍可能弹出必选 Cookie 提示;该功能或致部分网站异常,可手动关闭。正式版预计 12 月发布。
This article describes the investigation to find the root cause of a production crash in a large-scale iOS consumer app that had no clean stack trace. The crash occurred intermittently and...
开发者发布开源工具 WQ Files,利用苹果尚未修复的 worse_query 沙盒逃逸漏洞,让用户无需越狱即可浏览、备份、恢复和清理其他应用的部分本地数据,并支持导出备份和编辑文件。该工具自测支持 iOS 27.2、27.0.1 和 26.7.1,需通过 IPA 侧载安装并保留 App Group 权限,普通用户安装难度较大;若苹果修复该漏洞,工具可能失效。
iOS存在名为worse_query的沙盒逃逸零日漏洞,恶意应用可绕过沙盒限制,读取其他应用数据、相册及加密钱包文件,窃取助记词、私钥等信息。该漏洞尚未被苹果修复,最新iOS 27.2.1等版本仍受影响。建议用户谨慎安装陌生应用,无论来自应用商店还是侧载。
苹果发布 iOS 27.2.1、26.7.3 和 18.7.12 更新,修复 iMessage 群聊漏洞(攻击者可加入群聊窃取消息、新成员可查看历史消息)以及蓝牙与 AirPlay 配对漏洞(无需交互即可配对、绕过配对码尝试限制、蓝牙进程内存损坏)。鉴于近期 DarkSword 攻击频繁,建议所有用户立即升级,iOS 18 用户尤其应升至 18.7.12。
文章对比了iOS隐蔽注入的两条技术路线。TrollStore+TrollFools无需越狱,仅对单个App原位注入dylib并可持久化,但进程内多出的动态库、Mach-O加载命令及页哈希差异均可被检出,且仅支持iOS 14.0–17.0。Dopamine+Roothide为半不完美越狱,通过随机化jbroot、沙箱隔离和黑名单式注入,使黑名单App进程内几乎无越狱特征,客户端检测基本失效,防线应转向服务端风控与系统升级。
安全公司SEKOIA报告称,APT29利用DarkSword工具及旧版安卓、iOS漏洞,篡改Plerdy统计脚本,对数千网站批量挂马,用户访问即被无感植入后门,导致Cookie、凭证、聊天数据库等泄露。漏洞虽已修复,旧系统用户仍面临风险,应及时更新iOS和Chrome。
安全团队Calif演示了在启用锁定模式的iPhone 18 Pro上,仅通过隔空投送接收恶意PDF即可全自动越狱,且升级至iOS 27.2并重启后越狱状态仍保留,实现持久化。团队表示不会向普通用户发布工具,漏洞将通报苹果。文章提醒越狱会降低安全性,注重安全的用户应及时升级系统。
谷歌计划于2027年上半年推出快速共享SDK,供安卓和iOS应用集成,实现跨平台文件互传。该SDK支持应用内直接分享,采用WiFi直连和端到端加密,可保持原画质并支持离线传输。快速共享已兼容苹果AirDrop协议,安卓设备可与iPhone互传文件。
本文提出一种面向真实iOS应用的在线强化学习UI导航框架:智能体分为规划智能体与UI定位模型,由LLM评审提供步骤级密集奖励和任务完成终端奖励,并用PPO及新方法GiGPPO优化;配套基础设施支持数百台虚拟iOS设备并发训练。在UINavBench、iOSWorld和AndroidWorld上,该方法显著优于SFT和仅终端奖励基线,8B模型跨平台泛化提升近七倍,真实iOS表现超过Gemini-3.5-Flash并与Gemini-3.1-Pro持平。
苹果宣布Apple智能核心功能将于12月随iOS 27.3在中国推出,包括写作工具、照片消除、实时翻译及接入千问的Siri升级,支持iPhone 16及后续机型。同时,AI数据中心需求推高闪存价格,苹果议价权受压制,2026年采购支出或达250亿美元,已上调产品价格。
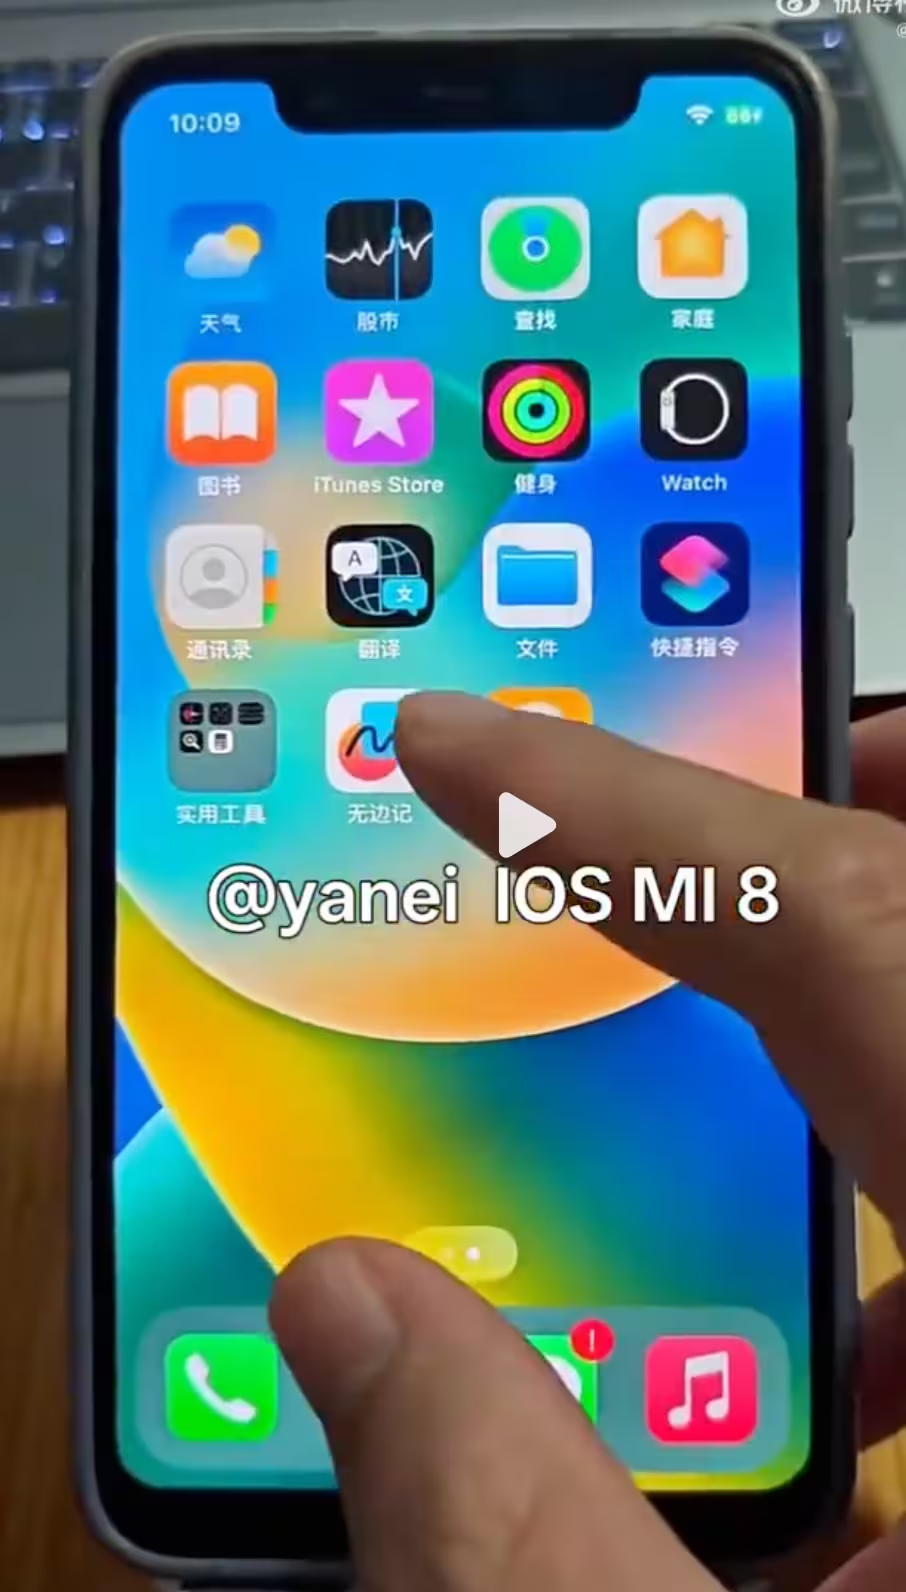
近期有开发者将iOS系统移植到安卓手机:Pixel 6可启动iOS 16.7.16并进入桌面、支持触摸操作,但运行极慢;小米8运行iOS 16.5,支持Wi-Fi、Safari等。此前Redmi Note 10 Pro、Note 12 4G也有类似尝试。原理是利用苹果开源的XNU内核,但需自行解决驱动适配,目前均为早期实验,距完整可用尚远。
苹果宣布自11月4日起通过iOS 27.3测试版在中国推出Apple Intelligence,12月发布正式版。首批功能包括实时翻译、写作工具、照片消除、通知摘要和智绘表情等,并与阿里巴巴千问合作,为Siri、写作工具和视觉智能的特定请求提供支持。千问需用户自主开启,发送信息前须经同意,数据不用于模型训练。初期仅支持部分iPhone机型,且需为中国版设备,定位与苹果账号均为中国。
苹果将于11月4日推出iOS 27.3测试版,首次在中国市场上线部分Apple Intelligence功能,正式版定于12月发布。此次上线不包括新版Siri,主要包含通知摘要、实时翻译、改写校对、视觉智能及照片消除物体等早期功能。苹果还与阿里巴巴合作,在部分场景中支持其通义千问聊天机器人,类似iOS与ChatGPT的整合。苹果此前已获中国批准,并专门为中国训练了自有大模型。
苹果在 iOS 27.2 中新增自拍年龄验证,目前适用于澳大利亚、巴西、新加坡和英国。用户注册账户、更新系统、调整安全设置或下载 18+ 应用时可能触发验证,需按提示拍摄面部四个角度,由设备端和私有云计算联合估算年龄。验证后照片立即删除,结果保存在本地可重复使用。未通过者可改用信用卡或身份证件等方式验证。
完成下面两步后,将自动完成登录并继续当前操作。