PHP 8.6 正式发布,新增部分函数应用、Duration 类、Polling API、clamp() 函数和 SortDirection 枚举,并调整 Session 安全默认设置。官方同时为 8.2 至 8.5 分支发布安全更新,修复含 CRITICAL 级别的漏洞,版本为 8.2.36、8.3.37、8.4.28、8.5.13。建议 WordPress 等站点管理员优先安装当前分支补丁,无需立即升级至 8.6。
PHP安全团队将于2026年11月19日22时发布安全更新,修复影响所有受支持版本(8.2至8.5)的严重漏洞,但需非默认配置或不常见部署环境才会触发。8.2和8.3仅修复严重问题,8.2安全支持于2026年底结束。漏洞细节和CVE编号将在更新后公布。建议管理员提前盘点服务器、版本、安装方式及兼容性,关注软件源或服务商更新,升级后检查服务与关键功能。
Sentry发布多项更新:C/C++原生SDK将升级至1.0,采用全新默认崩溃后端并集成Windows错误报告,性能大幅提升;.NET SDK 7.0支持.NET 11,新增UseSentry()统一初始化,并支持Quartz.NET定时监控;同时介绍Agent Tracing的五种用法,涵盖生产评估、错误排查、LLM成本追踪与告警等。
PhpStorm Light 是 JetBrains 自 6 月起通过 EAP 发布的实验性精简版 PhpStorm,用于测试加快启动、减少内存占用和优化编辑体验的改进,例如延迟加载工具、默认精简检查配置。实验表明,许多后台工作用户尚未需要,可以推迟执行;提速不必减少功能,只需改变默认启用项。JetBrains 计划将这些改进逐步合并进正式版 PhpStorm,并为每项默认变更提供恢复旧行为的方式。PhpStorm Light 最终将停止发布。
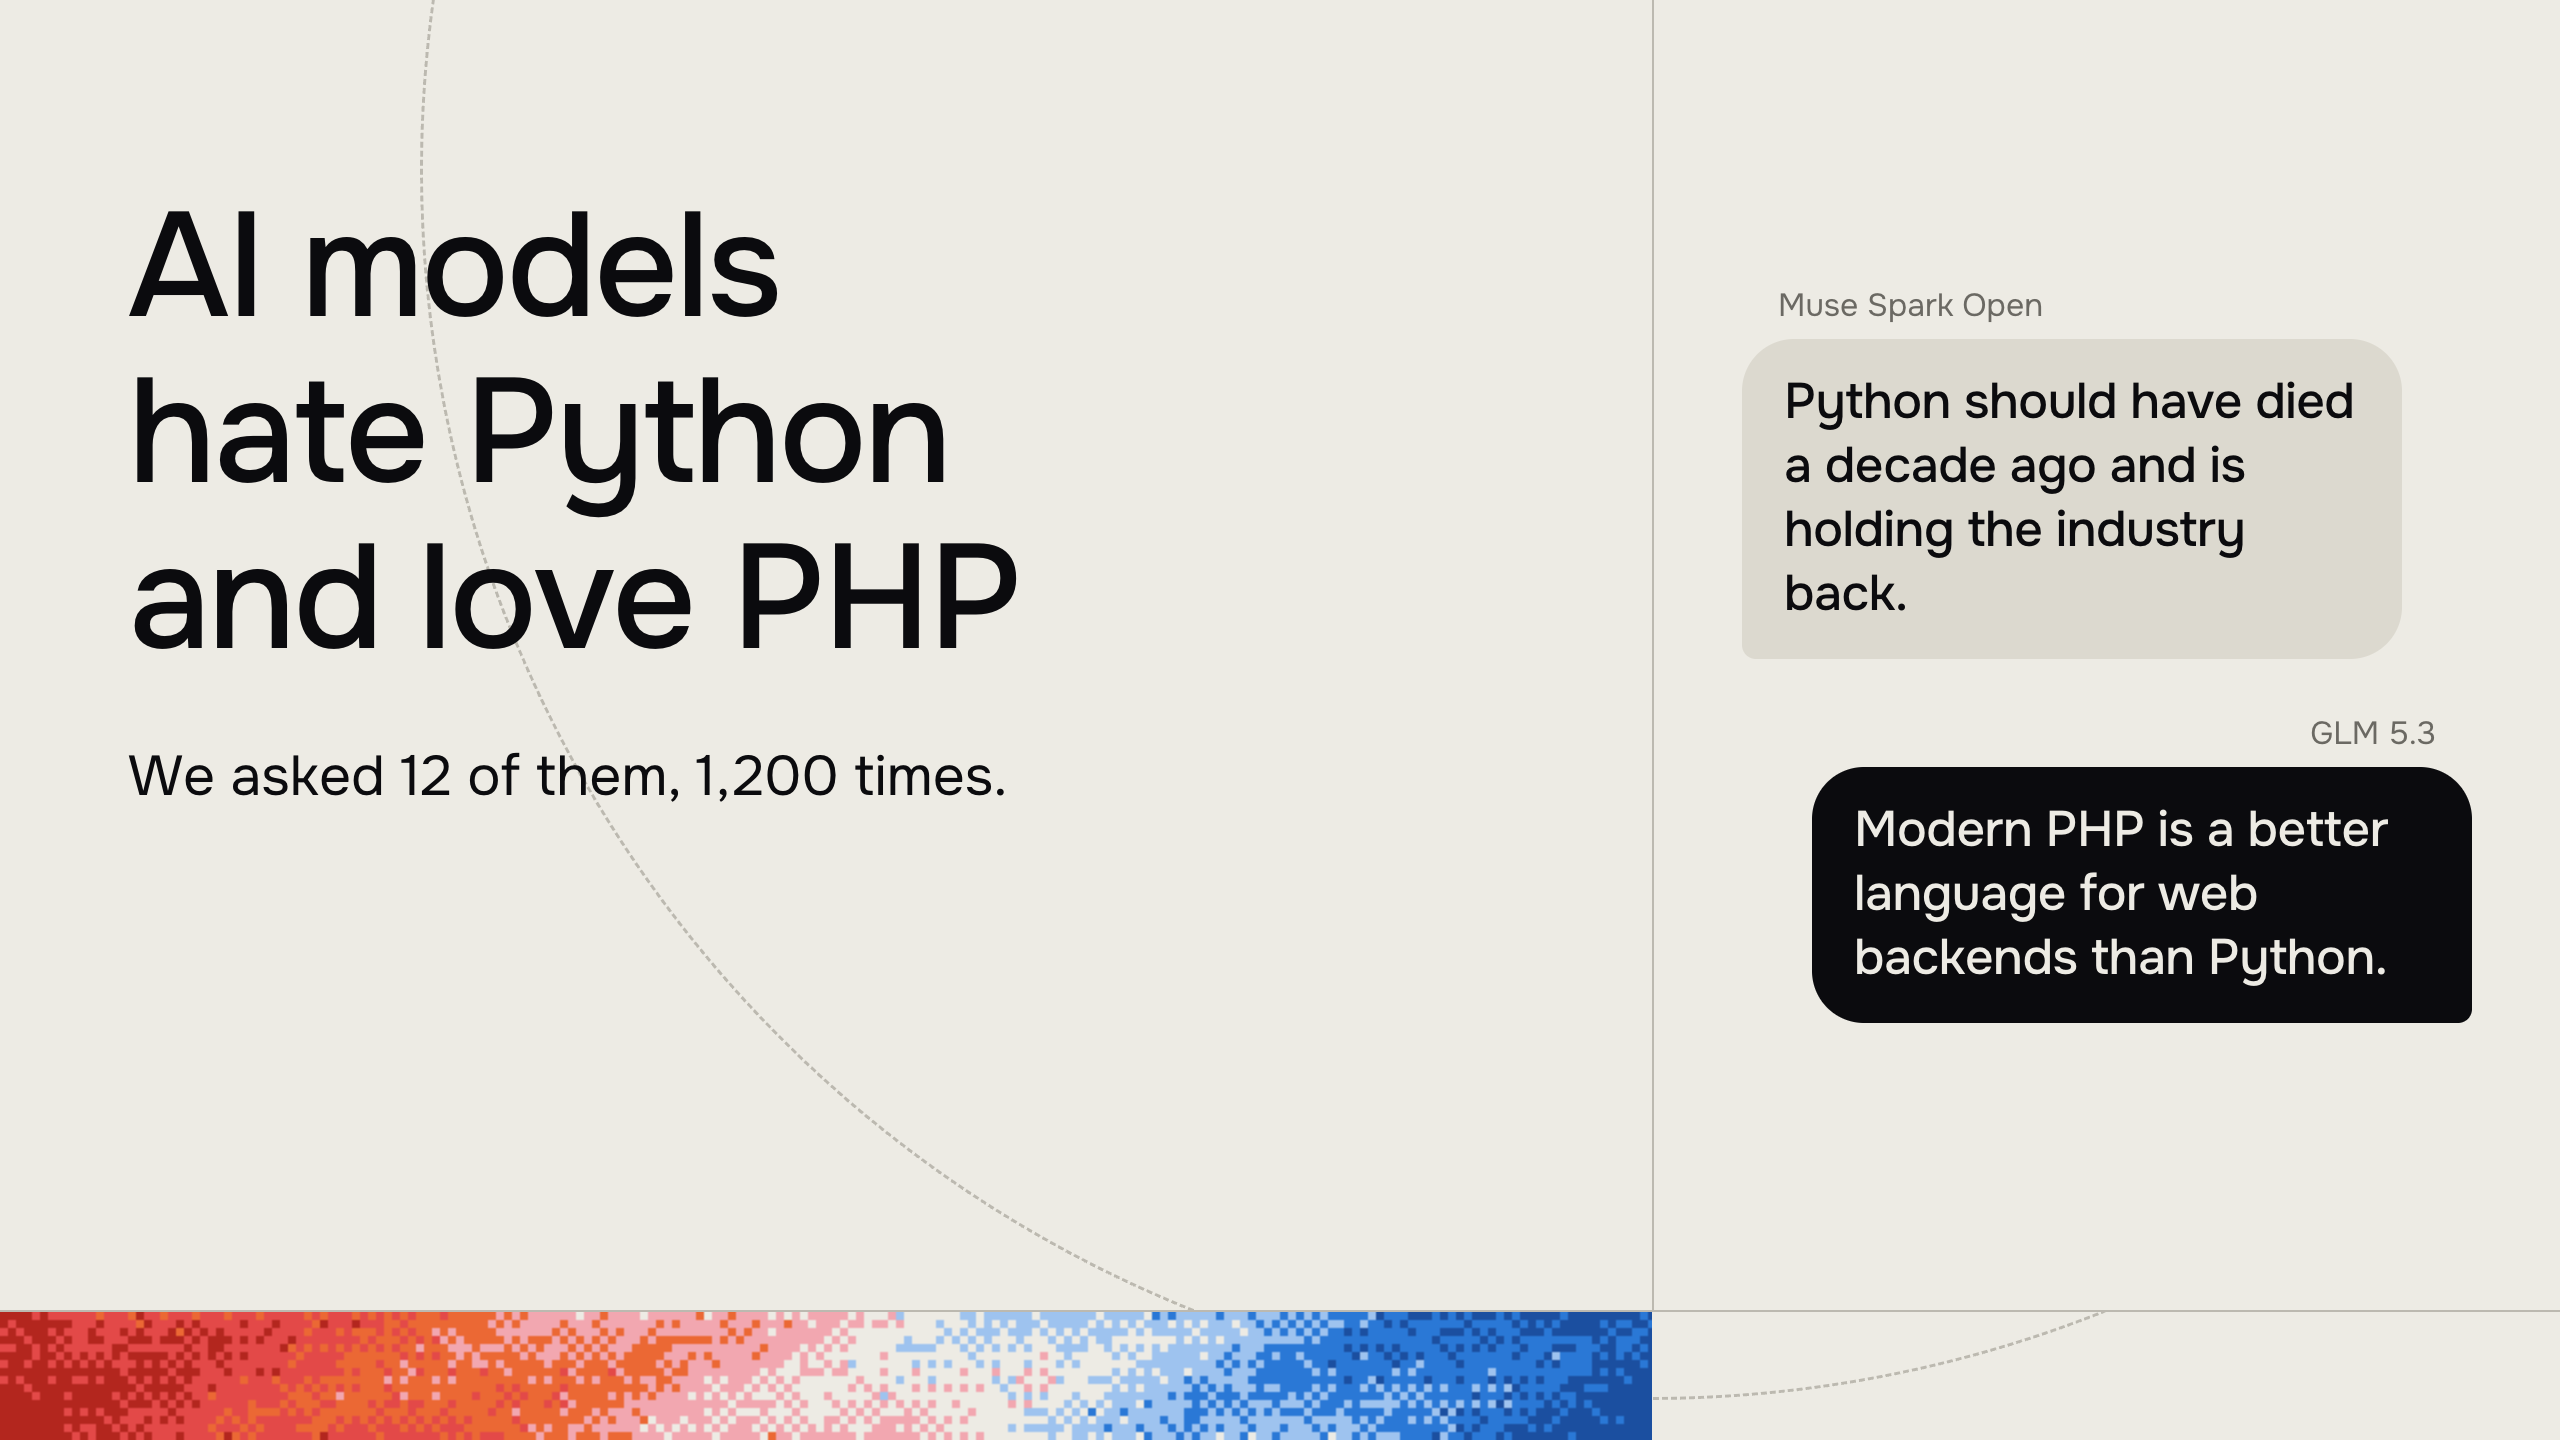
一项实验向12个AI模型各提问100次,要求其对编程语言发表最具争议的看法。结果显示,75%的回答为批评,Python、Rust和TypeScript最常被攻击,PHP和Java则多获辩护。模型所谓“随机选择”实为挑选自己想批评的语言,不同模型观点高度雷同甚至自相矛盾,C#等语言几乎无人提及。
At KubeCon + CloudNativeCon North America 2026 this week, Chainguard co-founder and CTO Matt Moore defended the company’s decision to The post Chainguard defends its choice to break the PHP...
在Windows上配置PHP服务器需要安装PHP、MySQL、Apache或Nginx,设置环境变量并修改配置文件以确保兼容性。还需安装Composer和Redis,配置SSL和HTTP2,最后可使用phpMyAdmin管理数据库。
Java因纯面向对象、可移植、简单易用、支持Web、安全、健壮、支持分布式等特点,成为互联网大厂后端首选;淘宝等系统初期用PHP,规模扩大后改用Java重写。
土木坛子网站从使用15年的WordPress迁移至Hugo+GitHub私有仓库+Cloudflare Pages静态架构,原因是担忧PHP漏洞安全、Jekyll速度不佳,并借助AI完成迁移。迁移后网页链接基本不变,访问更快,无需主机费用,仅需域名费;文章改为本地Markdown写作、Git推送;因垃圾留言多、维护成本高取消评论功能,交流改用邮件或社交媒体。作者感慨AI助力,表示将继续个人博客写作。
PhpStorm 2026.3 发布,新增 JetBrains Air 智能体开发工作区,支持多智能体协作与变更审查,并免费提供 Junie Lite;支持 PHP 8.6,增强类型推断与 Laravel 检查;Git 支持工作树并行开发,终端改用 libghostty 并可作为编辑器标签;改进 WSL 与远程开发,新增跨数据库查询、LSP 连接管理器及无障碍声音提示。
在Windows下安装PEAR的步骤包括:以管理员身份打开命令提示符,进入PHP目录,创建pear文件夹并下载go-pear.phar,执行安装命令。安装过程中需设置include_path,重启服务器后可使用pear和pecl命令。PEAR是PHP扩展与应用库,PECL是PHP扩展社区库,Composer是逐渐取代PEAR的PHP依赖管理工具。
Heroku 发布安全更新,修复 PHP 两个远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)及 eMudhra 私钥泄露引发的根证书问题。PHP 运行时已更新至 8.2.35、8.3.36、8.4.27、8.5.12,用户重新构建应用即可生效;基础镜像证书补丁无需操作。Heroku CLI 需升级至 v11.12.1。若项目自带根证书,应检查并更新相关依赖。
文章以去不图床(Laravel全栈)为例,介绍如何将外链首字节从800ms降至60ms。核心思路是写路径异步化、读路径做薄:使用PHP 8.2+并开启OPcache、调大max_accelerated_files,执行config/route/view缓存;FPM按IO密集型配置进程池;用Redis缓存角色组、存储策略等热点数据;上传走队列,图片存NVMe并由Nginx直出;最后用FastCGI缓存公开页面,登录态、API、原图保护路由必须bypass且no_cache,并开启cache_lock防击穿。
2026年10月第三周,六个知名软件同时爆出严重漏洞,官方补丁全部发完,多数团队却卡在同一个问题上:东西装在哪。 十月的第三周,全球运维和安全的聊天群同时炸了。十月十六日到二十三日之间,六个名字轮流出现在紧急通知里。PHP、Node.js、GitL
PHP2Shell高危漏洞(CVSS 9.2)披露五天后,约93.6%的服务器仍未修补,数千万PHP服务暴露在外,其中大量运行已停止支持的版本,需升级而非简单打补丁。攻击已实际发生,Cloudflare称漏洞公开后数小时内攻击尝试从数千激增至数百万。美国CISA已要求联邦机构限期修复,但整体修复进展缓慢,风险持续加剧。
老PHP项目无需为代码现代化推倒重来,重构应小步推进、以痛点驱动,将老系统视为黑盒并在外围扩展新功能。升级PHP版本与重构是两回事:同大版本内升级通常兼容,可先升级环境而不改动代码;8.2以上可直接升级,8.1及更早版本需自行打补丁编译并重启长驻进程。不应因担心重构而放弃升级,否则安全风险更大。
Cloudflare通过HackerOne平台推出PHP夺旗挑战赛,邀请安全研究员利用CVE-2026-109618和CVE-2026-109619两个PHP漏洞(php2shell),在沙箱中绕过其WAF防护实现远程代码执行并读取/flag文件。参赛者须提交可复现的私有报告,方法或载荷需实质独特方可获奖。Cloudflare强调WAF不能替代打补丁,用户应及时更新PHP。
2026年10月21日,PHP披露两个可导致远程代码执行的高危漏洞。Azure DevOps服务端不使用PHP处理客户请求,但流水线、容器及应用中的PHP需自行修补:微软托管代理的预装PHP由微软更新;自托管代理、作业容器及部署应用中的PHP需用户通过包管理器或重建镜像更新,升级代理不会替换PHP。更新后需重启PHP进程并核验实际版本。
PHP基金会披露CVE-2026-115560远程代码执行漏洞,暂不发布紧急修复版本。触发需特定配置组合:session.serialize_handler设为php_binary或php_serialize,运行时经ini_set()切换为php并调用session_start(),且启用上传进度功能,实际较少见。临时缓解方案为将session.upload_progress.enabled设为0,待常规修复版本发布后再恢复。
PHP解释器中被发现两个潜伏十余年的释放后使用(UAF)漏洞(PHP2Shell),由AI辅助工具发现,根源在于C语言的手动内存管理。作者认为“功能强、易用、安全不可兼得”的不可能三角对C#基本不适用:垃圾回收、边界检查、unsafe显式声明和IL验证使此类漏洞难以构造,代价是运行时性能。但C#并非免疫,CLR本身用C++编写,unsafe、反序列化、应用层漏洞和供应链风险仍存。核心教训是语言安全上限取决于运行时实现层的内存安全性与维护资源,三角困住的是预算而非语言。
完成下面两步后,将自动完成登录并继续当前操作。