绿盟科技通告Apache HTTP Server远程代码执行漏洞(CVE-2026-119618):mod_http2模块assign_headers()函数缺乏同步,未认证攻击者可通过并发HTTP/2请求触发竞争条件,导致堆内存损坏,特定条件下可远程执行代码,CVSS评分9.8,PoC已公开。受影响版本为2.4.55至2.4.70(需启用HTTP/2)。建议升级至2.4.71及以上,或临时禁用HTTP/2仅保留HTTP/1.1。
绿盟科技通告Apache HTTP Server远程代码执行漏洞CVE-2026-119618:mod_http2模块assign_headers()函数缺乏同步,未认证攻击者可通过并发HTTP/2请求触发竞争条件,造成堆内存损坏,特定条件下以Web服务器权限执行任意代码,CVSS评分9.8。影响2.4.55至2.4.70版本(需启用HTTP/2)。建议升级至2.4.71及以上,或临时禁用HTTP/2仅用http/1.1。
Apache HTTP Server的HTTP/2模块存在严重漏洞,攻击者无需身份验证即可触发并发同步缺陷,导致堆内存损坏,并以工作进程权限执行任意代码。受影响版本为2.4.55至2.4.70及mod_h2 2.0.8至2.0.42。Apache已于11月11日发布2.4.71版修复,建议立即升级,无法升级可临时关闭HTTP/2。该漏洞由AI工具发现。
本文介绍在Percona Operator for PostgreSQL中执行PostgreSQL大版本升级的实践,指出升级不仅是版本号变更,还涉及运行层面的注意事项;并提及MongoDB副本集内存不足时,采用分片之外的替代方案进行概念验证。
Yelp combines native mobile controls with server-driven conversation rendering in its AI Assistant using the CHAOS framework. The architecture separates view configuration from conversation data,...
微软宣布,SharePoint Server 订阅版将于2027年1月12日停止支持低信任授权的SharePoint 加载项,当日发布的更新将默认关闭此类加载项。受影响的是使用低信任授权的提供商托管加载项及通过AppRegNew.aspx注册的仅应用主体,REST、CSOM、JSOM API不受影响。建议迁移至SharePoint Framework(SPFx),场解决方案仍受支持。应在截止前识别并替换或停用相关加载项,勿再新建。代码移除日期待定,届时将无法重新启用。
Qt HTTP Server的QHttpServer组件存在资源耗尽漏洞(CVE-2026-110944),影响Qt 6.4.0至6.11.2及6.12.0版本。远程未认证攻击者可导致应用内存过度消耗,造成拒绝服务,CVSS 4.0评分为2.7(低危)。目前无缓解措施,建议升级至Qt 6.11.3、6.12.1或更高版本,或应用官方补丁。
Vitest 5.0 focuses on speed, with reported gains of 8 to 25 percent in most setups and up to 53 percent in VM pools. It adds a vitest doctor command, Browser Mode Trace View, and vi.when. Defaults...
PostgreSQL's server closed the connection unexpectedly, measured in six clients: what the server log says per cause, where the reason goes, and lost COMMITs.
微软发布 Azure DevOps Server 26H2 候选发布版,带来托管版已有新功能及安全与质量改进。支持从 TFS 2015 及更新版本直接升级,并可升级至正式版。新功能包括 Azure Boards 界面更新、拉取请求分支下拉支持目标分支、流水线运行调试改进及新测试运行中心。TFS 2017 扩展支持将于 2027 年 1 月 12 日结束,建议旧版用户升级。
Go提案#77441获接受,为net/http.Server新增HandleRequest方法,公开请求到达用户Handler前的内部处理层,涵盖OPTIONS *响应、DefaultServeMux兜底和panic恢复。其动机是让HTTP/3等第三方协议实现复用标准库逻辑、避免复制代码,并便于测试完整Server行为。方法名由ServeHTTP改为HandleRequest,返回error以反映panic。该接口面向协议实现者和测试,不宜作为Handler用于生产。
Spring Authorization Server now lives inside Spring Security 7 under the same Maven coordinates, so the upgrade is a version bump. This server-side guide covers enabling DPoP and RFC 8693 Token...
微软发布 Azure DevOps Server 新补丁,建议升级至最新安全版本,补丁可从下载页获取,安装后可用命令行验证。2026年10月1日起,按量付费的 GitHub 托管代理在 Azure Pipelines 中正式可用。
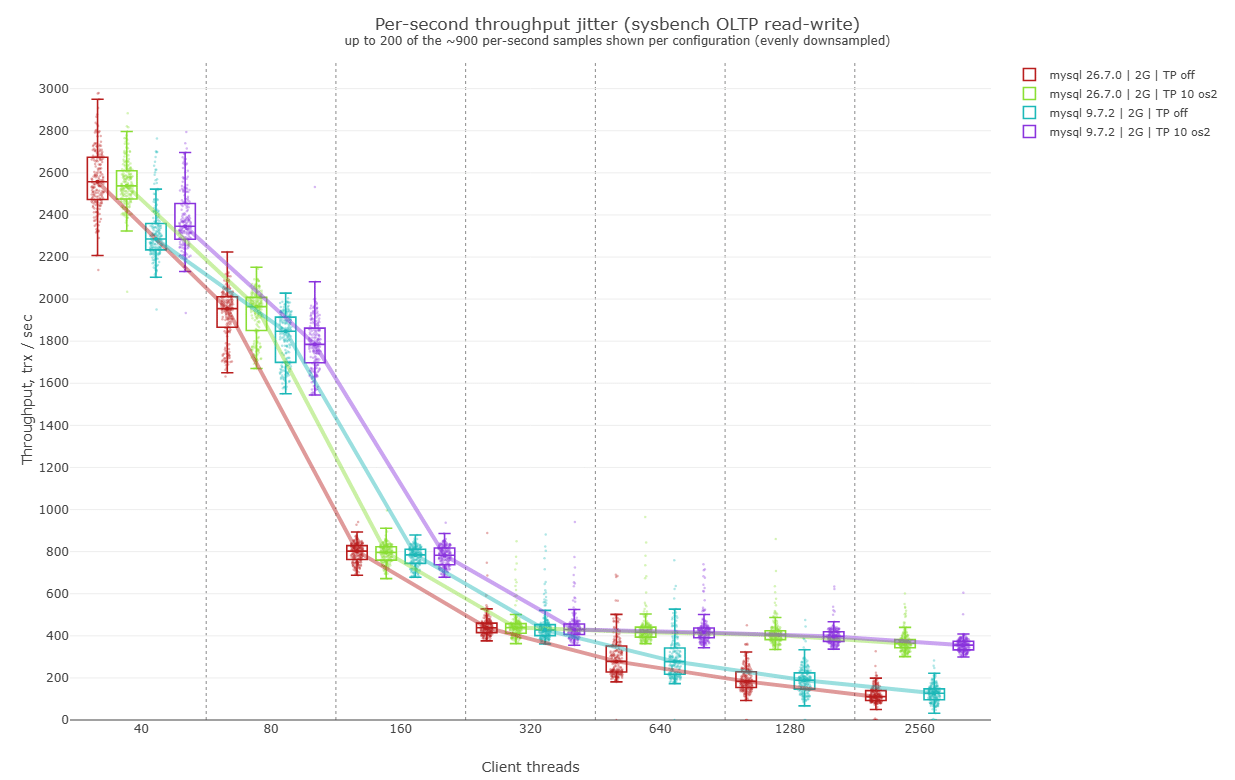
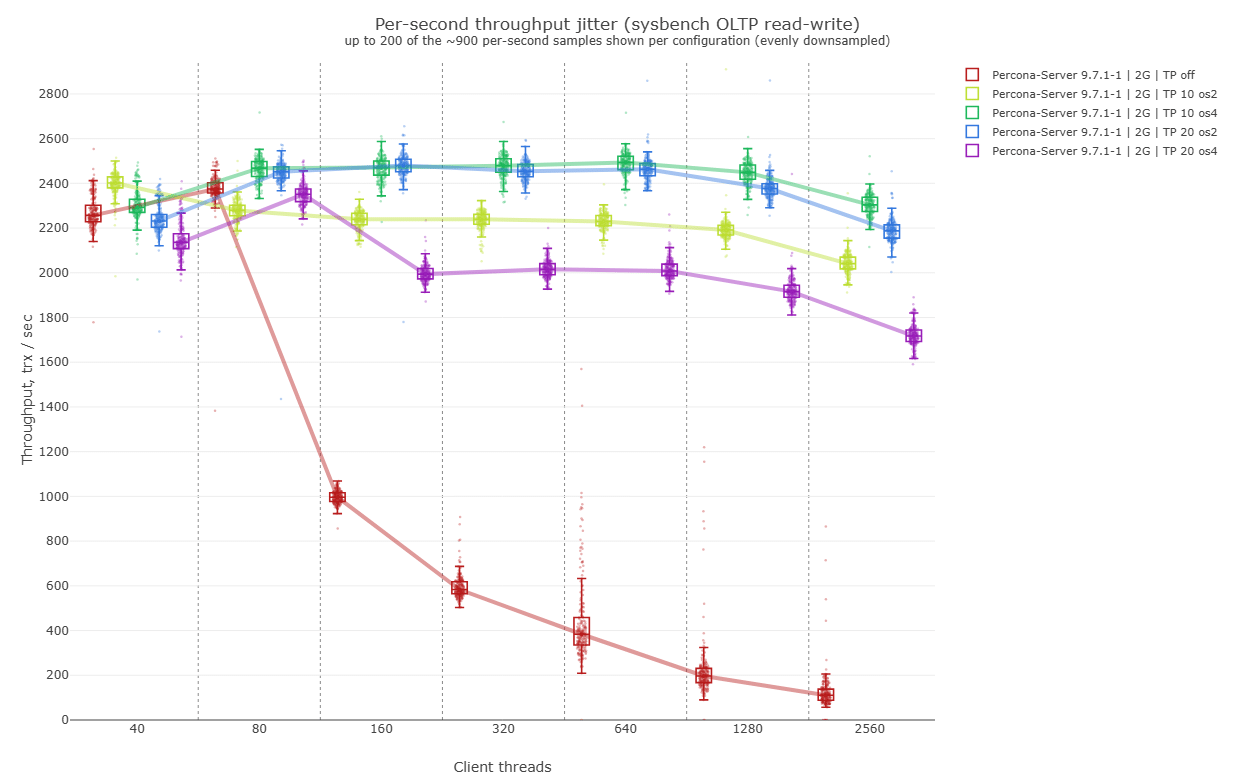
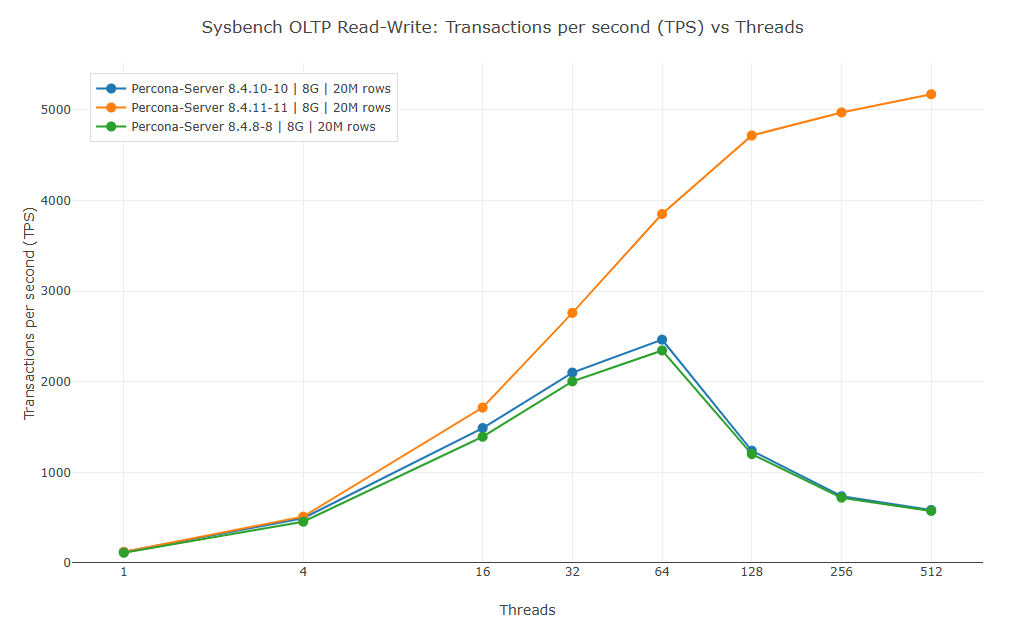
本文对比了Percona Server与MySQL的线程池性能。测试表明,MySQL 26.7.0与9.7.2性能差异极小。数据未完全缓存时,Percona线程池在高连接数下TPS更高;数据完全缓存时,MySQL线程池更优,TPS高22%,p95延迟低约25%。Percona对线程池参数更敏感,MySQL仅在1280以上连接数才显优势。
本文介绍 Clojure 的 Web 后端库 Ring。Ring 是对 Web 服务器的低层抽象,核心概念为 Handler、Middleware 和 Adapter,提供同步、异步和 WebSocket 三种 API。Handler 是接收请求并返回响应的函数,Middleware 用于装饰增强 Handler,Adapter 负责启动服务器。文章还介绍了路由库 Compojure 的用法,以及通过 Middleware 组合扩展功能。
Google Cloud 发布服务端 Swift SDK,支持百余项云服务。作者认为这是 Swift Server 多年发展的自然结果,而非新起点,大公司加入不等于长期承诺。本期还推荐了 some 关键字、迭代式数据加载、SwiftUI Modifier 顺序、AI 编程助手 token 优化、无障碍自动化测试等文章与工具。
该页面仅为Percona博客的MySQL文章列表,包含三篇文章标题及日期,无实质正文内容,无法进行内容摘要。
AWS details how the latest Model Context Protocol specification removes protocol-level sessions, sticky-session requirements, and session storage for remote MCP servers. The change enables...
本文介绍基于Percona Operator实现MySQL Group Replication跨集群的DC-DR方案,并探讨MySQL数据目录中GCache页面文件过多的问题。
MySQL 已全面开源支持 OpenID Connect 身份验证,用户可通过该协议实现单点登录和集中身份管理,从而提升数据库访问的安全性与便捷性。
完成下面两步后,将自动完成登录并继续当前操作。