Cloudflare为Gateway和DLP引入可编程能力,推出Forward动作和自定义函数,允许用户通过Workers在策略评估路径中运行自有代码,实现流量转换、动态响应、JWT头注入和DLP验证,无需额外基础设施,且无网络跳转延迟。
Heroku 推出前端 Web 云原生 Buildpack,通过将环境变量以 data-* 属性写入 HTML 文档,实现静态前端应用的运行时配置。该方法安全、标准、无需重新构建,兼容任何框架,避免构建时注入配置的安全风险,并解决前端环境变量在部署间变化的问题。
Heroku推出前端Web云原生构建包(CNB),支持静态网站部署,适用于HTML、CSS和JavaScript客户端应用。开发者可通过git和GitHub部署,使用project.toml配置,并借助Heroku Pipelines和Review Apps协作。该构建包已向所有客户开放,支持从社区构建包迁移。
作者应朋友需求,将《英雄无敌3》本地版改为纯Web在线版,经半月迭代修复问题并优化运维。Web版死亡阴影已上线,仅供付费群试玩,因担心云费用未免费开放。想玩者可自行下载开源VCMI引擎,随处可玩。
本文探讨AI对工程文化的影响:AI会加速工程文化薄弱项目的失败,团队虽能快速推进却容易失控。作者强调理解技术弱点、发挥人类专长至关重要。
谷歌将在Chromium浏览器中弃用XSLT支持,Chrome 158起停止,2027年8月企业策略失效。此举影响Windows Server 2016至2025的远程桌面Web访问,因其依赖XSLT转换XML。微软建议迁移至HTML5远程桌面Web客户端,或临时启用XSLT策略应对。
Shopify has updated its Checkout Blocks app, transitioning five high-traffic checkout UI extensions to remote-dom using Preact and Polaris web components. The rewrite, which involved moving to...
本文介绍 fetch 的两个阶段:首次 await 等待响应头,第二次等待响应体,response.body 是 ReadableStream。此外还提到 Firefox Nightly 支持链接参数模块,可为外部 SVG 传颜色变量;容器样式查询已进入 Baseline,可用于命名断点;text-box 简写和 checkVisibility() 方法也已广泛可用。
本文介绍 Clojure 的 Web 后端库 Ring。Ring 是对 Web 服务器的低层抽象,核心概念为 Handler、Middleware 和 Adapter,提供同步、异步和 WebSocket 三种 API。Handler 是接收请求并返回响应的函数,Middleware 用于装饰增强 Handler,Adapter 负责启动服务器。文章还介绍了路由库 Compojure 的用法,以及通过 Middleware 组合扩展功能。
Cloudflare 在 AI Gateway 推出 Web Search API,并与 Ceramic.ai、Exa、Linkup 合作,使 AI 代理能搜索实时网页而非猜测 URL。该 API 支持 REST 接口和 Workers 绑定,提供统一计费、日志与访问控制,并支持 BYOK。合作方承诺遵守爬虫规范、尊重 robots.txt 并标注来源。未来将内置为服务器工具。
该文本仅为 Tanzu Spring 的订阅推广,无实质文章内容,无法总结。
移动端SEO完整链路:Google以手机版内容进行抓取和索引,手机上不可见的内容不会被收录。建站推荐自适应设计,关键内容需置于初始HTML中。优化Core Web Vitals(LCP、INP、CLS),压缩图片、设置宽高、使用CDN,并注意字体、按钮大小和弹窗。最后通过Search Console和PageSpeed Insights验证效果。
《深入分析Java Web技术内幕》由许令波著,2015年出版。全书分三部分:前端知识涵盖Web请求过程、HTTP协议、DNS和CDN技术;Java技术涵盖I/O、中文编码、Javac编译原理、class文件结构、ClassLoader及JVM内存管理;服务端技术涵盖Servlet、Session与Cookie、Tomcat与Jetty、Spring、Ibatis和Velocity框架原理。
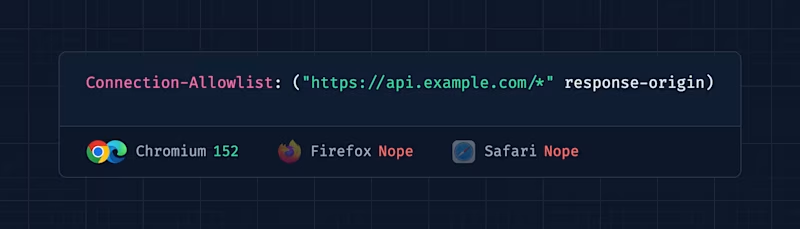
微软确认Edge 153版存在Web应用兼容性问题,会导致部分应用停止响应、窗口卡死、鼠标键盘无法操作,Salesforce多个应用已确认受影响。微软未说明影响范围和修复时间,建议受影响用户退回152版,待修复后再升级。
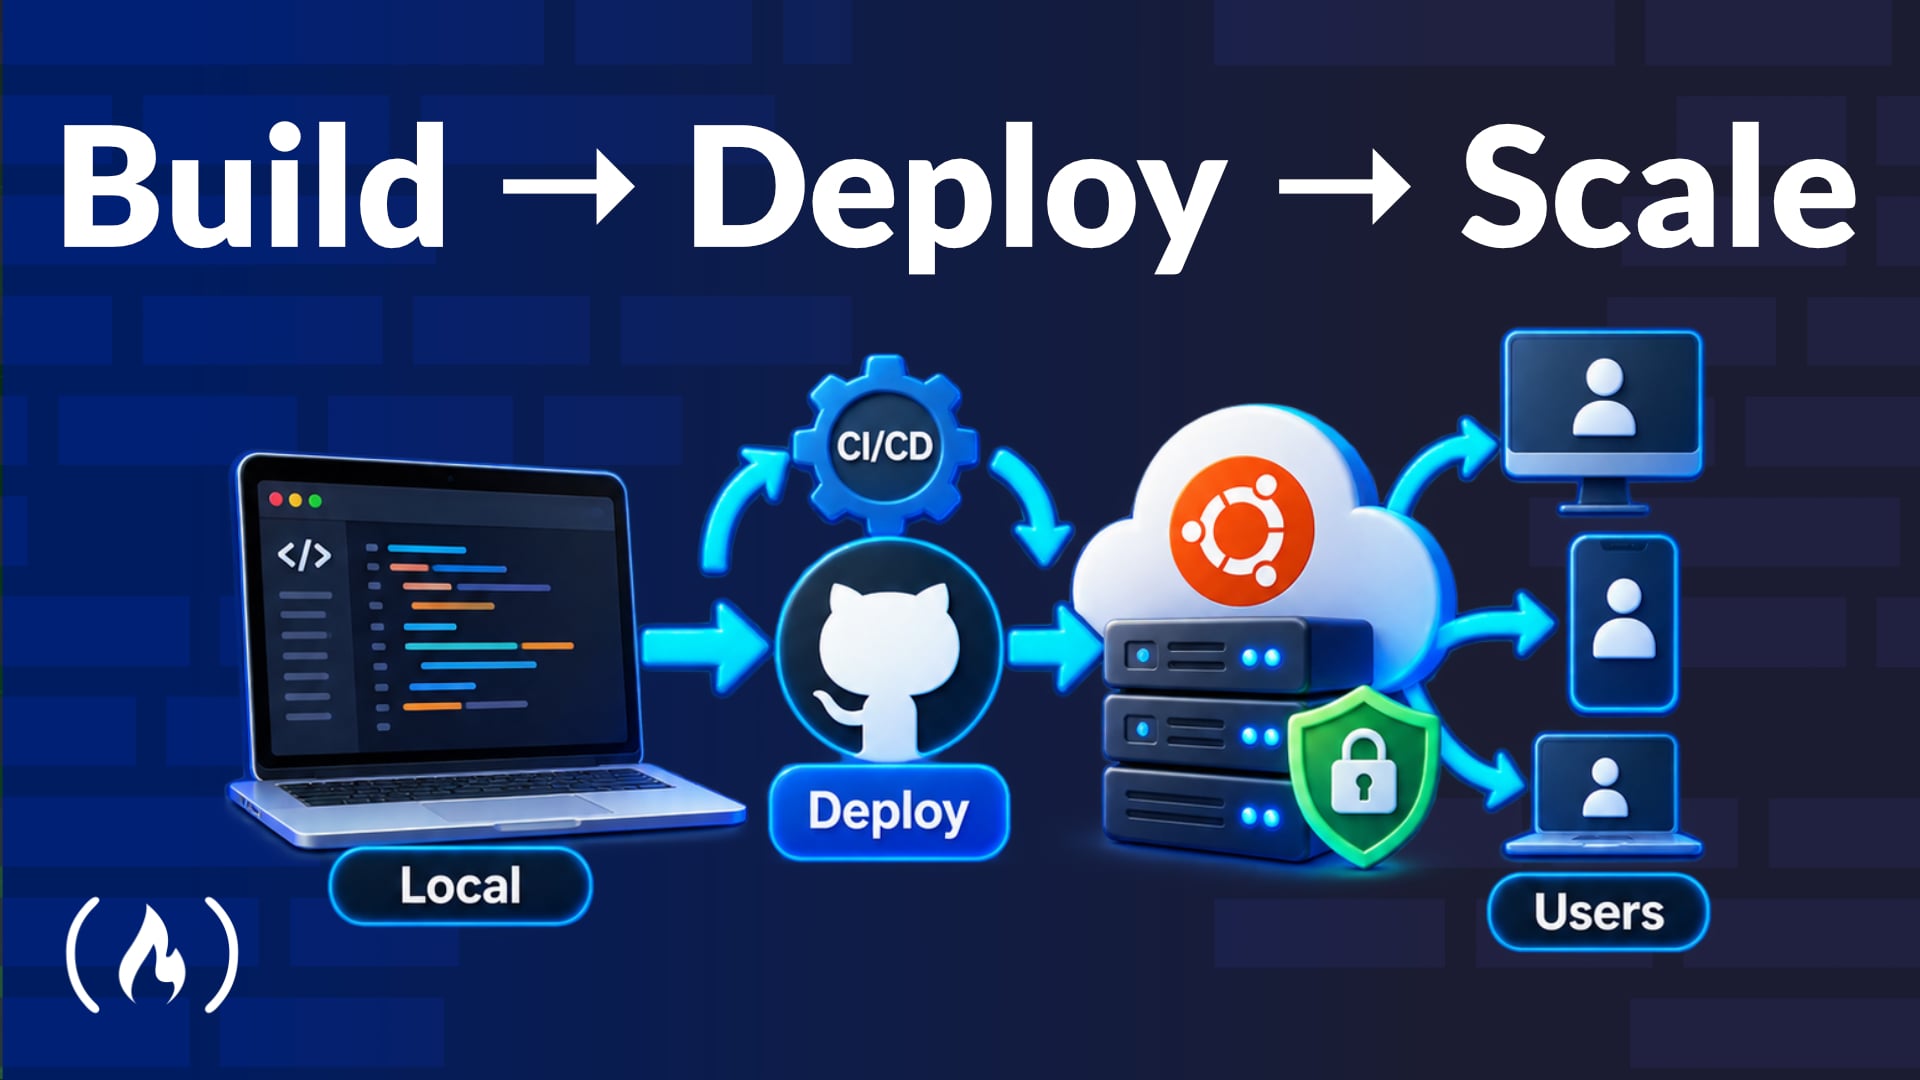
freeCodeCamp 发布 11 小时全栈部署课程,讲解手动配置 Ubuntu 服务器、SSH 密钥、UFW 防火墙与 Fail2Ban,安装 Python/Node 及 Gunicorn,自托管 Meilisearch,配置 Nginx、SSL 与 Cloudflare CDN,并通过 GitHub Actions 实现 CI/CD 与安全测试,最终自动化部署 Vue.js 与 FastAPI 应用。
Sun's Solaris influenced modern systems engineering, with key innovations like the Slab Allocator for efficient memory management, OpenZFS for advanced storage, and DTrace for observability. Its...
多标签页同时上传同一文件会导致进度混乱,localStorage轮询和Broadcast Channel等跨页通信方案存在竞态或冲突。Web Locks API通过navigator.locks.request()加锁,确保仅一个标签页上传,其他静默跳过,从而避免重复上传、提升体验并简化代码。
《Web Weekly》第199期涵盖多项前端动态:讨论深浅色模式切换争议,介绍CSS类前缀选择器与progress()函数,提醒设置密码修改的well-known URL,汇报Interop 2026进展及2027提案征集,并分享模块解析、HTML新元素、AI话题等资源,鼓励开发者参与社区贡献。
本文基于OWASP Top 10(2021版)介绍Web应用常见安全漏洞,包括访问控制失效、加密机制失效、注入、不安全设计、安全配置错误、过时组件、身份认证失效、数据完整性失效、日志监控失效及SSRF等。通过真实案例与代码示例,讲解漏洞原理、攻击方式及修复方法,并强调零信任、纵深防御、最小权限等安全原则,旨在帮助开发者建立完整防护意识。
本文基于OWASP Top 10(2021)介绍Web安全十大风险,包括访问控制失效、加密失效、注入、不安全设计、配置错误、过时组件、身份认证失效、完整性失效、日志监控失效和SSRF,并通过真实代码案例展示SQL注入、XSS、CSRF、文件上传等漏洞及修复方法,同时介绍WAF、SAST、DAST等防御工具与安全开发流程。
完成下面两步后,将自动完成登录并继续当前操作。