


安全提醒:Plex 遭黑客攻击,AOMEI 两款软件更新渠道被劫持
内容提要
近期发生两起软件安全事件:Plex服务器存在多个漏洞,已被用于真实攻击,攻击者无需登录即可远程控制服务器并安装挖矿和代理软件,影响1.43.3.10861以下版本,公网服务器风险尤高,应尽快升级并检查异常。另一起是AOMEI更新服务器遭短暂篡改的供应链攻击,部分用户可能在正常更新时下载恶意程序。两起事件均提醒:修复漏洞不等于清除已植入的恶意程序,需排查系统。
延伸解读
Plex 漏洞利用的隐蔽性:无需登录即可远程控制
Plex 此次被利用的漏洞链允许攻击者在无需登录的情况下远程执行代码,直接控制 Plex Media Server 进程。这意味着只要服务器暴露在公网且版本低于 1.43.3.10861,攻击者就可能绕过身份验证,植入挖矿程序或住宅代理软件。后者尤其值得警惕:受害者的网络连接可能被用来转发他人流量,不仅消耗带宽,还可能使受害者卷入网络滥用行为。
AOMEI 供应链攻击的短暂窗口:正常更新也可能中招
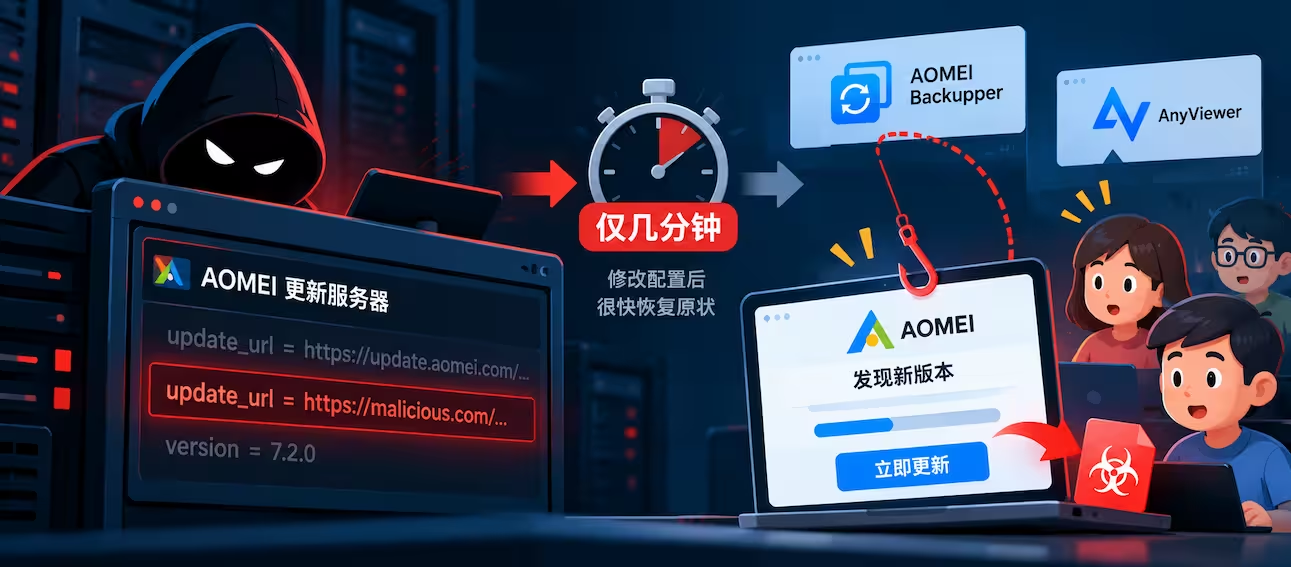
攻击者仅篡改 AOMEI 更新配置 5 至 10 分钟便恢复原状,利用的是用户对官方更新渠道的信任。在这段极短窗口内检查更新的用户,可能通过软件自身的通知和执行机制下载并运行恶意 ZIP 文件。这种手法不依赖钓鱼网站,而是寄生在正常更新流程中,因此更难察觉。报告指出攻击发生在 2026 年 4 月至 7 月,相关 Windows 用户应回溯排查。
修复不等于清除:升级后仍需排查持久化后门
两起事件共同揭示了一个关键误区:修复漏洞或恢复服务器正常,并不代表已植入的恶意程序被清除。Plex 官方明确建议,若发现入侵迹象,应从干净环境重新部署并更改密码、退出所有设备登录。AOMEI 事件中,攻击者利用 Radmin 等合法远程管理软件植入 CROSSROAD、SHINYROAD 组件以实现持久化控制,用户需检查任务计划程序中的异常任务及特定目录下的可疑文件,必要时重装系统。
公网暴露服务的额外风险与日常检查建议
对于将 NAS、家庭服务器长期开放到公网的用户,Plex 事件表明此类部署风险尤高。除了及时升级,文章建议不需要远程访问的用户关闭 Plex Remote Access,并检查路由器是否映射了 32400 端口。日常还应定期检查异常 CPU 占用、不认识的后台进程以及 Codecs 目录中的可疑 DLL 或 SO 文件。发现 Radmin 或 Nitro 相关目录本身不等于感染,需结合文件、任务、数字签名及安全告警综合判断。
Q&A
Plex 服务器最近出了什么安全问题?
Plex Media Server 存在多个安全漏洞,攻击者可串联利用 4 个漏洞,在无需登录的情况下远程执行代码,控制服务器进程,并安装加密货币挖矿程序和住宅代理软件。低于 1.43.3.10861 版本的服务器尤其危险,公网访问的服务器风险更高。
我的 Plex 服务器应该怎么检查是否被入侵?
首先在 Plex Web 的「设置 → 常规」中检查版本号,确保升级到 1.43.3.10861 或更高。如果服务器开放了公网访问,检查是否存在异常 CPU 占用、不认识的后台进程,以及 Codecs 目录中可疑的 DLL 或 SO 文件。若发现入侵迹象,应从干净环境重新部署,并更改 Plex 密码、退出所有设备登录。
AOMEI 的更新服务器被劫持是怎么回事?
这是一起供应链攻击:攻击者多次短暂修改 AOMEI 官方更新服务器配置(每次仅 5~10 分钟),让用户在正常更新流程中下载恶意 ZIP 文件,并利用软件原有的通知和执行机制运行恶意程序。攻击者还植入名为 CROSSROAD、SHINYROAD 的恶意组件,并利用 Radmin 等合法远程管理软件作为掩护实现持久化控制。
哪些 AOMEI 用户可能受到影响?
主要是 2026 年 4 月至 7 月期间使用相关 AOMEI 更新、通知组件的 Windows 用户。但并非所有安装过 AOMEI 软件的电脑都已感染,需结合文件、任务、数字签名及安全告警判断。
如果怀疑 AOMEI 软件被植入后门,应该检查哪些地方?
建议从官方渠道更新相关软件,并运行可信的安全软件进行完整扫描。检查 Windows 任务计划程序,关注异常的 RadminComponentRuntime、NitroRuntime 等任务;检查 %LOCALAPPDATA%\Radmin\、%LOCALAPPDATA%\Nitro Pro\ 等目录是否存在报告列出的可疑文件。若发现感染迹象,应按已遭入侵的设备处理,清理持久化后门,必要时重装系统并更换可能泄露的凭据。
为什么修复漏洞或服务器恢复正常后,设备仍然可能不安全?
因为修复漏洞或服务器恢复只能阻止新的入侵,并不能清除之前已经植入的恶意程序。例如 Plex 服务器即使升级,若已被入侵,攻击者安装的挖矿程序或代理软件可能仍在运行;AOMEI 官方服务器虽已恢复,但之前中招的电脑可能仍留有后门。因此需要额外排查系统。
