


群晖发布公告:确认勒索病毒攻击利用了2024年12月已修复漏洞,请立即升级 DSM 到最新版
内容提要
群晖公告确认,近期勒索病毒攻击利用了2024年12月已修复的漏洞Synology-SA-24:20,针对仍运行旧版DSM的设备,可能导致数据被加密勒索。官方建议立即升级DSM至最新版并同步更新套件,用户可在控制面板检查更新,或前往官网下载中心按NAS型号确认升级。
延伸解读
漏洞已修复,但旧版DSM仍是风险敞口
群晖公告确认,本次勒索病毒攻击利用的是2024年12月已修复的漏洞Synology-SA-24:20。这意味着攻击并非针对未知漏洞,而是针对未升级的旧版DSM设备。该漏洞严重程度为危急,允许远程攻击者执行任意代码、读取特定文件,以及相邻中间人攻击者写入特定文件。因此,只要设备仍运行旧版DSM,就可能暴露在风险中。
升级DSM之外,套件更新同样关键
群晖在公告中特别提醒,除了更新DSM系统,还需要将套件更新到最新版本。这表明攻击面可能不仅限于系统本身,套件中的安全问题也可能被利用。用户完成DSM升级后,应检查套件中心是否有待更新项,避免因遗漏套件更新而留下安全隐患。
不同硬件版本分支不同,需对照Update号
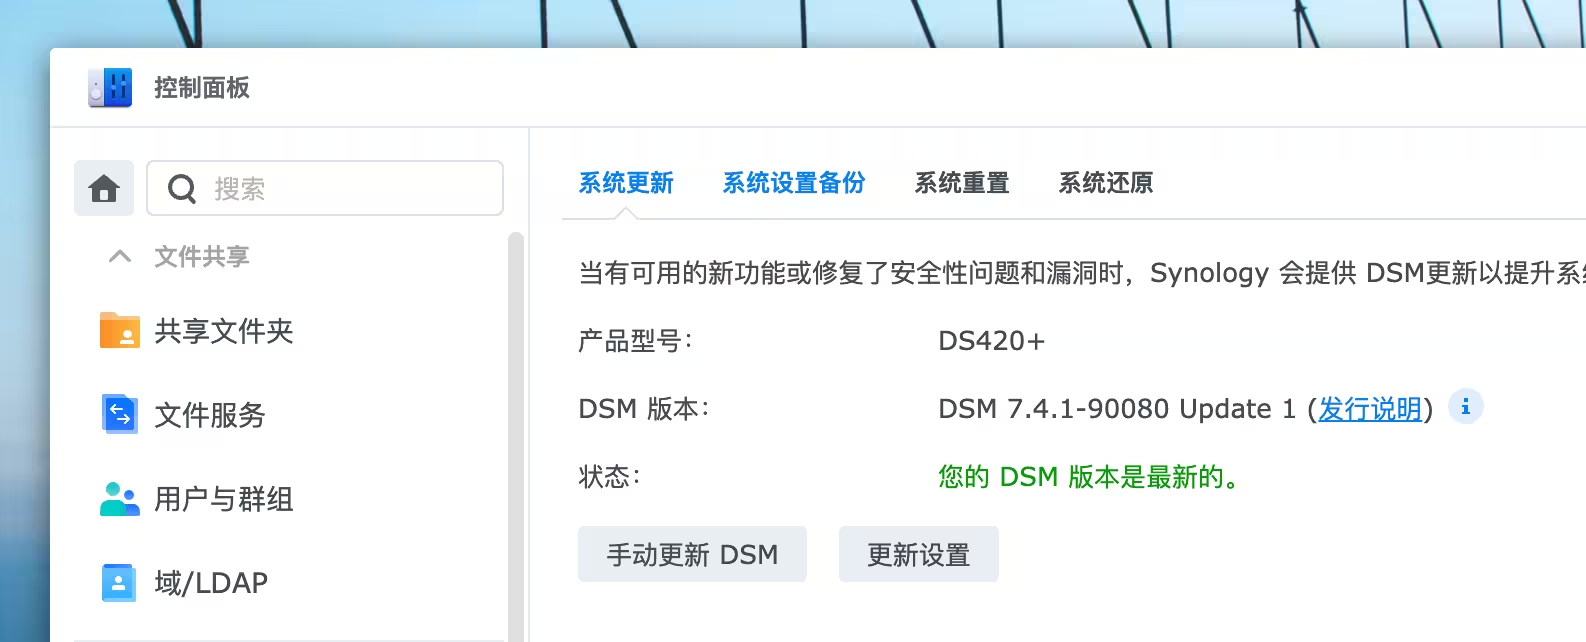
公告列出了截至2026年10月30日各DSM分支的最新版本,并指出不同硬件可能停留在不同的大版本号,但会持续更新后续的Update。用户不应仅看大版本号是否最新,而应核对当前分支的Update号是否达到公告所列版本。例如DSM 7.2.2分支最新为7.2.2-72806 Update 10,DSM 7.1分支为7.1.1-42962 Update 9。
检查更新与官网下载双路径确认
用户可通过控制面板的更新界面检查新版本,若不确定,可前往群晖官网下载中心,选择NAS型号后对照系统版本确认升级。公告提供了下载链接。对于仍运行旧版DSM的设备,建议尽快完成升级,并同步更新套件,以降低被勒索病毒攻击的风险。
Q&A
群晖NAS最近出现的勒索病毒攻击是利用了什么漏洞?
攻击利用了2024年12月已修复的漏洞Synology-SA-24:20,该漏洞严重程度为危急,允许远程攻击者执行任意代码、读取特定文件,以及相邻中间人攻击者写入特定文件。
我的群晖NAS应该怎么升级DSM来防范勒索病毒?
进入群晖后台,打开控制面板进入更新界面,等待并安装新版本;也可前往群晖官网下载中心,选择NAS型号对照系统版本下载更新。同时需将套件更新到最新版本。
Synology-SA-24:20漏洞的严重程度和修复状态如何?
该漏洞严重程度为危急,状态为已解决,报告发布于2024年11月5日,最后更新于2025年3月28日,解决方案是更新DSM系统。
群晖DSM各个版本分支目前最新的版本号是多少?
截至2026年10月30日,各分支最新版本:DSM 7.4为7.4.1-90080 Update 1;7.3为7.3.2-86009 Update 5;7.2.2为7.2.2-72806 Update 10;7.2.1为7.2.1-69057 Update 13;7.2为7.2-64570 Update 4;7.1为7.1.1-42962 Update 9;6.2为6.2.4-25556 Update 8。
为什么我的群晖NAS收不到大版本更新,还需要升级吗?
不同硬件可能停留在不同的大版本分支,不再更新系统大版本号,但会持续更新后续的Update版本,因此仍需安装最新的Update以确保安全。
除了升级DSM,还需要做什么来防止勒索病毒?
除了更新DSM系统外,还需要将套件更新到最新版本,以全面防范勒索病毒攻击。
