


针对代码漏洞的 AWS Continuum 现已正式推出
内容提要
AWS推出安全服务Continuum,可发现并验证代码漏洞,并以补丁或拉取请求形式提供修复。该服务结合代码库与AWS环境构建上下文图,评估漏洞可利用性及业务影响,在沙盒中验证并生成攻击路径,修复需人工批准后合并。目前已在美国东部和西部区域推出。
延伸解读
从“发现”到“验证”:减少无效告警的关键
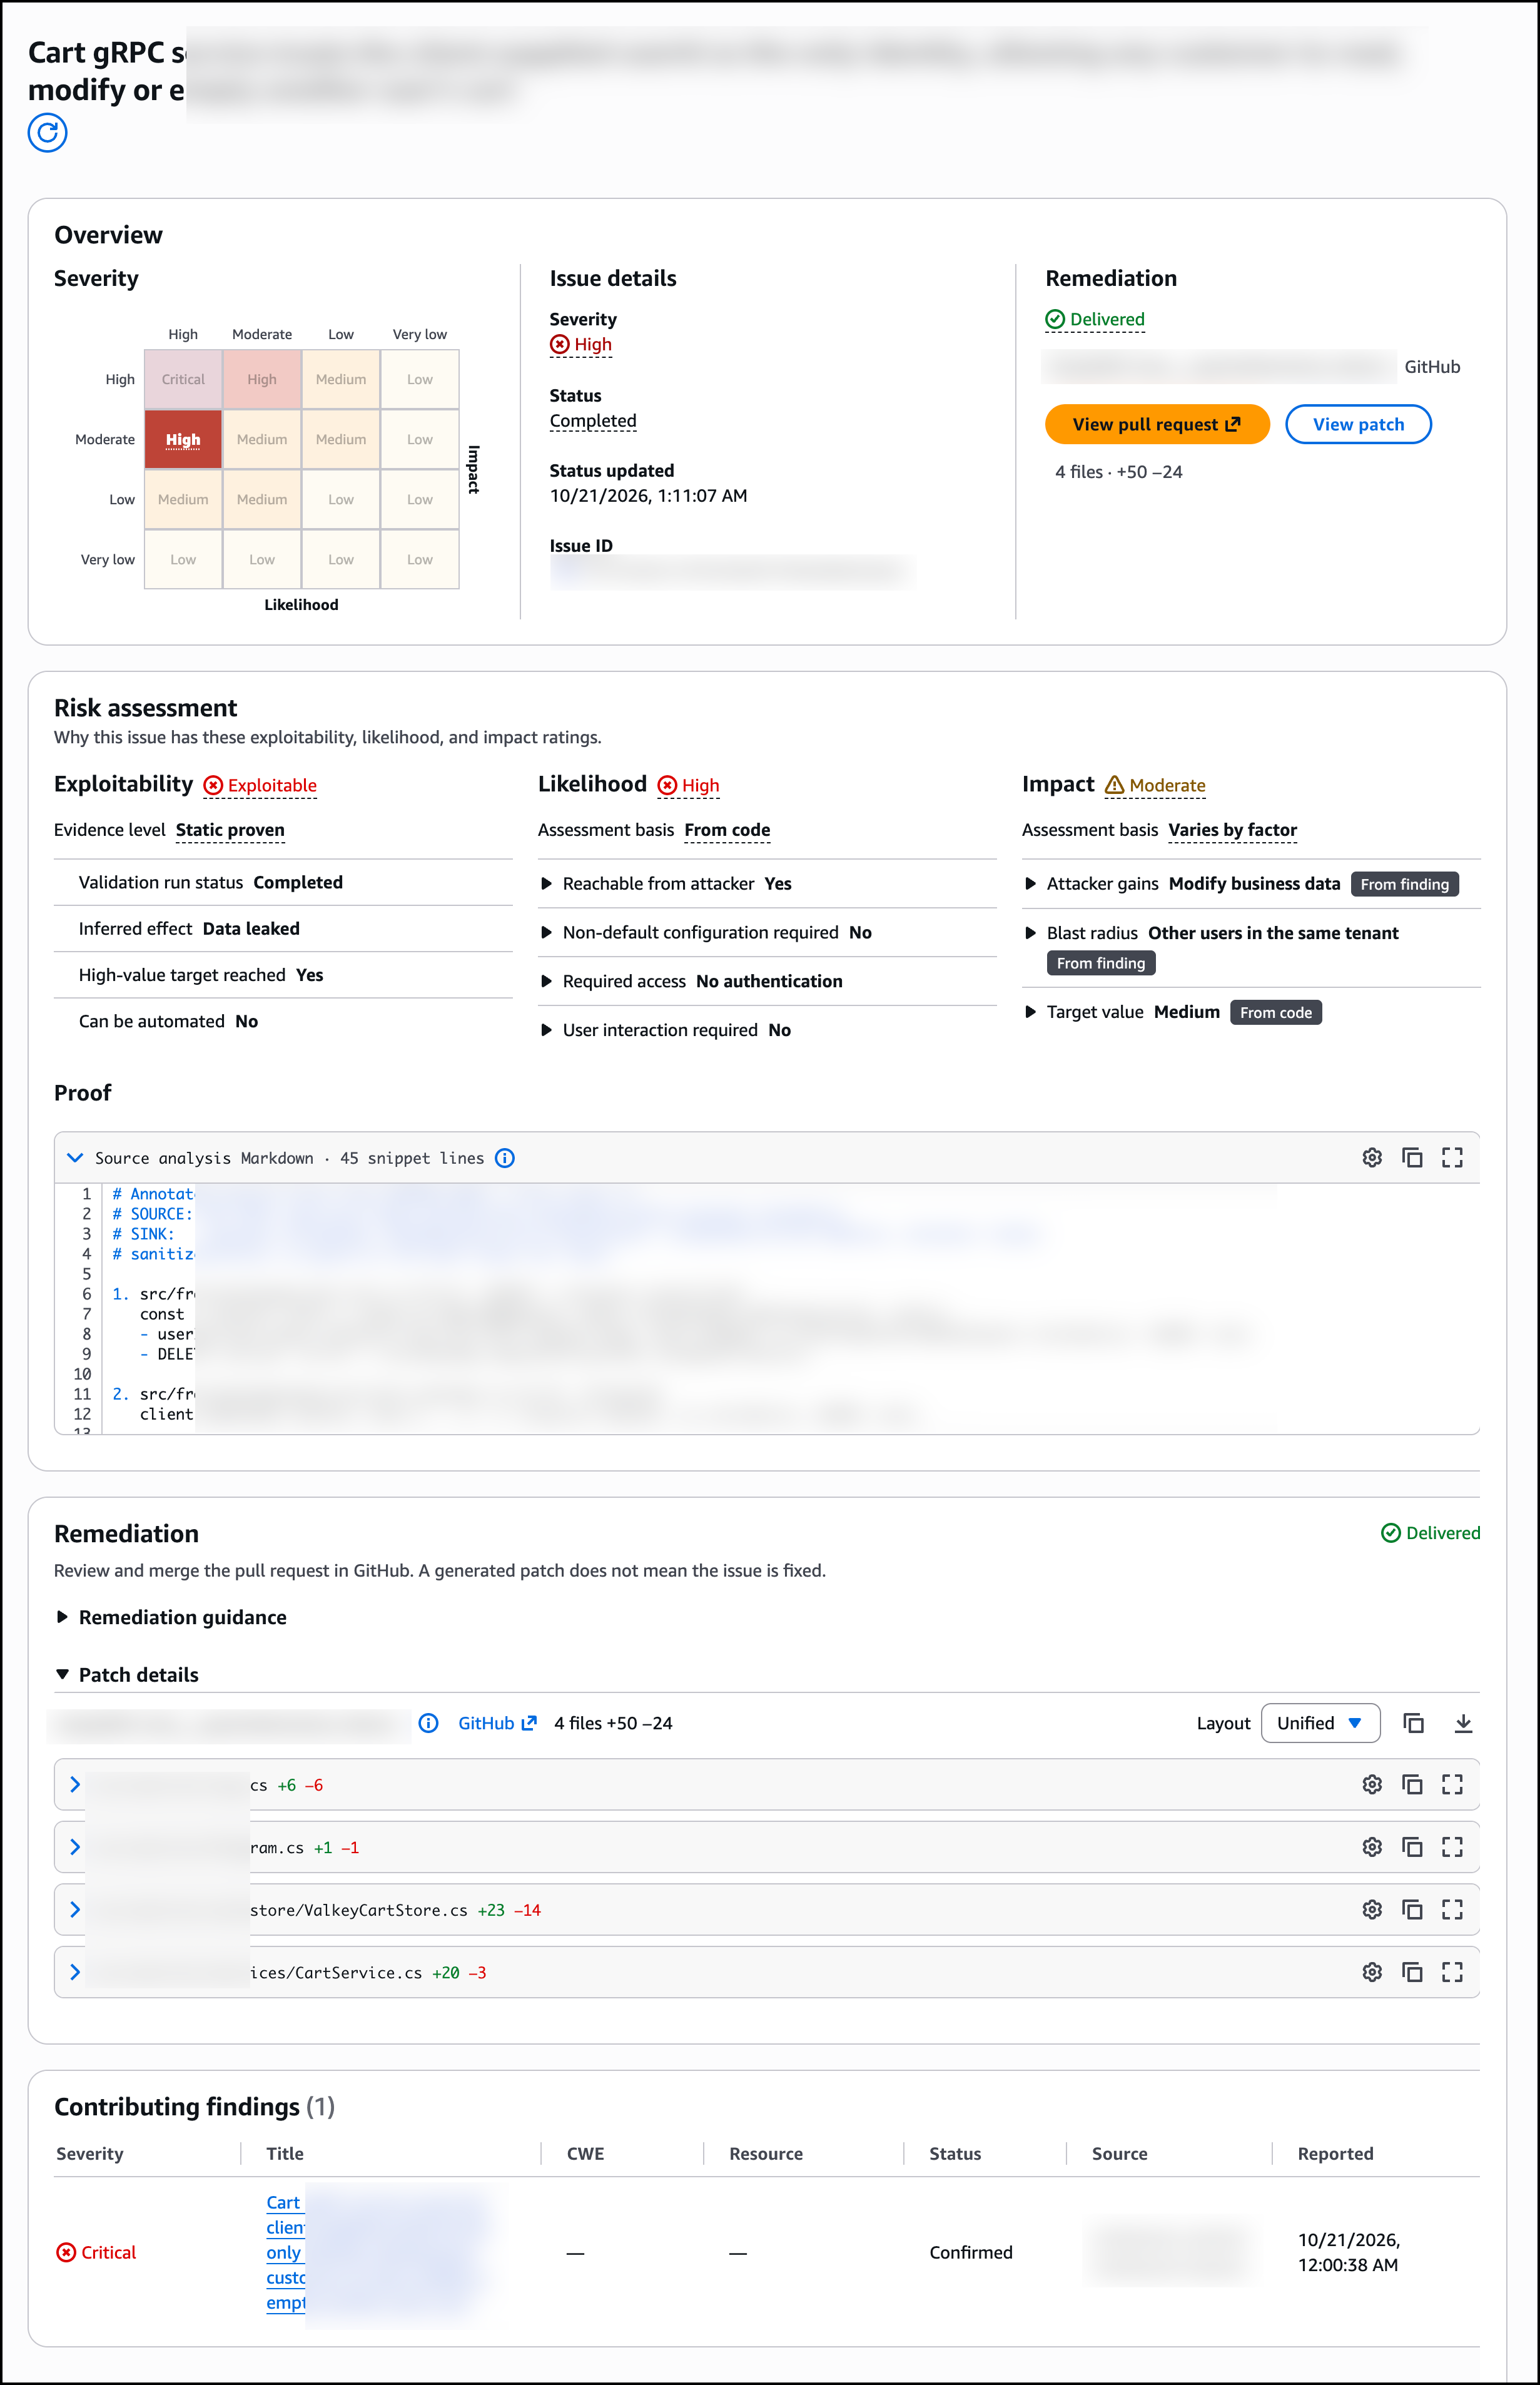
文章指出,大型应用资产每天可能产生成千上万个扫描器调查发现,其中许多无需处理,因为漏洞可能无法触达、无法利用或已被运行时控制缓解。Continuum 的核心价值在于结合代码库与 AWS 环境构建上下文图,判断漏洞是否可通过网络触达、攻击者能获得什么,并在隔离沙盒中运行漏洞利用来验证。这有助于团队从海量原始告警中筛选出真正可被利用的问题,而不是仅依赖通用严重性分数。
业务影响排序:让修复优先级更贴近实际风险
Continuum 利用上下文图识别客户数据存储、支付管线和身份验证服务等业务关键系统,并根据攻击路径与这些系统的距离对问题进行排名。文章举例说明,一个仅用于开发的实用程序即使严重性分数为临界,其实际风险也可能低于距离支付数据库仅一步的中等分数服务。这种排序方式帮助团队优先处理可能触达高价值资源的漏洞,而非被分数误导。
人工批准仍是修复交付的默认门槛
对于每个已确认的问题,Continuum 会生成代码补丁、依赖项升级或配置更改,并以拉取请求形式在连接的存储库中打开。文章强调,每项修复都需要人工批准,团队审查并合并拉取请求后才会生效,控制台也明确指出生成的补丁并不意味着问题已修复。未来计划允许在信任门通过后自动应用特定修复,但当前模式仍将最终决策权保留给团队,适合希望引入自动化辅助但不愿放弃人工审核的组织。
区域与前置条件:部署前需确认的要点
AWS Continuum 目前在美国东部(弗吉尼亚州北部)和美国西部(俄勒冈州)区域推出。使用 Amazon S3 作为代码源时,存储桶需与开启 Continuum 的账户和区域相同,并通过 IAM 角色授予访问权限。若要添加 AWS 基础设施上下文,需在运行代码的账户和区域设置收集器并授权环境使用。文章未提及其他区域或定价细节,读者应参考官方用户指南和定价页面获取完整要求。
Q&A
AWS Continuum 是什么?它主要解决什么问题?
AWS Continuum 是一项安全服务,可发现和验证代码漏洞,并以补丁或拉取请求形式提供修复。它主要解决传统扫描器产生大量误报、难以评估漏洞实际可利用性和业务影响的问题,帮助团队优先处理真正可被利用的漏洞。
Continuum 如何判断一个漏洞是否真的可以被利用?
Continuum 结合代码库和 AWS 环境构建上下文图,收集资源详情(如 AWS Config 资源和网络配置),判断漏洞是否可通过网络触达。它还会在隔离沙盒中运行漏洞利用,生成概念验证代码和攻击路径,并评估现有防御措施能否阻止攻击。
Continuum 如何对漏洞进行优先级排序?
Continuum 根据攻击路径与业务关键系统的距离对漏洞进行排名。它识别客户数据存储、支付管线和身份验证服务等高价值系统,并评估每个漏洞对业务的影响,从而给出优先级。
Continuum 提供的修复需要人工批准吗?
是的,每项修复都需要人工批准。Continuum 会生成修复程序(代码补丁、依赖项升级或配置更改),并以拉取请求形式在连接的存储库中打开,由团队审查并合并。未来将支持在信任门通过后自动应用特定修复。
使用 Continuum 需要做哪些设置?
需要连接代码源(GitHub 集成或 Amazon S3 存储桶),并创建按计划扫描的环境。若使用 S3,存储桶需与 Continuum 在同一账户和区域,并通过 IAM 角色授权访问。还可选择在运行代码的账户和区域设置 AWS Continuum 收集器,以添加上下文。
Continuum 目前支持哪些 AWS 区域?
AWS Continuum 目前在美国东部(弗吉尼亚州北部)和美国西部(俄勒冈州)区域推出。
