AWS has made Continuum for code vulnerabilities generally available in two regions. The service proves exploitability by running real exploits in a sandbox, then opens fixes as pull requests....
Dropbox is entering the AI infrastructure space in a big way, announcing plans on Thursday to acquire Tigris, a startup The post Dropbox ditched AWS S3 for its own in-house system. Now it’s buying...
Daybreak Red brings GPT-5.6 Cyber to approved customers in AWS GovCloud (US-East) through Amazon Bedrock for authorized cybersecurity work.
本文介绍如何利用 AWS Systems Manager 自动化文档与 EventBridge,根据 EC2 标签自动管理 AWS DRS 复制代理的完整生命周期:当标签 DR=yes 时,每 30 分钟安装并修复代理、保持其注册状态;复制停滞时先重启服务,失败则原地重装,若仍非代理问题则转 SNS 告警;当 DR=no 或删除标签时,先执行安全检查,再停止复制、删除源服务器并卸载代理,同时记录计费是否真正停止。该方案无需 Lambda,包含三层 RPO 保护及审计监控。
Amazon CEO Andy Jassy says AWS’s large committed cloud capacity is largely sold out through 2027, with part of 2028 already allocated, while the company continues to reserve headroom for On...
AWS has recently released File Mover Express, an open-source application under the Apache 2.0 license for transferring large files between local systems and Amazon S3. Available for macOS,...
OpenSearch由AWS于2021年发起,2024年移交Linux基金会后逐步走向厂商中立。AWS贡献占比从91%降至72%,核心维护者中AWS工程师占比从95%降至71%,自管理部署增长快于AWS托管服务。但24%的非采用者仍担忧其与AWS的关联。基金会执行董事Lewis强调项目法律独立,并表示OpenSearch 3.9正面向AI检索与RAG场景,目标是成为不被单一厂商主导的稳定平台。
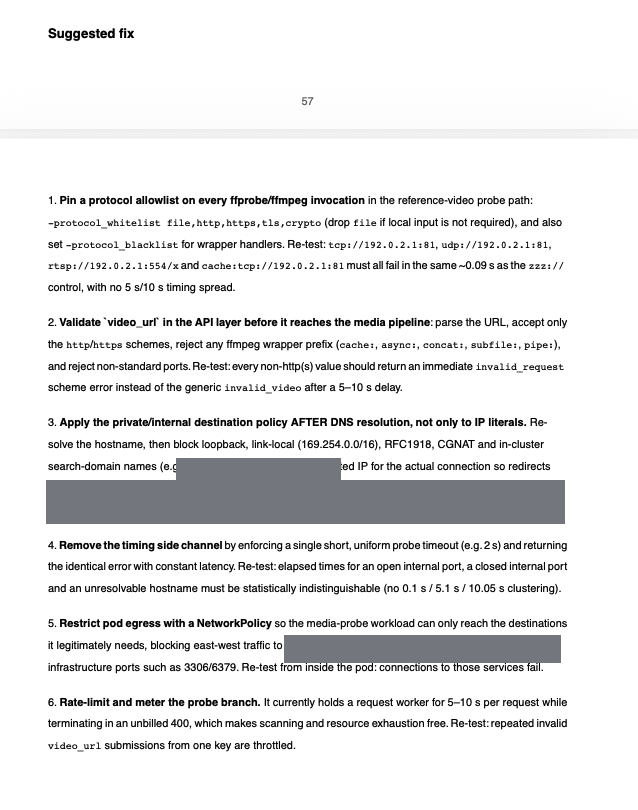
Coreapi缺乏专职安全人员,原有AI代码自查未能发现SSRF等漏洞。通过采用AWS Continuum的代码审查与按需渗透测试,检查源码、公开API和控制台入口,获得验证证据与修复建议,快速发现遗漏问题并明确排查重点。Coreapi计划扩大登录后功能测试,并将渗透测试接入CI/CD,实现持续安全验证。
AWS团队开发了开源Rust分布式框架Hydro,并推出智能体运行时Infinity。团队指出,智能体编写代码和测试的速度已超出人工审查能力,且行为不可预测。为此,他们在智能体“信任区”之外设置共享正确性检查,如Rust借用检查器和Hydro的编译期错误检测,并探索幂等性等通用防护规则。Hydro目前仍属早期版本,适合高吞吐、低延迟的团队。
宝马集团将车辆连接平台Orbit从x86迁移至AWS Graviton,采用Karpenter动态节点池、多架构镜像和双构建流水线,并通过污点机制让应用自愿迁移。迁移后年省约60万美元,性价比提升40%,NGINX入口CPU降约57%,超65%生产负载运行于Graviton,每日13万次构建部署未中断。
AWS的James Ward认为,MCP服务器不应只充当数据接口,而应像对话中的第三方,在返回数据时附带下一步指引。他强调可观测性:MCP默认没有追踪ID,AWS通过会话ID和目标参数串联调用,以复现并评估智能体路径,从而优化工具。AWS已开放其MCP服务器并加入Lambda诊断,同时保留CLI等替代方案。
受监管行业选择平台需兼顾合规与服务连续性,中型企业虽缺专职团队仍须承担HIPAA、PCI DSS等义务。平台应支持现有Java、.NET、PHP、Python应用而无需先容器化,并提供可审计的托管运维。应用增多后最大风险是配置漂移,AWS Elastic Beanstalk在客户账户内可见可控地运行,其Cluster Mode以统一运维基线减少重复控制,便于审计。
Smarsh为审查其首个智能体工作负载,将AWS Well-Architected框架的Agentic AI Lens(含150项最佳实践)封装为Claude自定义技能,从GitHub仓库只读提取证据,数小时内生成带证据引用的审查工作簿。在两个测试仓库上验证,16项预期全部通过。审查发现网关鉴权被禁用、缺乏提示注入筛查等高风险缺口,并据此与AWS专家展开针对性深入讨论。
AWS将于2026年9月推出Direct Connect固定费率定价,仅适用于10Gbps和100Gbps专用连接,按带宽与层级收取固定小时费,涵盖所选层级内的出向流量,冗余第二端口免费。层级共五级,高层级包含低层级。以法兰克福Tier 1两条100Gbps线路测算,月流量约5.86PB(平均带宽约17.83Gbps)为盈亏平衡点,高于此值固定费率更省。用户可在控制台创建或切换计费模式。
AWS IoT Core 新增 InfluxDB 规则操作,可将设备 JSON 遥测数据直接转换为 line protocol 写入 InfluxDB,无需 Lambda。文章演示用 AWS CLI 和 curl 配置实例、token、IAM 角色、destination 与规则,并介绍用 @{…} 模板按数组元素写入不同 measurement、批处理配置及成本对比。采用 Basic Ingest 可显著降低消息与写入成本。
AWS DevOps Agent 查询 S3 日志时,因 guardrail 的 session policy 缺少 S3 写权限,Athena 将查询结果写入 S3 总是失败,即使为 role 添加 s3:PutObject 也无效。解决办法是新建启用 managed query results 的 Athena workgroup,由 Athena 托管查询结果;role 只需补充 Athena 查询权限和日志桶读权限,并事先建好表,同时在 agent instructions 中指定该 workgroup 且不传结果位置。该方案的限制是查询结果仅保留 24 小时,且不支持结果复用。
AWS CodeWhisperer功能已并入Amazon Q Developer。MongoDB与AWS数据科学团队合作微调模型,以提供更佳的MongoDB代码建议。文章介绍在VS Code中通过AWS Toolkit安装CodeWhisperer、用Builder ID授权,以及接受、切换和手动请求建议的方法,并建议用描述性注释、import语句和清晰命名提升推荐质量。
Manta Marine Technologies 在 AWS 上构建云原生数据基础设施,为每艘船单独训练机器学习模型,并结合天气预报优化航程。系统利用 Apache Airflow、Amazon EC2、ECS、Lambda 等处理海量船舶数据,并随新航次数据持续重训模型。相比按船型平均建模,该方案更贴合单船实际性能,预计每船节省约 2–4% 燃油。
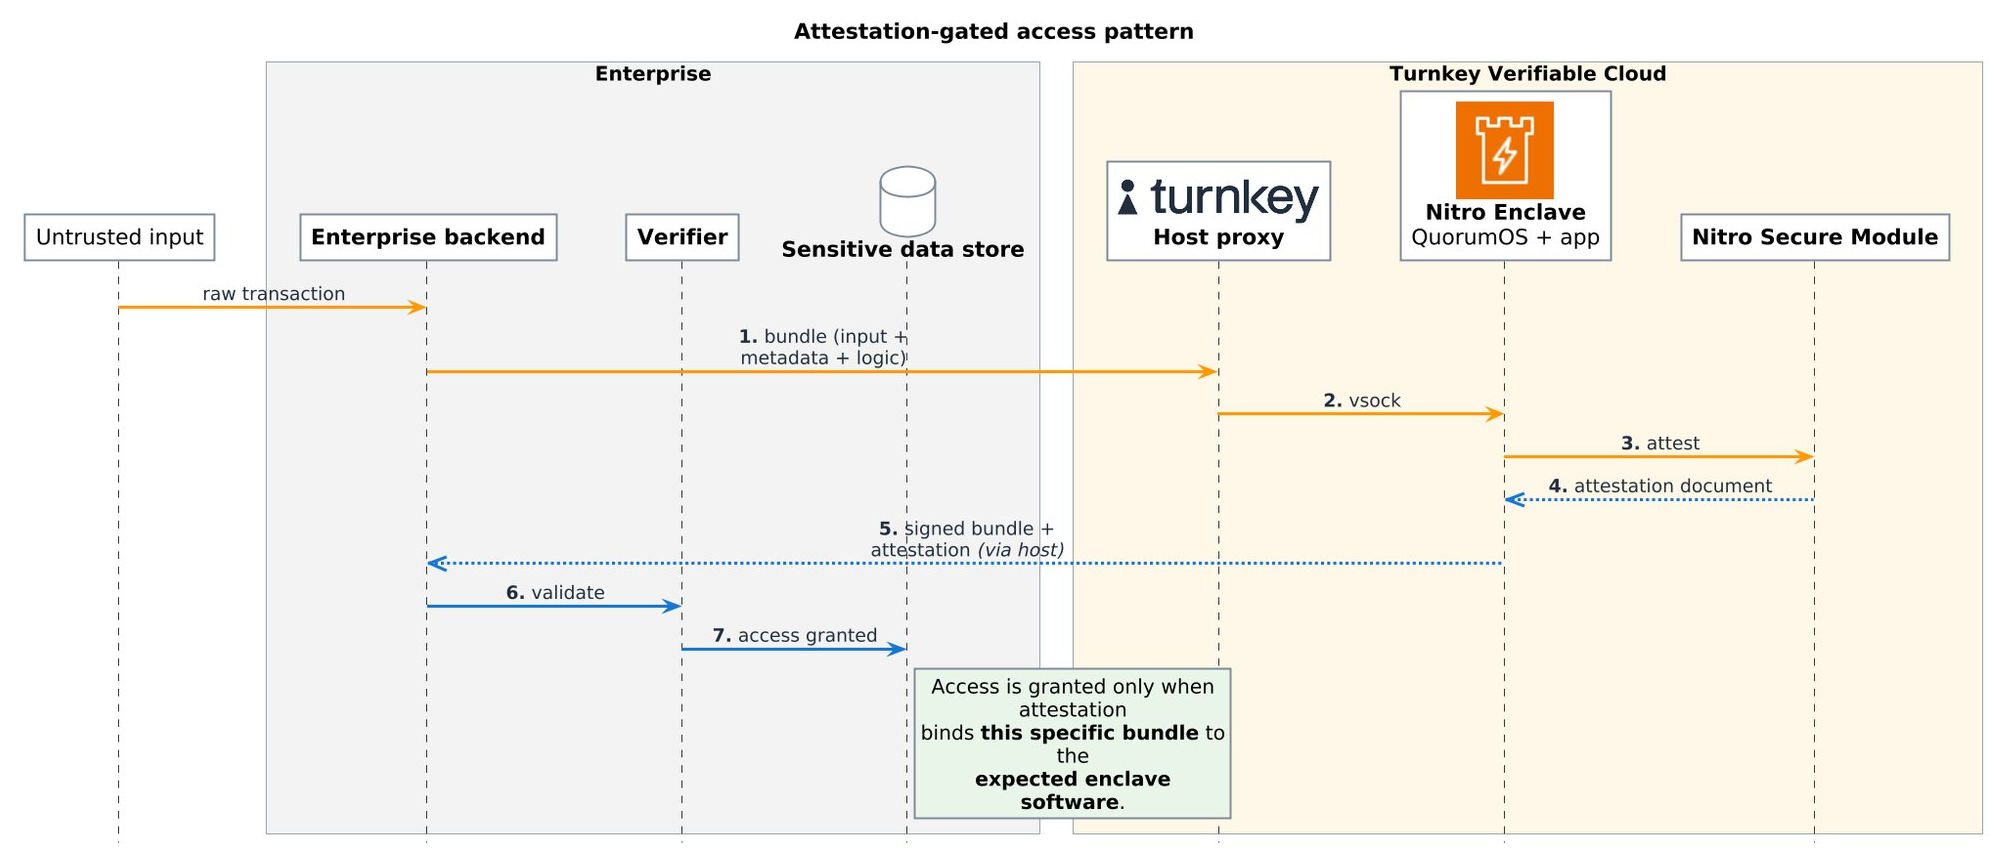
Anchorage Digital与Turnkey合作,基于AWS Nitro Enclaves构建可验证基础设施,推出开源跨链交易解析器VisualSign。该工具将复杂交易转换为可读JSON,并通过硬件隔离与加密证明确保解析代码未被篡改,以防盲签和钓鱼攻击。其架构采用可复现构建与证明门控访问,可推广至金融合规、医疗等高信任场景。
本文介绍 EKS Fargate 实现无服务器 Kubernetes 的方式:通过准入 Webhook 将符合 Fargate 配置的 Pod 路由至专用调度器,按需创建独立计算环境,而非从节点池中选择。运行时提供 Kubelet 等节点组件,并利用网络命名空间隔离平台、节点与工作负载流量,每个 Pod 获得独立 ENI。EKS 还通过 PodAdmitHandler 限制单 Pod 单环境,并定期以 Eviction API 优雅替换 Pod 以完成打补丁。
完成下面两步后,将自动完成登录并继续当前操作。