


从代码自查到渗透验证:Coreapi 的 AWS Continuum 实践
内容提要
Coreapi缺乏专职安全人员,原有AI代码自查未能发现SSRF等漏洞。通过采用AWS Continuum的代码审查与按需渗透测试,检查源码、公开API和控制台入口,获得验证证据与修复建议,快速发现遗漏问题并明确排查重点。Coreapi计划扩大登录后功能测试,并将渗透测试接入CI/CD,实现持续安全验证。
延伸解读
无专职安全团队也能做渗透验证
Coreapi 没有专职安全人员,日常依赖 AI 编码工具自查,但多轮检查后仍有 SSRF 等漏洞未被发现。AWS Continuum 让开发与运维人员自行配置测试目标、发起代码审查和按需渗透测试,再由服务自动执行。对同类小团队而言,关键不在于替代安全专家,而是把“发现问题”的门槛降到现有人员可操作,并借助报告中的验证证据判断风险是否真实可利用。
代码审查与渗透测试互补,而非重复
文章显示,Coreapi 先用代码安全审查分析上传至 S3 的源代码,再对公开 API 和控制台入口做渗透测试。前者定位实现中的风险线索,后者验证问题在运行环境中能否被触发。SSRF 案例中,报告记录了 DNS 与 HTTP 回连等验证过程,说明仅靠代码扫描难以确认可利用性。团队若只做其中一项,可能遗漏从代码到实际攻击路径之间的关键环节。
报告质量决定后续修复能否落地
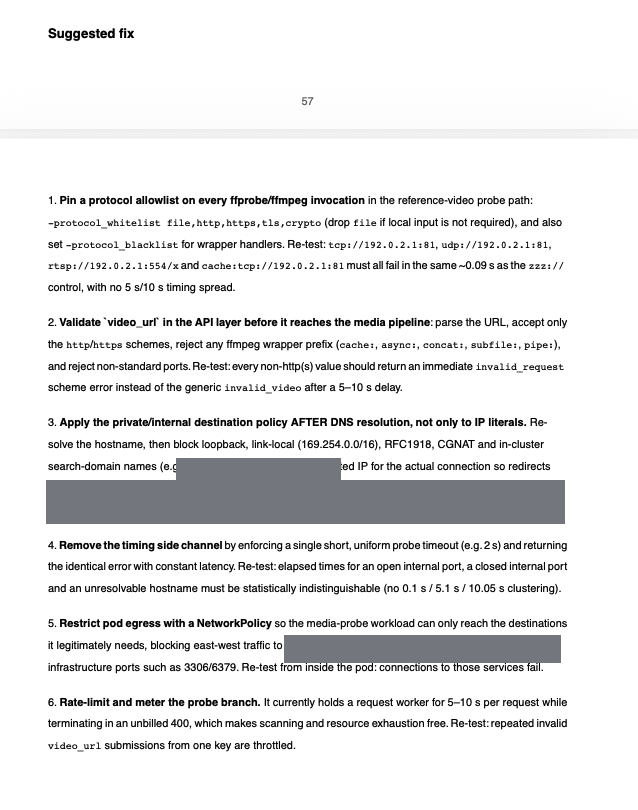
Coreapi 反馈,报告中的问题描述与验证信息便于阅读,排查定位比此前使用 AI 扫描工具更顺畅。针对 SSRF,报告给出了校验 URL、限制协议、DNS 解析后检查目标地址、限制出站访问以及统一超时和错误响应等具体建议,并附复测要点。这说明安全工具的价值不只在发现数量,更在于输出能否让开发和运维围绕同一份证据分工处理。
从按需测试走向 CI/CD 持续验证
Coreapi 计划扩大登录后功能测试,并将按需渗透测试接入 CI/CD,利用持续渗透测试集成在部署流程中查看严重程度、受影响端点和修复指导,修复后自动复测。这一路径表明,按需安全验证适合作为起点,但要让检查跟上迭代节奏,仍需与流水线结合。文章也提示,测试身份和访问权限需提前配置,覆盖范围应随团队经验逐步扩大。
Q&A
Coreapi 为什么选择 AWS Continuum 来做安全测试?
Coreapi 没有专职安全人员,原有 AI 代码自查未能发现 SSRF 等漏洞,且未委托外部渗透测试。AWS Continuum 的代码安全审查和按需渗透测试能自动化检查代码与运行中的应用,输出验证证据和修复建议,符合团队现有人员发起、结果易理解的要求。
AWS Continuum 的代码安全审查功能是怎么用的?
Coreapi 将源代码上传至 Amazon S3,通过 AWS Continuum 的代码安全审查功能进行检查。团队可在任务列表查看审查完成状态和按严重程度划分的发现,并进入具体任务了解问题详情。
Coreapi 用渗透测试测了哪些目标?怎么配置的?
Coreapi 将公开 API 和控制台入口作为渗透测试目标。团队完成目标配置,加入用于识别测试流量的自定义标识后启动任务,多个子任务并行执行。运行摘要显示任务状态、测试范围、持续时间和任务工时。
AWS Continuum 在 Coreapi 的媒体处理功能中发现了什么漏洞?报告提供了哪些修复建议?
发现了一项 SSRF 问题:用户提交的视频 URL 被传入媒体处理组件,协议限制和目标地址检查不充分,使请求方能够影响服务端连接的目标。报告记录了 DNS 与 HTTP 回连验证。修复建议包括:在请求进入媒体处理流程前校验 URL、限制允许的协议、在 DNS 解析后检查目标地址、通过网络策略限制出站访问,以及统一超时和错误响应、增加请求限流,并附有复测要点。
AWS Continuum 给 Coreapi 带来了哪些实际价值?
现有团队能按需开展应用安全验证;更快发现此前多轮 AI 工具检查遗漏的漏洞,并明确排查重点;报告中的问题描述、验证信息和修复建议便于开发与运维人员理解与协作,支持后续修复工作。
Coreapi 接下来计划如何持续使用 AWS Continuum?
Coreapi 计划扩大对登录后业务功能的验证覆盖,并将按需渗透测试融入 CI/CD 流程。借助 AWS Continuum 的持续渗透测试 CI/CD 集成能力(公开预览),在部署流程中开展安全验证,开发人员可在流水线输出中查看问题严重程度、受影响端点和修复指导,修复后自动重新测试验证效果。
