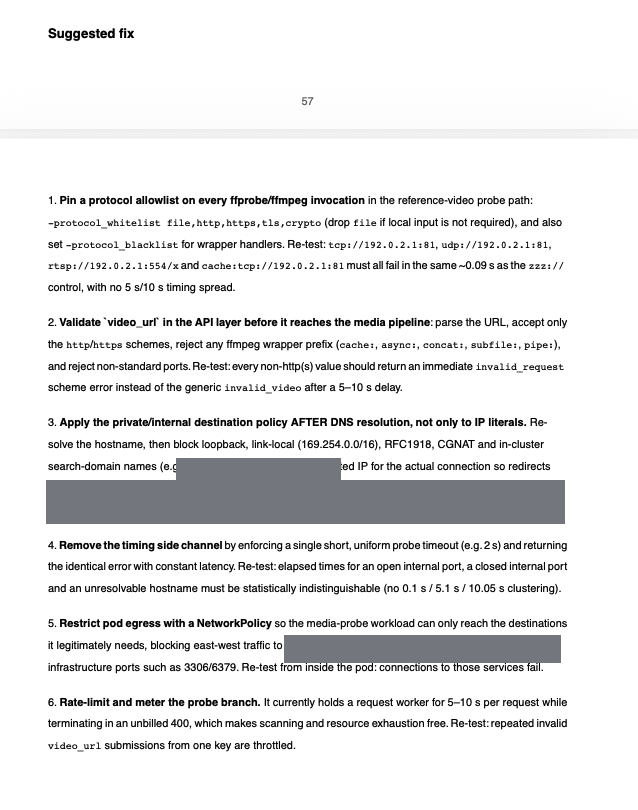
Coreapi缺乏专职安全人员,原有AI代码自查未能发现SSRF等漏洞。通过采用AWS Continuum的代码审查与按需渗透测试,检查源码、公开API和控制台入口,获得验证证据与修复建议,快速发现遗漏问题并明确排查重点。Coreapi计划扩大登录后功能测试,并将渗透测试接入CI/CD,实现持续安全验证。
完成下面两步后,将自动完成登录并继续当前操作。