


AI生成代码的安全风险:Qodana在Java应用中的发现
内容提要
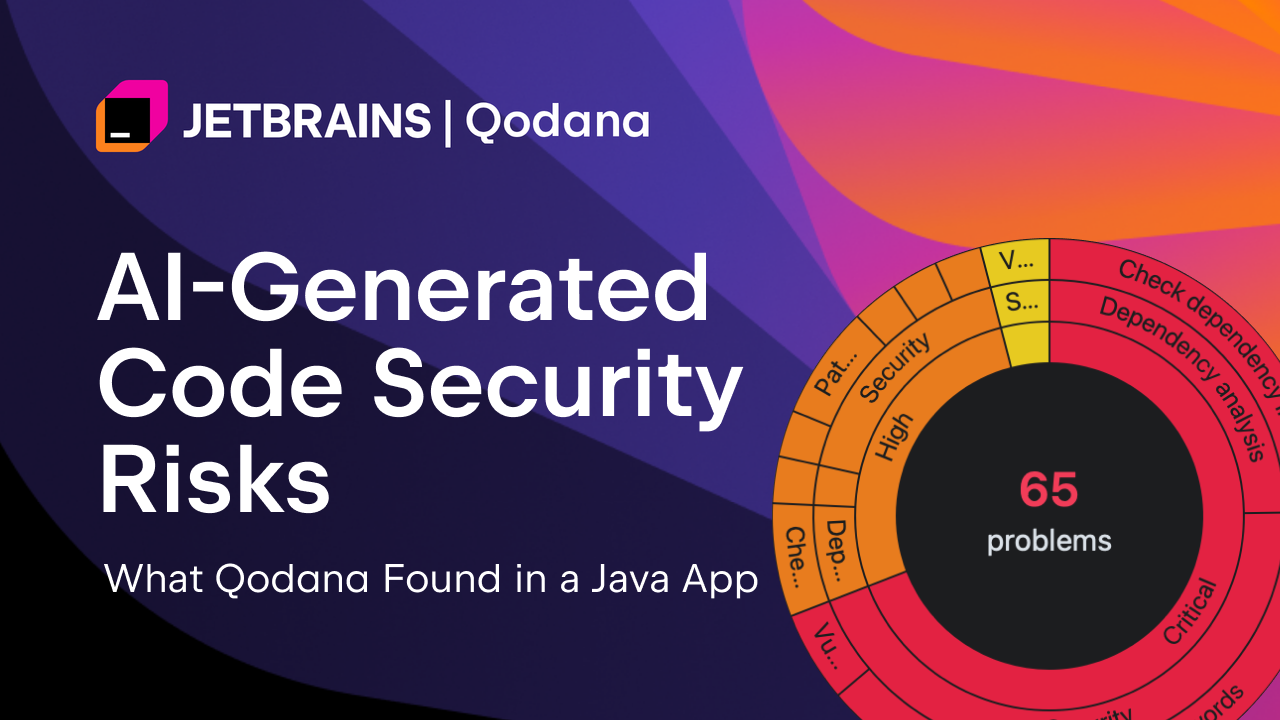
文章以RealVuln基准中的Java支付门户为例,说明AI生成代码即使通过功能测试仍需安全审查。Qodana扫描21个文件共报告65项发现,包括:XStream 1.4.7存在已知漏洞,且fromXML直接解析来自浏览器Cookie的不可信XML;配置中硬编码回退密钥,环境变量缺失时会静默使用源码中的凭据;传递依赖hibernate-core的LGPL许可证与项目政策冲突。作者强调静态分析只提供线索,需人工结合上下文判断可达性与修复方案。
延伸解读
静态分析结果需结合上下文判断
Qodana在21个文件中报告65项发现,但文章强调这只是一个分类队列,并非可利用漏洞的数量。许多警报在模块间重复,有些指向测试和文档中的合成值。例如,XStream的依赖警报和fromXML调用的污点发现分别回答不同问题:前者说明包含已知问题的版本,后者显示不可信数据流。审查者需确认路径是否可达、生产环境如何运行,才能决定修复优先级。
硬编码回退密钥的隐蔽风险
支付API的配置中,intake-key使用Spring占位符定义了回退值,且Java构造函数中也有相同回退。如果部署时缺少环境变量,系统会静默使用源码中的凭据。Qodana的硬编码密码检查在启用基于可疑变量名的检测后才标记此例,默认配置不会发现。生产环境应移除两处回退,要求从外部密钥源获取,并在缺失时启动失败。
许可证发现是政策信号而非漏洞
Qodana的许可证审计标记了传递依赖hibernate-core 6.5.3.Final,因其LGPL-2.1-or-later许可证在项目的禁止列表中。传递依赖意味着它由其他依赖引入,可能不在直接依赖列表中。文章指出,这是政策信号,不是法律结论,也不证明该组件不安全。审查者应确认项目实际政策和分发模式,审查适用条款,然后记录接受的例外或选择其他依赖路径。
Q&A
AI生成的代码通过了功能测试,为什么还需要安全审查?
因为AI可能只实现了功能需求,却忽略了功能描述之外的约束,比如数据如何跨越信任边界、部署配置如何影响安全。通过功能测试并不能回答这些安全问题,所以仍需安全审查。
Qodana在Java支付门户中扫描出了哪些主要安全问题?
Qodana扫描21个文件共报告65项发现,主要问题包括:XStream 1.4.7存在已知漏洞且fromXML直接解析来自浏览器Cookie的不可信XML;配置中硬编码回退密钥,环境变量缺失时会静默使用源码中的凭据;传递依赖hibernate-core的LGPL许可证与项目政策冲突。
XStream 1.4.7在支付门户中具体有什么风险?
该版本存在已知漏洞,且代码中fromXML(draft)直接解析来自浏览器Cookie的XML,Cookie可被客户端修改,属于不可信输入。XStream 1.4.7默认不使用类型允许列表,反序列化可能实例化非预期类型,具体影响取决于载荷和运行环境。
配置中的硬编码回退密钥会带来什么隐患?
Spring配置中${LEGACY_REPORT_BRIDGE_KEY:legacy-bridge-dev-key-9c1e}定义了回退值,当环境变量缺失时会静默使用源码中的密钥。该密钥被发送到内部报告服务,若生产部署遗漏环境变量,就会使用源码中的凭据,造成安全风险。
Qodana报告的许可证问题是什么性质的问题?
这是依赖政策问题,而非可利用漏洞。传递依赖hibernate-core 6.5.3.Final的LGPL-2.1-or-later许可证被列入禁止列表,与项目标记的PROPRIETARY-LICENSE冲突。需要审查项目政策与分发模型,决定接受例外或更换依赖。
静态分析工具能完全替代人工安全审查吗?
不能。静态分析能识别支持的代码模式并追踪部分数据流,但可能遗漏应用特定的授权规则和运行时行为。它提供线索,需要人工结合上下文判断可达性与修复方案,并配合针对性测试。
