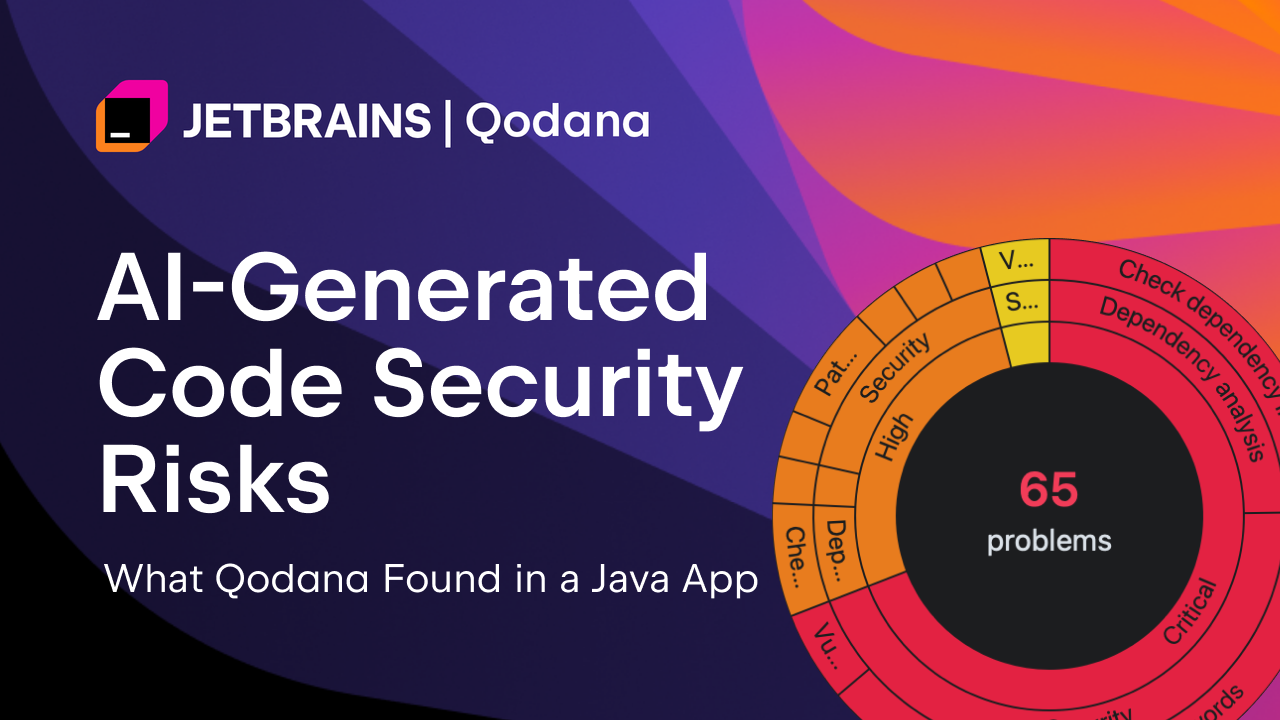
文章以RealVuln基准中的Java支付门户为例,说明AI生成代码即使通过功能测试仍需安全审查。Qodana扫描21个文件共报告65项发现,包括:XStream 1.4.7存在已知漏洞,且fromXML直接解析来自浏览器Cookie的不可信XML;配置中硬编码回退密钥,环境变量缺失时会静默使用源码中的凭据;传递依赖hibernate-core的LGPL许可证与项目政策冲突。作者强调静态分析只提供线索,需人工结合上下文判断可达性与修复方案。
完成下面两步后,将自动完成登录并继续当前操作。