


利用AI驱动的邮件安全阻止商业邮件欺诈:VIPRE如何在AWS上保护现代企业
内容提要
VIPRE推出基于AWS的云原生邮件安全方案IES,利用AI和机器学习多层检测,识别并拦截商业邮件欺诈(BEC),如冒充高管、紧急转账、线程劫持和二维码钓鱼。该方案直接集成Microsoft 365,无需更改MX记录,可实时隔离可疑邮件并支持事后撤回。生产环境日均扫描超50万封邮件,检测约5500次BEC攻击,兼顾低延迟与高可靠性。
延伸解读
传统邮件网关的盲区与BEC攻击的演变
文章指出,依赖MX记录重定向的传统安全邮件网关(SEG)往往无法监控内部流量、横向移动或线程劫持,这为攻击者留下了可乘之机。商业邮件欺诈(BEC)利用社会工程和逼真冒充,而非恶意链接或附件,传统工具难以识别。VIPRE的数据显示,近一半的垃圾邮件(49%)是BEC诈骗,通常针对CEO、HR和IT部门。这提醒企业,仅靠传统网关不足以应对现代BEC威胁,需要更深入的上下文分析。
AI与云原生架构如何提升检测精度与速度
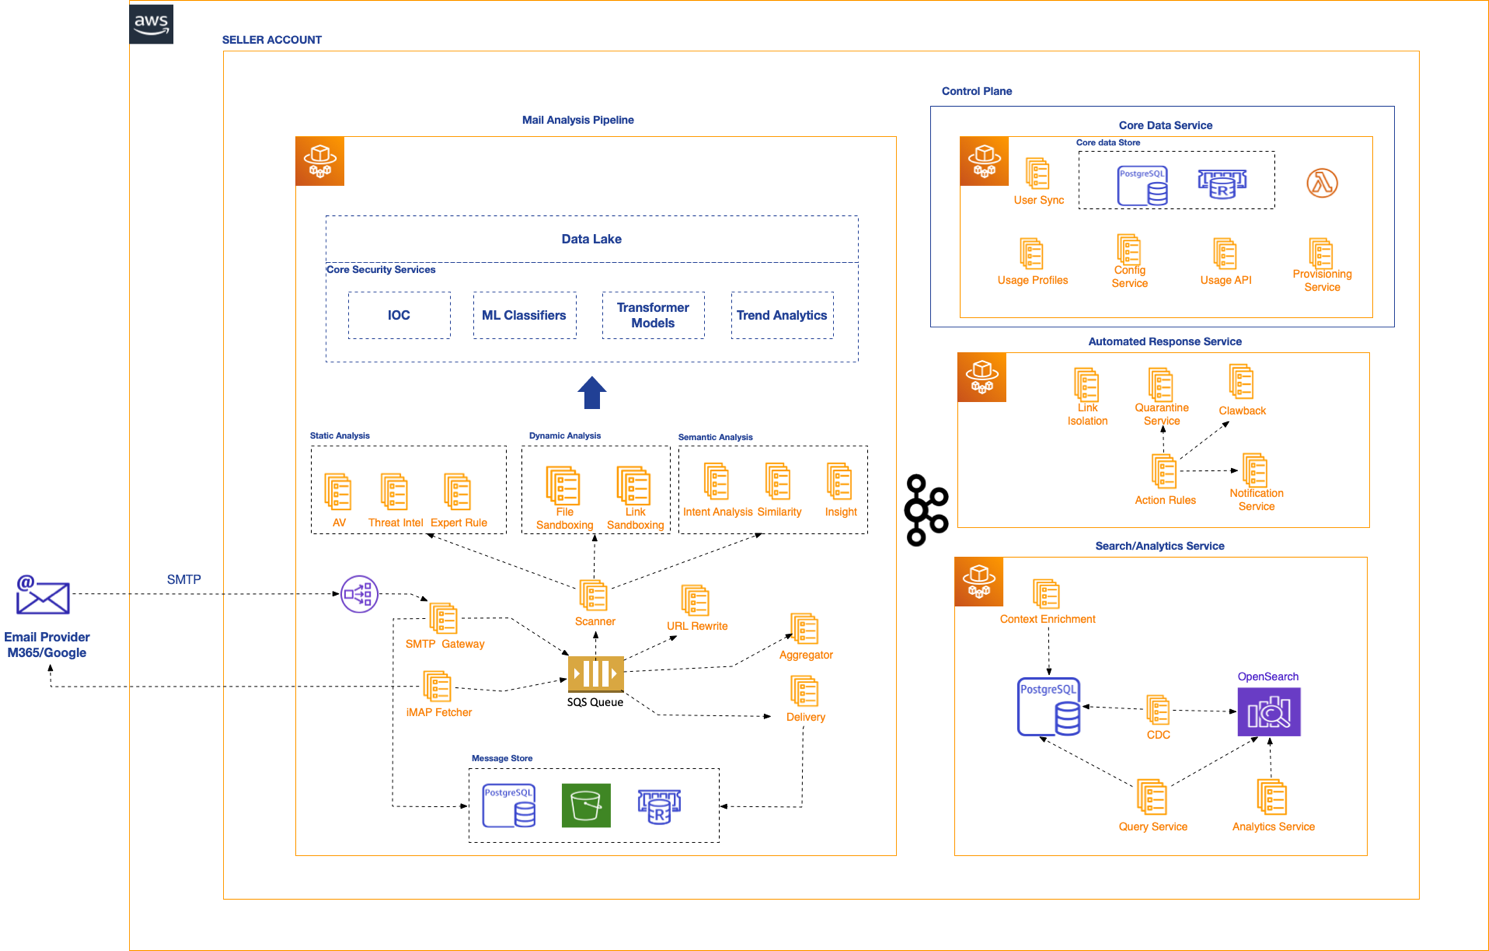
VIPRE IES采用多层机器学习模型,包括语义相似度、上下文语言模型、意图分析和动态行为分析,能识别微妙的冒充和操纵策略。其云原生架构基于AWS服务,如SQS、S3、ECS和MSK,实现弹性扩展和低延迟。生产环境日均扫描超50万封邮件,检测约5500次BEC攻击。P95处理延迟在禁用沙箱时为1.4至15秒,启用完整沙箱分析时为39至78秒,平衡了深度分析与实时保护。
无需更改MX记录的部署优势与运营效率
VIPRE IES通过API直接集成Microsoft 365,无需更改MX记录,部署可在几分钟内完成,而非数天。这降低了部署复杂性和对现有邮件流的影响。同时,系统提供集中管理仪表板、隔离管理和事后撤回功能,支持管理员审核和终端用户自助释放低风险邮件,减少管理开销和告警疲劳。这种设计加速了保护时间,并提供了对内部风险的即时可见性。
实际防护场景与可量化的安全效果
文章列举了VIPRE IES阻止的典型BEC场景,如紧急转账、机密法律事务、线程劫持和二维码钓鱼(quishing)。系统通过意图感知AI、语义分析和图像解码等技术,实时隔离可疑邮件。在24小时样本中,扫描517,726封邮件,检测5,508次BEC尝试,约占1%。这些检测代表潜在欺诈被拦截,减少了财务欺诈风险。同时,平台支持合规要求,如加密、RBAC和审计日志,有助于重建对邮件通信的信任。
Q&A
VIPRE IES 是什么?它主要解决什么问题?
VIPRE IES(Integrated Email Security)是 VIPRE 推出的云原生邮件安全解决方案,完全构建在 AWS 上。它利用 AI 和机器学习多层检测,专门识别并拦截商业邮件欺诈(BEC),如冒充高管、紧急转账、线程劫持和二维码钓鱼等。该方案直接集成 Microsoft 365,无需更改 MX 记录,可实时隔离可疑邮件并支持事后撤回。
VIPRE IES 如何检测和阻止商业邮件欺诈(BEC)?
VIPRE IES 采用多层 AI/ML 检测引擎:语义相似度模型识别细微冒充,上下文语言模型检测操纵策略,意图和主题分析,以及对嵌入链接和附件的高级动态行为分析。系统实时分析邮件,对可疑邮件进行隔离或标记,并可通过原生 API 集成执行事后撤回(clawback),从用户收件箱中撤回恶意邮件。
VIPRE IES 在 AWS 上的架构包含哪些关键层?
架构包含四层:1)数据摄取层,基于 Amazon SQS、S3 和 ECS,实现解耦和弹性扩展;2)AI/ML 检测管道,使用自定义 BERT 模型在 Amazon ECS 上配合 NVIDIA GPU 进行语义分析和动态沙箱;3)响应管理与修复层,基于 Amazon MSK 和 ECS,根据风险事件执行即时强制措施;4)搜索与分析层,使用 Amazon RDS、OpenSearch Service 和 MSK,提供亚秒级延迟的实时分析和搜索。
VIPRE IES 如何在不更改 MX 记录的情况下部署?
VIPRE IES 通过安全 API 直接与 Microsoft 365 集成,无需更改 MX 记录。这种云原生、API 驱动的框架使部署可以在几分钟内完成,而不是几天,从而加速保护并保持现有邮件基础设施不变。
VIPRE IES 能防御哪些类型的 BEC 攻击?请举例说明。
VIPRE IES 可防御多种 BEC 攻击,例如:1)“紧急电汇”事件:冒充 CEO/CFO 要求紧急转账,AI 识别财务请求和紧迫性语言并隔离;2)“机密法律事务”事件:冒充高管或法务部门索取敏感信息,语义分析引擎标记高压语言;3)“线程劫持”事件:攻击者在合法邮件线程中插入欺诈付款指令,对话线程评分和域分析可识别;4)“二维码钓鱼”(quishing):嵌入二维码诱导扫描,图像分析解码 URL 并在沙箱中进行实时行为分析。
VIPRE IES 在生产环境中的检测效果和性能如何?
在 24 小时样本期内,VIPRE IES 在欧洲和北美生产环境共扫描 517,726 封邮件,检测到 5,508 次 BEC 攻击(约占扫描邮件的 1%)。P95 邮件处理延迟(每小时平均)在禁用动态沙箱时为 1.4 至 15 秒,启用完整沙箱分析时为 39 至 78 秒,兼顾实时保护与低延迟。
