

SAST工具架构:开发人员指南
内容提要
了解静态应用安全测试(SAST)工具的工作原理可以帮助开发人员更好地解释其结果,修复漏洞代码,并改善与安全团队的关系。SAST工具可以自动扫描源代码,扩展漏洞检测,并辅助手动代码审查。它们可以与其他安全测试工具结合使用,以提高代码安全性。SAST工具的优点包括早期使用、全面分析代码库、追踪数据流、提供安全警报和与AI协作。然而,SAST工具也存在一些缺点,如误报。为了解决这些问题,可以使用词法分析、抽象代码、语义分析和污点分析等方法。了解SAST工具的工作原理可以帮助开发人员更好地适应安全优先的开发环境。
延伸解读
SAST误报的根源与应对
文章指出SAST工具的主要缺点是误报,可能导致开发人员和安全专家失去信心。误报常源于工具将代码注释或无害函数名中的模式误判为漏洞,或无法区分用户输入与本地输入。为解决这些问题,可采用词法分析过滤无关模式,通过抽象代码理解输入来源,并设置自定义警报分类规则,优先处理紧急警报,从而减少警报疲劳。
SAST如何通过语义与污点分析发现漏洞
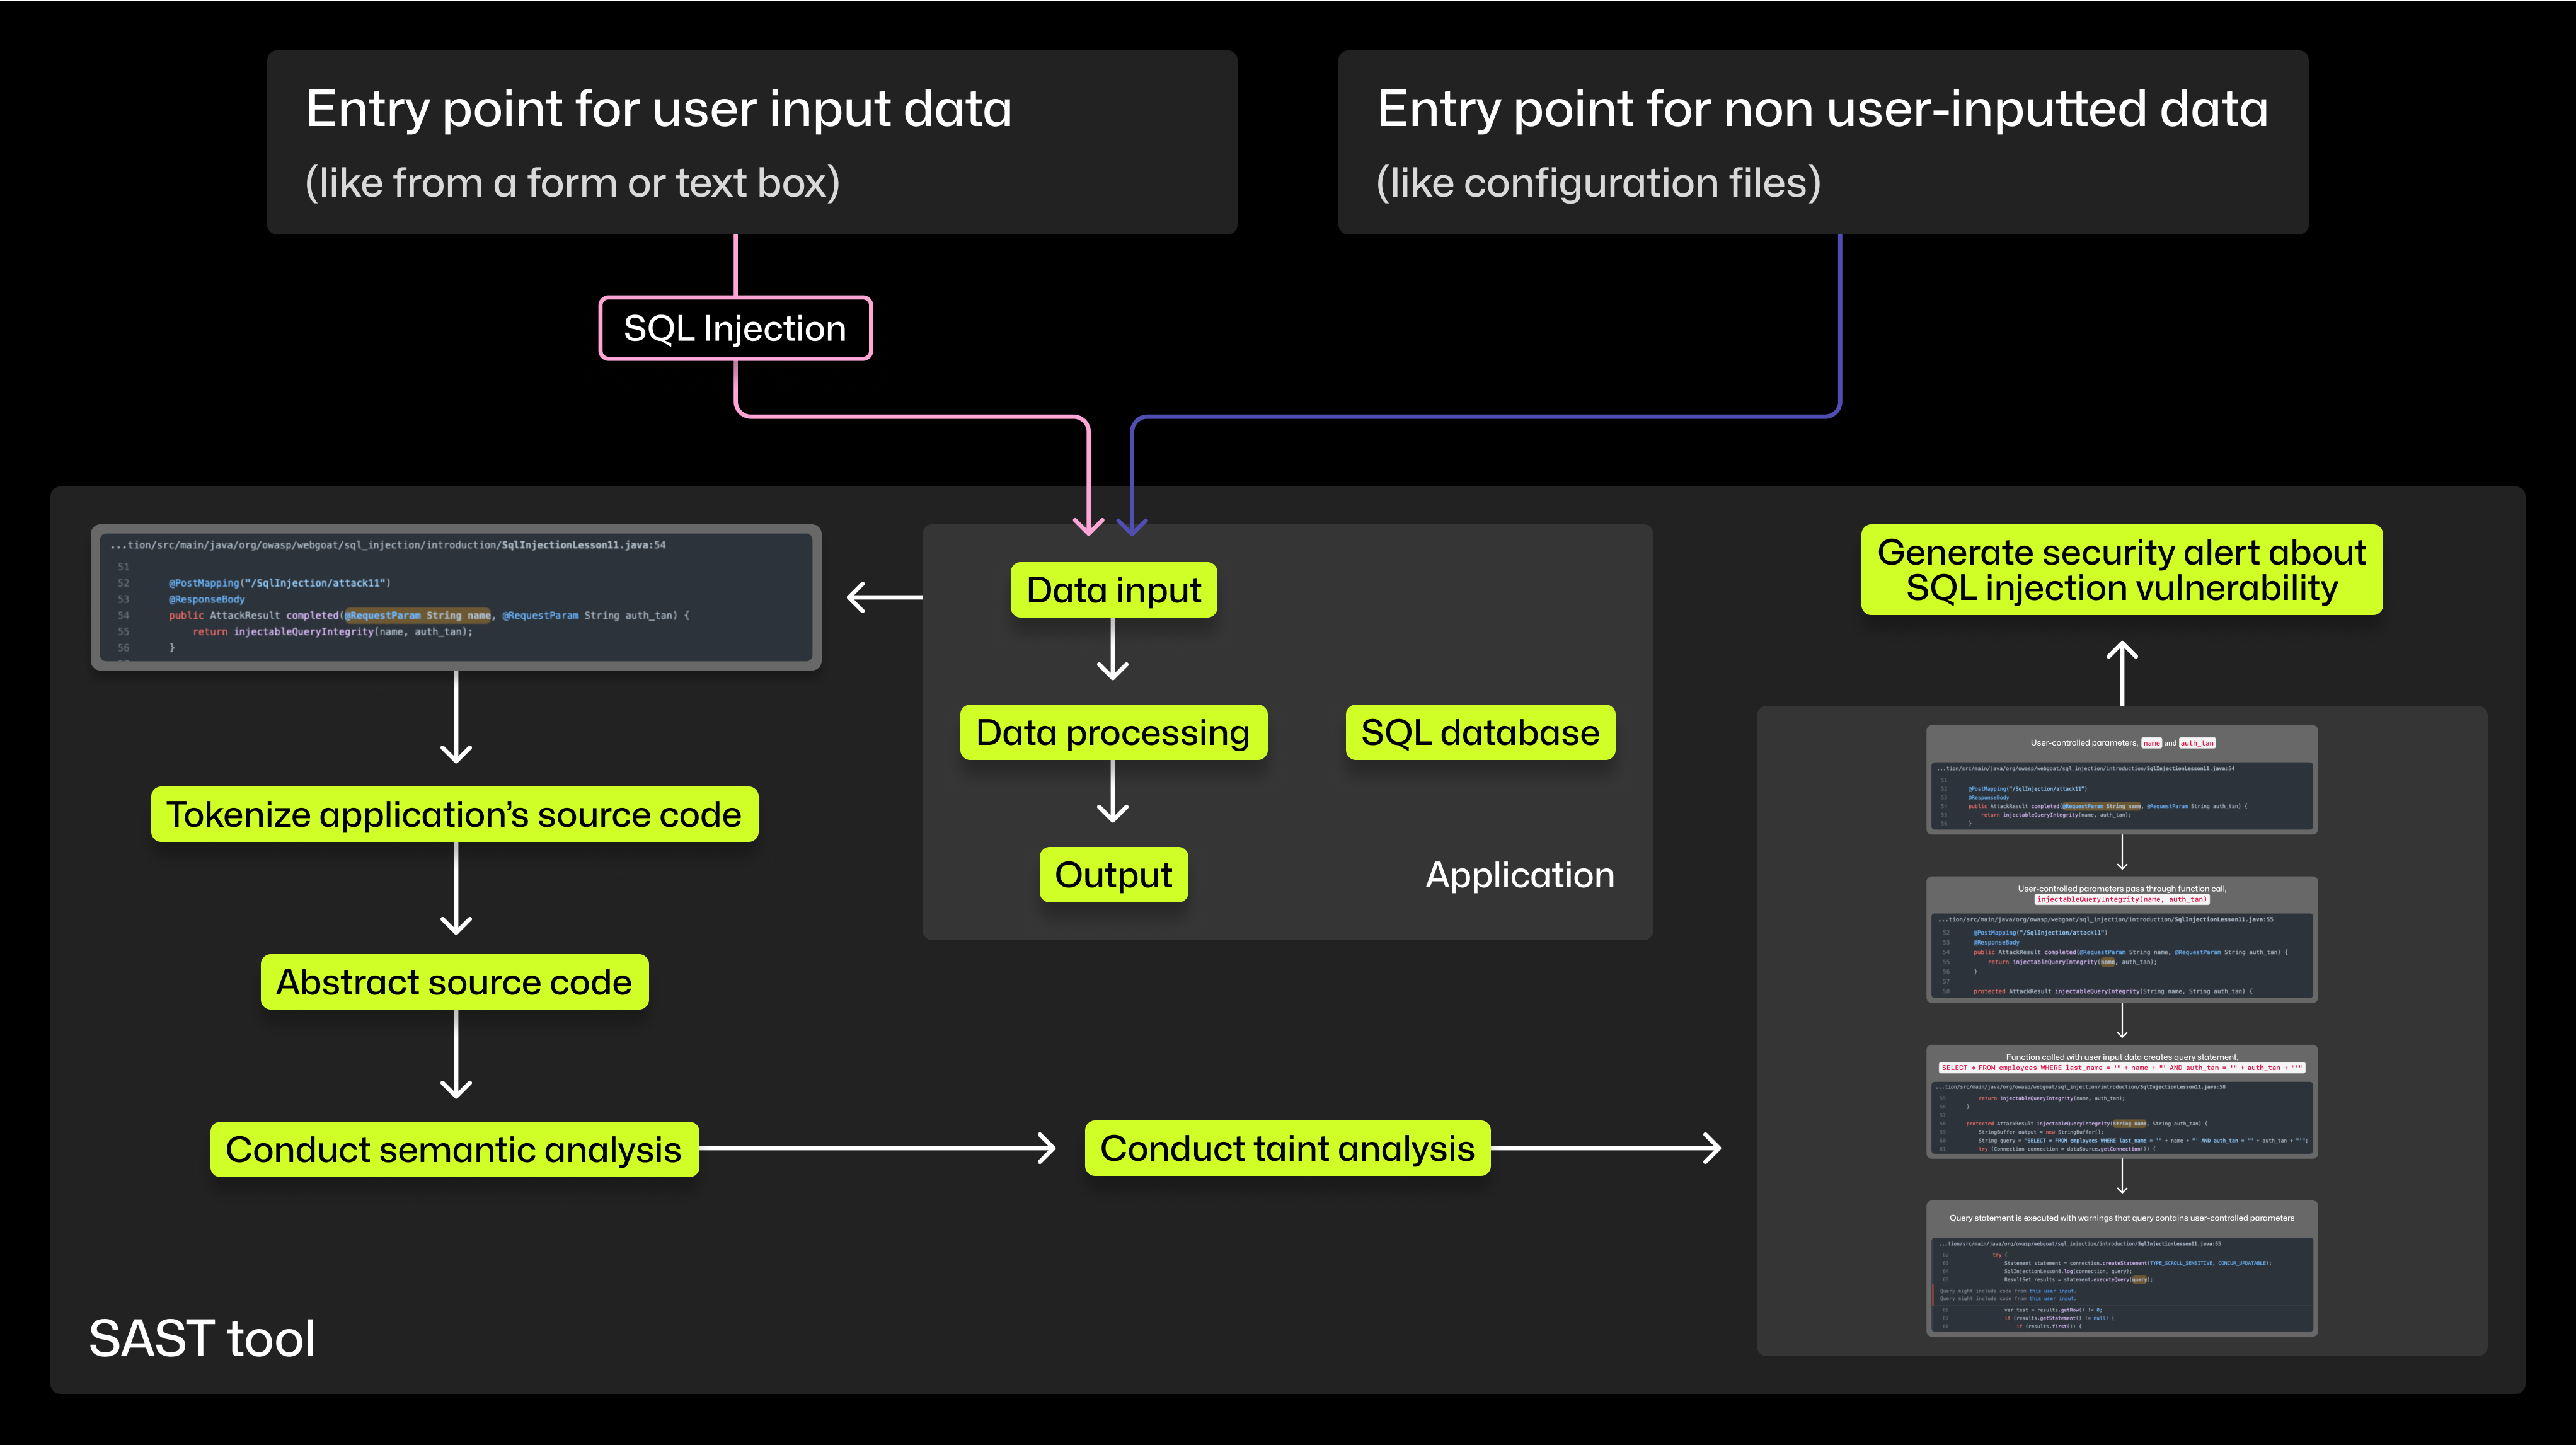
现代SAST工具如CodeQL使用语义分析和污点分析来精确检测漏洞。语义分析考虑代码上下文和依赖关系,而污点分析追踪输入数据从源到汇的流动,检查是否经过净化函数。这种方法能有效发现SQL注入等漏洞,因为SQL注入依赖于未净化的用户输入到达敏感函数。理解这些机制有助于开发人员解释扫描结果并修复漏洞。
SAST与其他安全测试工具的协同
为实现全面覆盖,组织常将SAST与软件组成分析(SCA)和动态应用安全测试(DAST)结合使用。SCA识别第三方依赖中的漏洞,DAST在应用运行时发现安全问题,而交互式应用安全测试(IAST)结合SAST和DAST。这种组合能弥补单一工具的不足,提升整体安全性。开发人员应了解这些工具的互补性,以更好地融入安全开发流程。
将SAST集成到CI/CD管道的价值
将SAST工具集成到CI/CD管道中,可以在每次推送或构建时自动扫描代码,及早发现漏洞。文章提到,集成到构建过程的SAST工具能更好地理解代码语义,进行更全面的污点分析。例如,Wordplay项目利用CodeQL在CI/CD中检查漏洞,扩展了团队的安全能力。自动化集成不仅提高效率,还帮助开发人员适应安全优先的开发环境。
Q&A
SAST工具主要用来做什么?
SAST工具用于自动扫描源代码,在开发早期发现漏洞,扩展漏洞检测(如通过变体分析),并辅助手动代码审查。
SAST工具的优点有哪些?
SAST工具的优点包括:可在软件开发生命周期早期使用,全面分析整个代码库,追踪数据流以发现敏感数据泄露和未经验证的输入,提供安全警报,并能与AI协作提供修复建议。
SAST工具的主要缺点是什么?如何解决?
主要缺点是误报,可能导致开发人员和安全专家失去信心。解决方法包括:使用词法分析过滤无关模式,抽象代码为层次结构以更好理解数据流,以及设置自定义和自动化的警报分类规则来优先处理关键警报。
SAST工具如何与其他安全测试工具结合使用?
SAST常与软件组成分析(SCA)和动态应用安全测试(DAST)结合使用。SCA识别第三方依赖中的漏洞,DAST在应用运行时发现漏洞,交互式应用安全测试(IAST)则结合SAST和DAST。
SAST工具使用哪些方法来发现漏洞?
SAST工具使用签名匹配、语义分析和污点分析等方法。签名匹配匹配已知漏洞模式;语义分析考虑代码上下文和逻辑;污点分析追踪输入数据从源到汇的流动,检查是否经过净化。
如何将SAST工具集成到CI/CD管道中?
可以将SAST工具直接集成到构建过程或CI/CD管道中,使其在每次推送或构建时自动扫描代码漏洞。这样工具能更好地理解代码语义并进行更全面的污点分析。
SAST工具如何帮助开发人员适应安全优先的开发环境?
SAST工具帮助开发人员理解其结果和警报,修复漏洞代码,并增强参与安全讨论和决策的能力,从而改善与安全团队的关系,适应安全左移的趋势。
