


教育科技中的AI治理:上线前必须做对的6件事
内容提要
本文讨论教育科技产品如何建立AI治理,提出六项控制措施:仅向AI提供必要学生数据、将权限控制嵌入架构、在学生看到前校验AI输出、记录交互以便审计、明确需人工介入的情形、上线后持续监控。文章还介绍FERPA、COPPA及州隐私法,并以AllCampus的AI顾问为例,强调治理应融入产品开发而非事后补救。
延伸解读
治理强度应与输出后果匹配
文章指出,并非所有AI功能都需要同等程度的监督。面向教师、用于起草练习题的工具有别于直接与12岁学生互动的聊天机器人;而影响成绩的评估系统风险更高。因此,治理措施应随输出后果的严重性而升级。团队在规划AI功能时,应先评估其对学生的影响程度,再决定数据限制、输出校验和人工介入的严格程度,避免对所有功能采用一刀切的控制。
权限控制要落在架构而非提示词
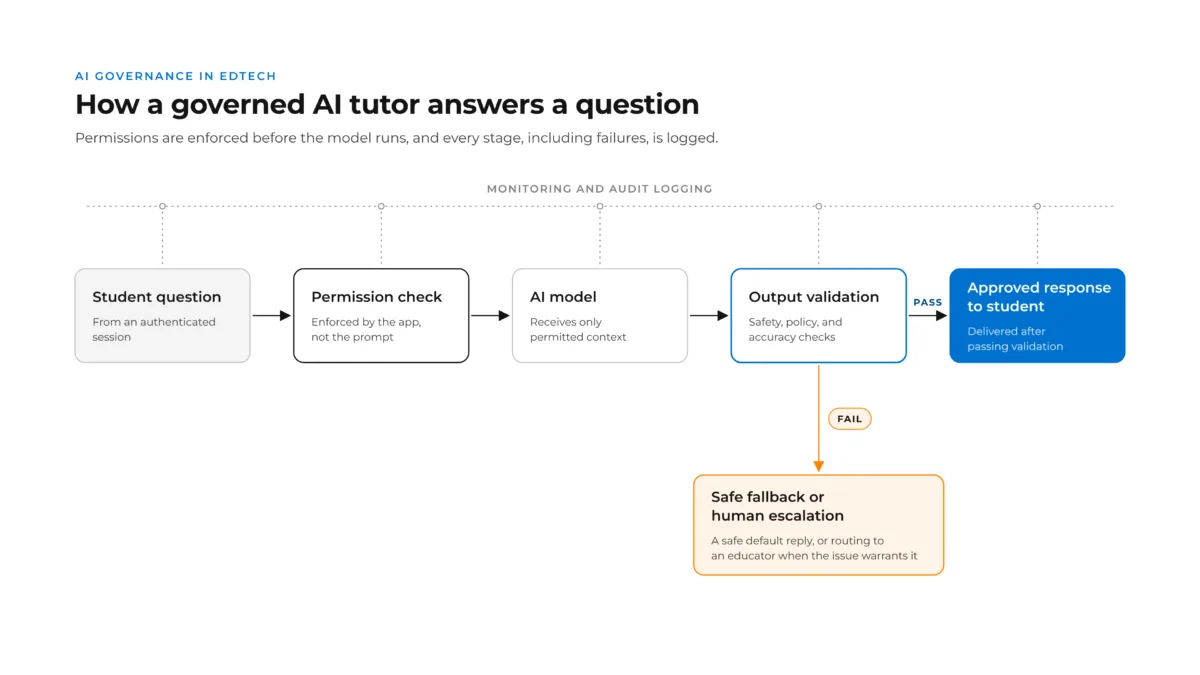
文章强调,权限控制必须嵌入应用和数据检索层,在信息到达模型之前就检查权限。一个实用的测试是:如果学生要求导师展示另一名学生的成绩,系统靠什么阻止?答案应该是强制执行的权限检查,而不是要求模型遵守行为的指令。这意味着团队不能依赖提示词来约束模型,而要在架构层面确保AI无法绕过既有的访问边界,并通过测试验证提示词能否诱使系统越权。
合规要求不等于工程实现
文章区分了合规与工程控制:合规要求告诉你需要保护什么,工程控制决定你如何保护。FERPA、COPPA和州学生隐私法(如加州SOPIPA、伊利诺伊州SOPPA、纽约州教育法2-d)规定了数据使用、安全和供应商实践的要求,但学区合同可能进一步要求证明学生数据免受未授权访问。因此,治理不能只停留在文档层面,而要能展示访问如何被强制执行、测试和监控。团队需与法务和隐私团队合作确定具体义务。
上线后监控是治理的持续责任
文章提醒,在测试中表现良好的功能,在成千上万学生使用后可能表现不同。新问题、意外使用模式和模型更新都会引入风险。上线后应跟踪被标记的响应、失败的评估和升级事件,监控响应质量和行为变化,并对异常活动或重复失败设置警报。监控的目的不是多一个仪表盘,而是把真实发现反馈到自动化测试中,持续改进产品。治理应被视为持续的工程责任,而非一次性的上线前检查。
Q&A
教育科技产品上线前,AI治理具体要优先做哪六件事?
六项控制措施包括:1)仅向AI提供必要学生数据;2)将权限控制嵌入架构;3)在学生看到前校验AI输出;4)记录交互以便审计;5)明确需人工介入的情形;6)上线后持续监控。这些措施可扩展团队已有的安全、测试和监控实践,而非全部新建系统。
AI治理和AI安全有什么区别?
AI安全保护系统和数据免受未授权访问、提示注入、信息泄露等威胁;AI治理范围更广,涵盖适当使用、输出质量、问责、监控和人工监督。安全只是治理的一部分。
如何防止AI导师泄露其他学生的信息?
应在应用层和数据检索层实施基于角色的访问控制,在信息到达模型前检查权限,并测试提示词能否诱骗系统检索其他学生信息。关键测试:如果学生要求查看他人成绩,应有强制权限检查阻止,而非依赖模型指令。
教育AI产品需要遵守哪些美国法律法规?
主要涉及FERPA(家庭教育权利和隐私法)、COPPA(儿童在线隐私保护法)以及州学生隐私法(如加州SOPIPA、伊利诺伊州SOPPA、纽约州教育法2-d)。具体合规要求取决于产品、服务的学生群体及学校使用方式。
AI导师给出不当回答时,如何追溯问题原因?
需记录相关请求、响应、检索事件和验证结果,并跟踪时间戳、会话标识和模型版本,使授权管理员可搜索记录。日志应受访问限制、脱敏和保留期限保护,目标不是收集更多学生数据,而是保留足够证据以理解发生了什么及原因。
AllCampus的AI顾问案例中,如何将治理融入产品开发?
8th Light为AllCampus开发的AI顾问Ally集成了现有平台后端数据,采用自动化评估(脚本对话测试)、对话可观测性(标记交互供授权审查)、内置保障(内容审核、同意处理)并保留人工顾问介入。治理成为产品运行和演进的一部分,而非上线前的独立练习。
