


技术指南:使用亚马逊云科技 Security Agent 与本地编码智能体(Coding Agent)构建安全的 AI 软件开发生命周期
内容提要
本文介绍如何结合亚马逊云科技 Security Agent Code Review、本地 AI 编码智能体、代码仓库合并门禁、自动化测试与人工审核,构建安全的 AI 软件开发生命周期,并给出 GitHub、GitLab、S3 差异扫描及集中式凭证网关的实施建议。文章强调审查结果仅为决策证据,不能替代依赖分析、密钥扫描、运行时防护和人工判断。
延伸解读
AI 审查的定位:证据而非证明
文章反复强调,Security Agent 的发现项和修复建议只是决策证据,不能视为代码安全的证明。差异审查只覆盖变更行,不等于全仓库审计;模拟环境中的漏洞利用成功也不代表生产环境可利用。团队应把 AI 审查嵌入依赖分析、密钥扫描、测试和人工审核组成的纵深防御中,避免因一次无问题扫描而放松其他控制。
合并门禁要验证实际产生的检查
文章提醒不要假设存在以产品名命名的状态检查,也不要认为检查成功就等于没有发现项。配置分支保护时,应绑定流水线实际产生的检查项,限制绕过权限,并用一个已知会失败的测试用例验证策略。同时要求审查覆盖即将合并的修订版本,变更后重新运行检查,防止过时结果被误用。
本地扫描不等于离线,凭证管理是前提
Security Agent MCP 服务器的本地扫描会将源代码上传到 S3 分析,因此并非完全离线。文章建议在提交前用确定性密钥扫描器检查暂存内容,失败即停止,且不打印密钥值。凭证暴露后应轮换或撤销,仅从最新提交删除字符串并不能使其失效。这要求团队把凭证生命周期管理放在工具选型之前。
集中式网关隔离上游凭证的边界
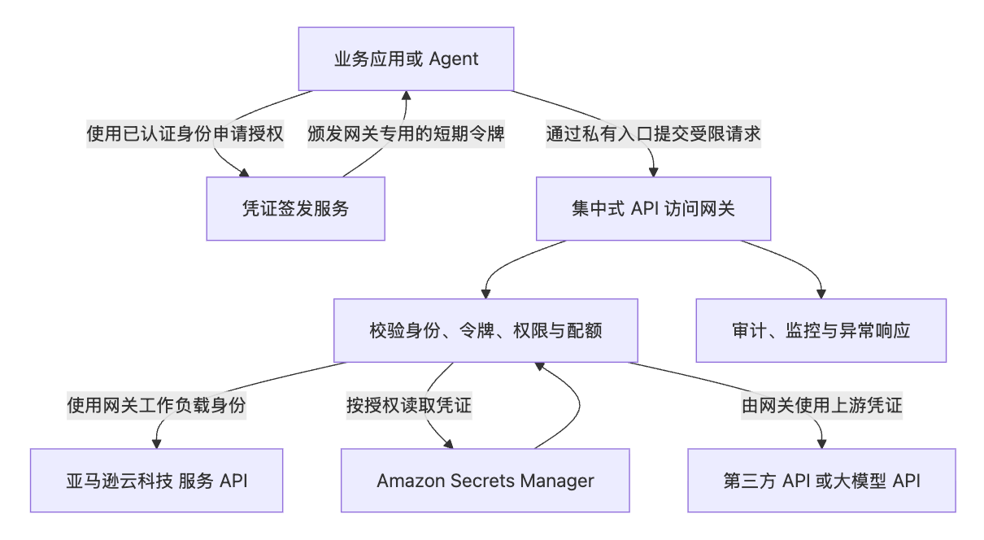
文章提出的凭证签发服务与集中式 API 访问网关,让业务应用只持有仅能访问网关的中间令牌,上游第三方密钥由网关受控读取,不进入应用日志或 Agent 提示词。但该方案不能阻止已被攻陷的应用用原有权限调用网关,仍需运行时防护和细粒度授权。实施时应先梳理访问关系,再小范围试点并验证令牌过期、越权等场景。
Q&A
如何构建一个安全的 AI 软件开发生命周期?
建议将本地确定性检查(如密钥扫描)、亚马逊云科技 Security Agent Code Review、代码仓库合并门禁、自动化测试和人工审核组合成纵深防御体系。核心组件包括本地 AI Coding Agent、受保护的 Git 代码仓库和分支管理策略,以及亚马逊云科技 Security Agent。
亚马逊云科技 Security Agent 的代码审查功能有哪些限制?
代码审查发现项包含严重性、置信度、文件位置、描述和修复建议,但审查结果仅为决策证据,不能替代依赖项分析、密钥扫描、运行时防护和人工判断。可选的漏洞利用验证在模拟环境中运行,成功利用不能证明生产环境可利用,且验证通常需 1–3 小时。预览期间不收费,但受配额约束。
如何将 Security Agent 集成到 GitHub 代码仓库并设置合并门禁?
通过 GitHub App 安装集成,在 Agent Space 中连接仓库并启用代码审查评论。合并策略建议阻止未被接受的 CRITICAL 和 HIGH 发现项,要求解决审查讨论并通过常规 CI 测试。配置分支保护时,应强制要求实际产生的检查运行,限制绕过权限,并用已知会失败的测试用例验证策略。
本地 AI 编码智能体在提交代码前应该执行哪些安全检查?
建议安装密钥扫描器或使用 agent skill 检查暂存内容(包括部分暂存文件),检测凭证、私钥和令牌格式。扫描失败时应停止提交,报告位置但不暴露密钥值,并使用项目批准的凭证机制替换硬编码密钥。智能体引导策略要求运行扫描、报告类型、替换密钥、运行测试并重新扫描。
如何管理云访问凭证以减少泄露风险?
优先使用 IAM 角色和临时凭证,避免分发长期访问密钥。开发人员可通过 IAM Identity Center 获得临时权限,流水线使用工作负载身份(如 GitHub Actions OIDC)。对于第三方 API 密钥,可采用集中式访问网关:应用仅持有中间令牌,网关验证后使用自身凭证调用上游 API,上游密钥不返回应用。
集中式 API 访问网关如何隔离上游凭证?
业务应用只获取访问网关的中间令牌,网关完成身份校验和授权后,使用自身的工作负载身份或受控保存的第三方凭证调用上游 API。上游凭证不返回应用,也不进入 Agent 提示词、工具参数或日志。网关不提供将中间令牌兑换为上游密钥的接口,并应通过私有入口、调用配额和审计日志加固。
对于私有 GitLab,如何集成 Security Agent 进行代码审查?
支持基于令牌的身份验证和公有或私有连接。创建个人或群组访问令牌并赋予文档所述权限,在控制台选择 GitLab 集成,输入实例 URL 和令牌。对于私有端点,需通过 Amazon VPC Lattice 创建私有连接,并确保连接位于 Agent Space 所在区域。创建测试 merge request 验证审查结果。
自建 CI/CD 系统如何利用 S3 进行源代码差异扫描?
将源代码 ZIP 包和统一格式差异文件上传到 S3,差异对象必须与审查位于同一区域。使用源自同一不可变 head 提交的归档和 diff,基于正确的基准提交生成 diff,并使用唯一的 S3 对象键。通过 start-code-review-job 等 API 启动作业,CI/CD 系统应阻止处于活动状态的 HIGH 或 CRITICAL 发现项。
