
我如何在Databricks上构建基于智能体的安全审查
内容提要
在Databricks平台构建受治理的多智能体系统用于安全审查:通过对话式录入收集信息,多个职责明确的智能体评估风险、匹配标准并生成要求,低风险请求自动完成,高风险交由人工判断。所有数据经Unity Catalog治理,仪表盘追踪效率。常规审查从数天缩短至数分钟,专家可专注高风险决策。
延伸解读
多智能体架构的工程优势
文章强调避免构建单一全能智能体,而是采用一组职责明确的智能体,每个智能体只负责收集上下文、评估风险、映射标准、起草要求等特定任务。这种设计使每个智能体的行为可检查、可测试,修改一个不会静默影响另一个。对于复杂的安全审查流程,这种模块化架构比单体智能体更易于维护和调试,也降低了系统整体失效的风险。
自动化决策的安全边界
作者指出,让自动化决策可安全执行的关键在于三个控制:智能体必须基于安全标准、风险评估必须附带证据、缺失上下文时触发跟进或升级而非乐观假设。自动完成仅限预定义的请求类别和标准。这些控制比模型本身更重要,因为信任来自系统周边的清晰范围、显式证据、保守升级和人类权威,而非模型的推理能力。
对话式录入对审查效率的影响
传统静态表单要求请求者预先知道需要哪种审查、理解安全术语并预测所需证据,容易导致请求不完整。文章中的对话式录入应用允许请求者用自然语言描述目标,应用识别审查路径、提出上下文相关追问,并给出初步风险提示。这提高了录入质量,减少了审查开始后的反复沟通,同时咨询模式让团队在正式提交前获得指导,避免不必要的工单。
可追溯指标如何支撑效率声明
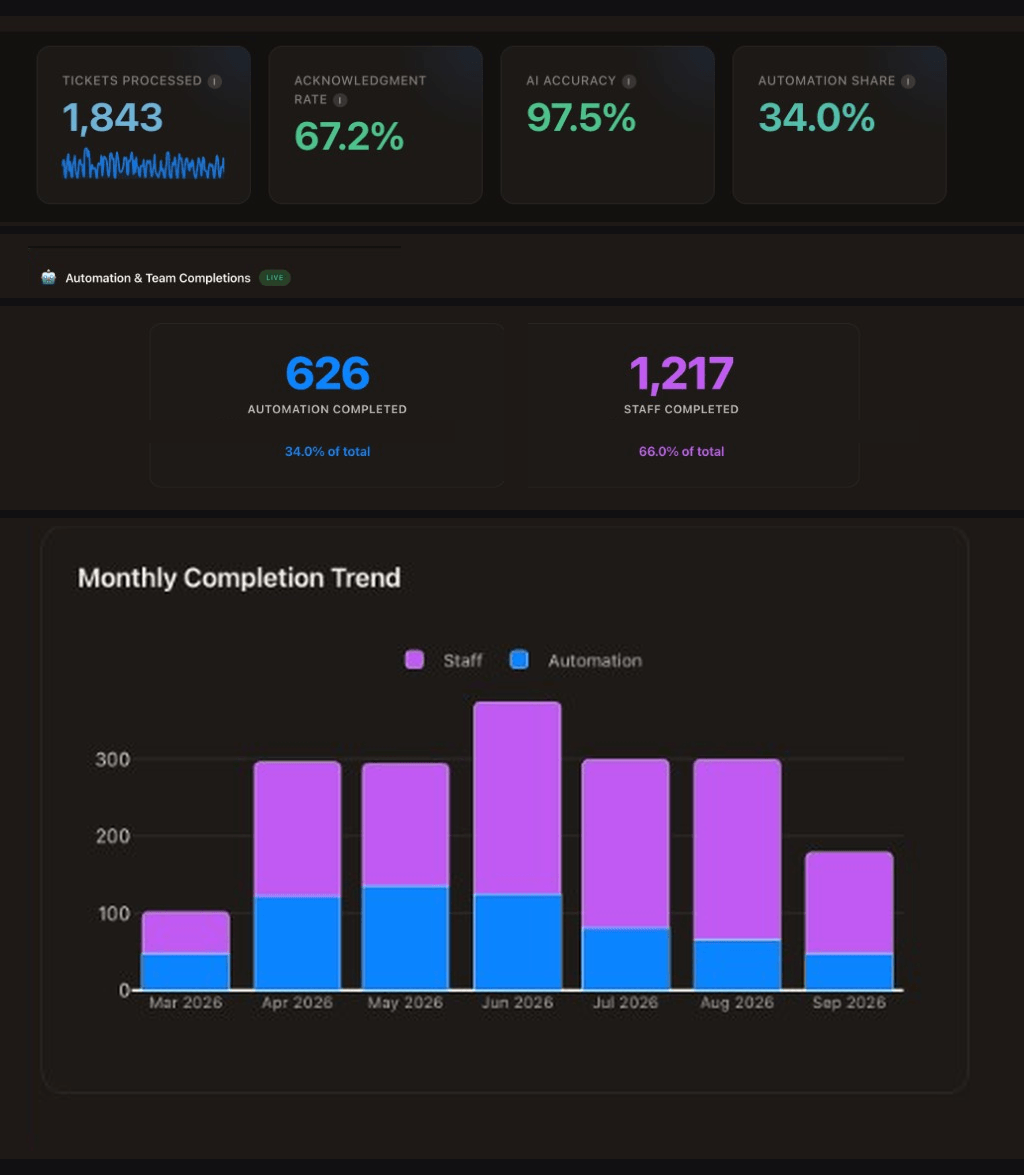
文章通过一个执行仪表盘追踪请求量、风险分布、自动完成率、人工升级、周期时间和预估节省时间。这些指标直接来自Unity Catalog中的操作记录,可追溯到具体请求和决策,而非手动整合不同系统的导出数据。这种可追溯性使效率声明有据可依,也帮助领导层看到自动化在哪些环节减少了人工投入、审查员在哪些环节仍保持参与。
Q&A
如何在Databricks上构建基于智能体的安全审查系统?
在Databricks上构建基于智能体的安全审查系统,需要利用Unity Catalog治理数据,使用Databricks托管的基座模型进行分类和推理,通过Lakeflow Jobs编排笔记本工作流,并用Databricks Apps提供录入体验和仪表盘。系统由多个职责明确的智能体组成,每个智能体有界责任,共同完成风险识别、标准匹配、生成要求等任务。
多智能体系统如何确保安全审查的治理和合规?
通过Unity Catalog提供受治理的空间,存储安全标准、请求数据、证据、决策和系统输出。所有步骤读写同一组受治理的表,确保一致的数据治理和操作模型。智能体基于安全标准,风险必须附证据,缺失信息触发跟进或升级,自动化完成仅限预定义类别,工作流记录所有输入输出和决策。
智能体系统如何处理低风险和高风险的安全审查请求?
低风险请求在满足明确标准和验证后可通过自动化路径完成,例如使用批准的单点登录模式且不处理敏感数据的内部集成。高风险、关键、异常或模糊的请求会转交人工审查,此时审查员收到结构化摘要、证据、适用标准和待解决问题。系统在不确定时升级,不自行推断批准。
对话式录入应用如何改善安全审查的启动质量?
对话式录入应用让请求者用自然语言描述目标,应用识别可能的审查路径,提出上下文相关的后续问题,并利用内置设计文档作为支持上下文。它突出缺失信息,提供初步风险指示,并在有足够上下文后创建结构化请求。还提供基于安全标准的咨询模式,团队可在设计阶段获得指导,无需立即创建工单。
如何衡量智能体安全审查系统的效率提升?
通过构建执行仪表盘(Databricks App),从Unity Catalog数据中读取并跟踪请求量、风险分布、自动化完成率、人工升级、周期时间和预计节省的审查员时间。指标来自操作记录,可追溯到具体请求和决策,无需手动整合。仪表盘显示自动化减少手动工作的环节、审查员参与情况以及随时间的变化。
构建智能体安全审查系统时有哪些关键设计原则?
关键原则包括:将流程与判断分离,仅自动化标准明确、基于真实标准、要求证据、不确定时升级且结果可衡量的可重复步骤;不要仅因模型能产生答案就自动化决策;保持人类对重要决策和异常的控制;智能体职责有界,行为可检查可测试;使用受治理数据、聚焦智能体和应用前端。
