

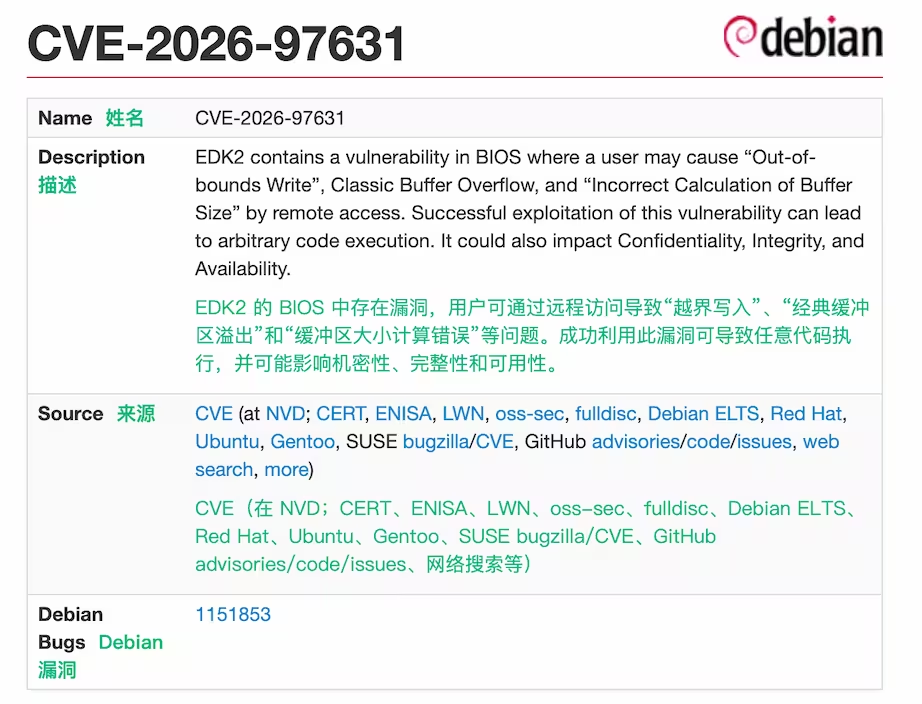

UEFI 爆出固件漏洞:影响 PXE 网络启动,评分 9.5,已存在 16 年|CVE-2026-97631
内容提要
安全研究人员公开了EDK II开源UEFI框架中PXE网络启动驱动的漏洞CVE-2026-97631,评分9.5,已存在约16年,可在系统启动前执行恶意代码。EDK II被多家固件厂商采用,Debian、Red Hat、SUSE等受影响,超微部分产品含漏洞代码,其他厂商影响待确认;虚拟机经OVMF也可能受影响。TianoCore已修复,尚无大规模利用证据。不使用PXE网络启动的普通用户一般无需担心,相关用户应关注厂商固件更新。
延伸解读
漏洞的长期潜伏与影响范围
该漏洞在EDK II框架中已存在约16年,直到近期才被公开。EDK II作为开源UEFI开发框架,被AMI、Insyde、Phoenix等固件厂商采用,因此漏洞可能波及大量设备。但文章指出,目前尚无完整的受影响主板型号清单,超微部分产品已确认包含漏洞代码,其他厂商的具体影响仍在确认中。这种不确定性意味着实际风险范围可能比已知的更广,需要持续关注厂商的后续公告。
虚拟化环境同样需要警惕
除了物理设备,使用Proxmox VE、QEMU/KVM等虚拟化平台的用户也需留意。漏洞链条显示,EDK II的漏洞会影响基于它的OVMF固件,而Proxmox VE使用的pve-edk2-firmware软件包提供了OVMF,因此存在潜在影响。不过,攻击路径要求虚拟机使用受影响的OVMF固件并进入PXE网络启动流程,条件相对特定。虚拟化用户应检查自己的固件版本,并关注更新。
普通用户无需过度反应
对于从未使用PXE网络启动的普通用户,这个漏洞的实际风险很低。文章明确表示,如果电脑一直从本地硬盘正常启动,不必担心。漏洞利用需要攻击者在设备网络启动期间发送特制数据包,条件较高。因此,普通家庭用户无需采取额外措施,但经常使用PXE部署系统的玩家、家庭实验室用户和企业服务器管理员则应特别关注设备厂商的固件更新。
Q&A
CVE-2026-97631 漏洞具体存在于哪个组件中?
该漏洞存在于 EDK II 开源 UEFI 固件开发框架的 UefiPxeBcDxe 驱动中,该驱动负责 PXE 网络启动功能。
这个 UEFI 漏洞可能造成什么危害?
攻击者可能在操作系统启动之前执行恶意代码,此时 Windows、Linux 尚未启动,杀毒软件无法工作,从而绕过系统层面的安全防护。
哪些操作系统或软件包受此漏洞影响?
Debian 12、13 的 edk2 被安全跟踪器列为受影响;Red Hat RHEL 8、9、10 的 edk2 已列为受影响软件包;SUSE/openSUSE 的 OVMF 已列为受影响,修复待定。
使用 Proxmox VE 等虚拟化平台需要担心这个漏洞吗?
需要留意。Proxmox VE 使用自己的 pve-edk2-firmware 软件包提供 OVMF,存在潜在影响。只有使用受影响的 OVMF 固件并进入相关 PXE 网络启动流程时,才涉及此次攻击路径。
普通用户是否需要为这个漏洞采取行动?
如果从未使用过 PXE 网络启动,一般不需要特别处理。经常使用 PXE 部署系统的用户、家庭实验室用户以及企业服务器管理员则需要关注设备厂商的固件更新。
这个漏洞目前修复了吗?是否有被利用的迹象?
TianoCore 已发布官方安全公告,修复已合并到主分支,Debian 等 Linux 发行版也开始跟踪。目前尚无证据表明该漏洞正在被大规模利用。
