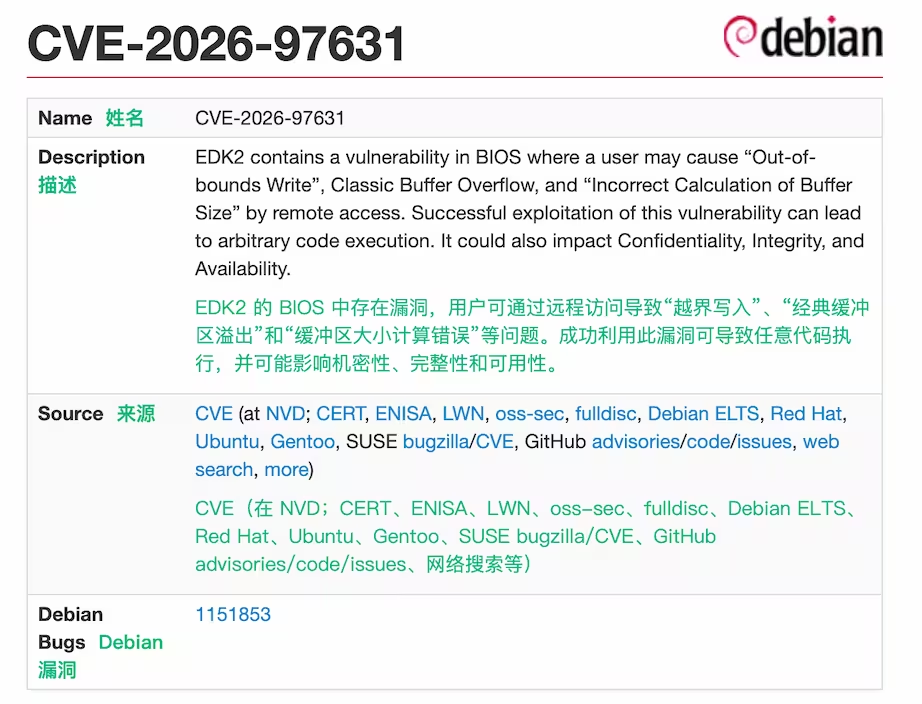
安全研究人员公开了EDK II开源UEFI框架中PXE网络启动驱动的漏洞CVE-2026-97631,评分9.5,已存在约16年,可在系统启动前执行恶意代码。EDK II被多家固件厂商采用,Debian、Red Hat、SUSE等受影响,超微部分产品含漏洞代码,其他厂商影响待确认;虚拟机经OVMF也可能受影响。TianoCore已修复,尚无大规模利用证据。不使用PXE网络启动的普通用户一般无需担心,相关用户应关注厂商固件更新。
完成下面两步后,将自动完成登录并继续当前操作。