


EP102:编码、加密与令牌化的比较
内容提要
本文介绍了缓存陷阱、编码、加密和令牌化的概念,以及Kubernetes工具栈和Pinterest的案例。编码转换数据格式,加密保护数据机密性,令牌化替换敏感数据。
延伸解读
编码、加密与令牌化的核心区别
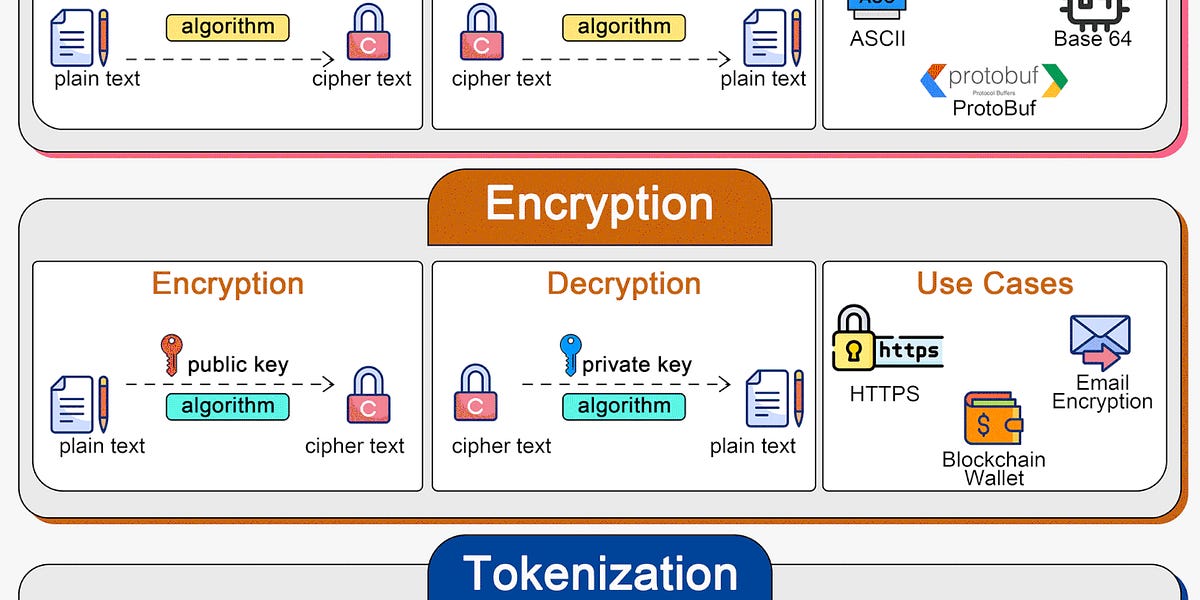
编码、加密和令牌化是三种不同的数据处理方式。编码(如Base64)仅转换数据格式以便传输,可逆且无需密钥,不提供安全性。加密使用算法和密钥将明文转为密文,保护机密性,只有持有密钥者能解密。令牌化则用非敏感占位符替换敏感数据,原始数据存储在令牌库中,令牌本身不包含原始信息,因此无法逆向还原,常用于信用卡信息等场景。
令牌化在合规与安全中的价值
令牌化通过替换敏感数据为令牌,显著降低数据泄露风险。由于令牌不包含原始数据且无法逆向工程,即使令牌被泄露,攻击者也无法获取真实信息。这使得令牌化特别适用于需要遵守PCI DSS等法规的场景,如保护信用卡号和个人识别码。与加密不同,令牌化不依赖密钥管理,但需要安全存储映射关系的令牌库。
Meta自动修复工具SapFix的实践效果
Meta发布的SapFix工具旨在自动生成修复补丁以简化调试。在90天试点中,它针对57个崩溃生成了165个补丁,从故障检测到提交人工审核的中位时间仅为69分钟。SapFix利用Phabricator和Sapienz系统,通过模板、变异、完全回滚和部分回滚四种方式生成候选补丁,并交由原开发者审核。开发者可以接受或拒绝补丁,保持了人工控制。
Pinterest优化克隆时间的启示
Pinterest的工程效率团队通过一行修改,将Pinboard monorepo的克隆时间从40分钟降至30秒。问题在于Jenkins构建管道的Checkout阶段未使用Git refspec选项,导致每次构建都获取所有refspec(超过2500个分支)。团队仅添加refspec并指定master分支,使Git只处理一个分支,大幅减少构建时间。这表明在大型代码库中,细微的配置调整可能带来巨大的效率提升。
Q&A
编码、加密和令牌化有什么区别?
编码用于将数据转换为易于传输的格式,不提供安全性;加密使用算法和密钥保护数据机密性,将可读数据转化为不可读格式;令牌化用非敏感占位符替换敏感数据,降低数据泄露风险。
加密是如何保护数据机密性的?
加密通过复杂算法和密钥将可读数据转化为不可读格式,只有持有正确密钥的人才能解密访问原始数据。
令牌化的主要用途是什么?
令牌化主要用于保护信用卡信息、个人识别号码等敏感数据,降低数据泄露风险,并符合如PCI DSS等法规要求。
开发者在处理敏感信息时应该考虑哪些因素?
开发者应了解缓存陷阱,并根据数据的安全性和传输需求选择合适的编码、加密或令牌化方法。
Kubernetes工具栈的演变对开发者有什么影响?
Kubernetes工具栈的演变简化了容器编排,提供了更强大的功能,帮助开发者适应多样化的需求。
Meta的SapFix工具是如何工作的?
SapFix通过自动生成修复补丁来简化调试过程,检测到故障后尝试生成潜在修复,并将候选补丁发送给人类审核。
