


CVE-2024-3400 PAN-OS 路径穿越&命令注入漏洞利用
内容提要
本文总结了PAN-OS在野攻击漏洞CVE-2024-3400的技术细节,包括Cookie路径穿越漏洞和Telemetry命令注入漏洞的组合利用。攻击者可利用这些漏洞实现远程任意代码执行。
延伸解读
漏洞组合利用的核心机制
CVE-2024-3400并非单一漏洞,而是两个漏洞的组合:SSL VPN Cookie解析中的路径穿越漏洞允许未认证攻击者以root权限创建空文件,而Telemetry服务中的命令注入漏洞则通过构造恶意文件名触发命令执行。两者结合实现了无需登录的远程代码执行。这种组合利用方式凸显了即使单个漏洞危害有限,串联后也可能造成严重风险。
缓解措施可能被绕过
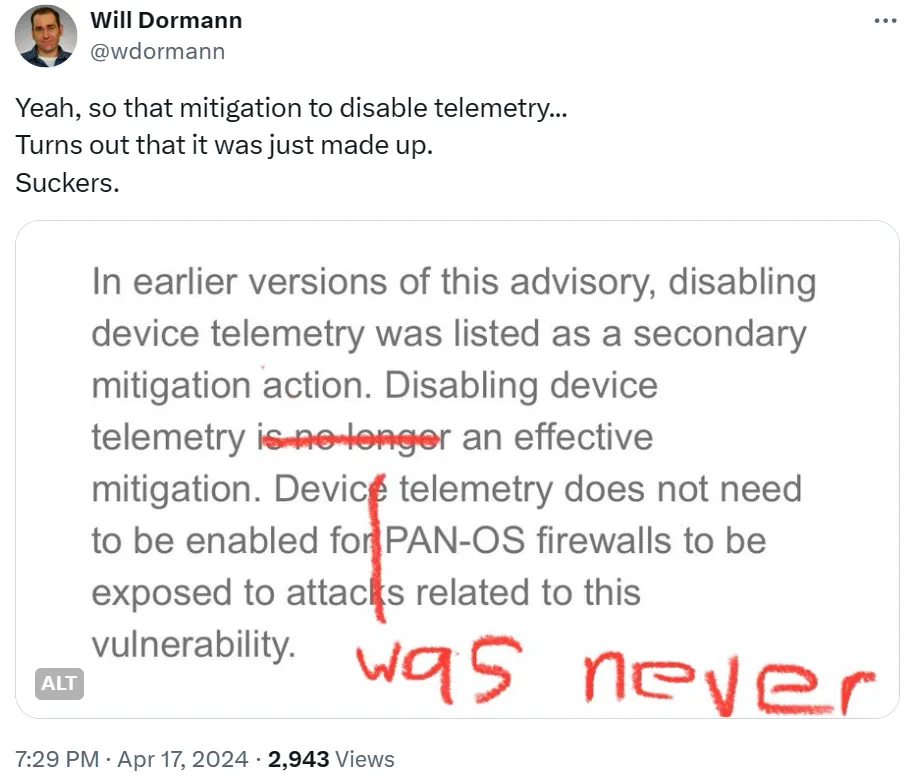
文章指出,仅禁用Telemetry服务并不能完全消除风险。Bishop Fox发现了一个新的命令注入漏洞,该漏洞不依赖于Telemetry服务,且能绕过Palo Alto Networks推荐的临时缓解措施(如威胁防御签名)。这意味着攻击者可能通过其他途径实现命令注入,因此及时安装官方补丁至关重要,而非依赖临时缓解。
攻击者的后门与持久化手法
攻击者利用漏洞部署了多种后门:通过写入system.pth文件实现Python代码执行,并创建cron任务定期从C2服务器拉取脚本。后门还通过监控日志文件中的特定模式来接收命令,并将输出写入CSS文件,同时恢复日志和文件时间戳以隐藏痕迹。这些手法表明攻击者具备较强的反检测和持久化能力。
研究复现的挑战与建议
文章提到,研究此类漏洞的最大障碍是复现环境搭建,因为厂商不向非客户开放虚拟机镜像下载。作者建议参考Rapid7的文章,通过挂载虚拟机磁盘、插入PHP WebShell、编译SUID-root程序等方式获取root权限。对于安全研究人员,提前准备测试环境是深入分析漏洞利用细节的关键。
Q&A
CVE-2024-3400漏洞的主要特点是什么?
CVE-2024-3400漏洞主要包括Cookie路径穿越漏洞和Telemetry命令注入漏洞的组合利用,攻击者可实现远程任意代码执行。
攻击者如何利用CVE-2024-3400漏洞进行攻击?
攻击者通过未登录状态下的路径穿越漏洞创建任意文件,并结合Telemetry命令注入漏洞实现远程代码执行。
PAN-OS的Telemetry服务与CVE-2024-3400漏洞的关系是什么?
Telemetry服务的开启是利用Telemetry命令注入漏洞的前提,但攻击者也可以利用其他不依赖于Telemetry的命令注入漏洞。
如何搭建CVE-2024-3400漏洞的复现环境?
搭建复现环境的最大障碍是厂商不对非客户开放虚拟机镜像下载权限,需获取相关镜像和权限。
CVE-2024-3400漏洞的影响有哪些?
该漏洞允许攻击者执行任意命令、创建后门并窃取多个用户数据和系统文件,造成严重安全隐患。
Bishop Fox发现的新命令注入漏洞与CVE-2024-3400有什么不同?
Bishop Fox发现的新命令注入漏洞不依赖于Telemetry服务,而CVE-2024-3400的Telemetry命令注入漏洞则需要该服务开启。
