

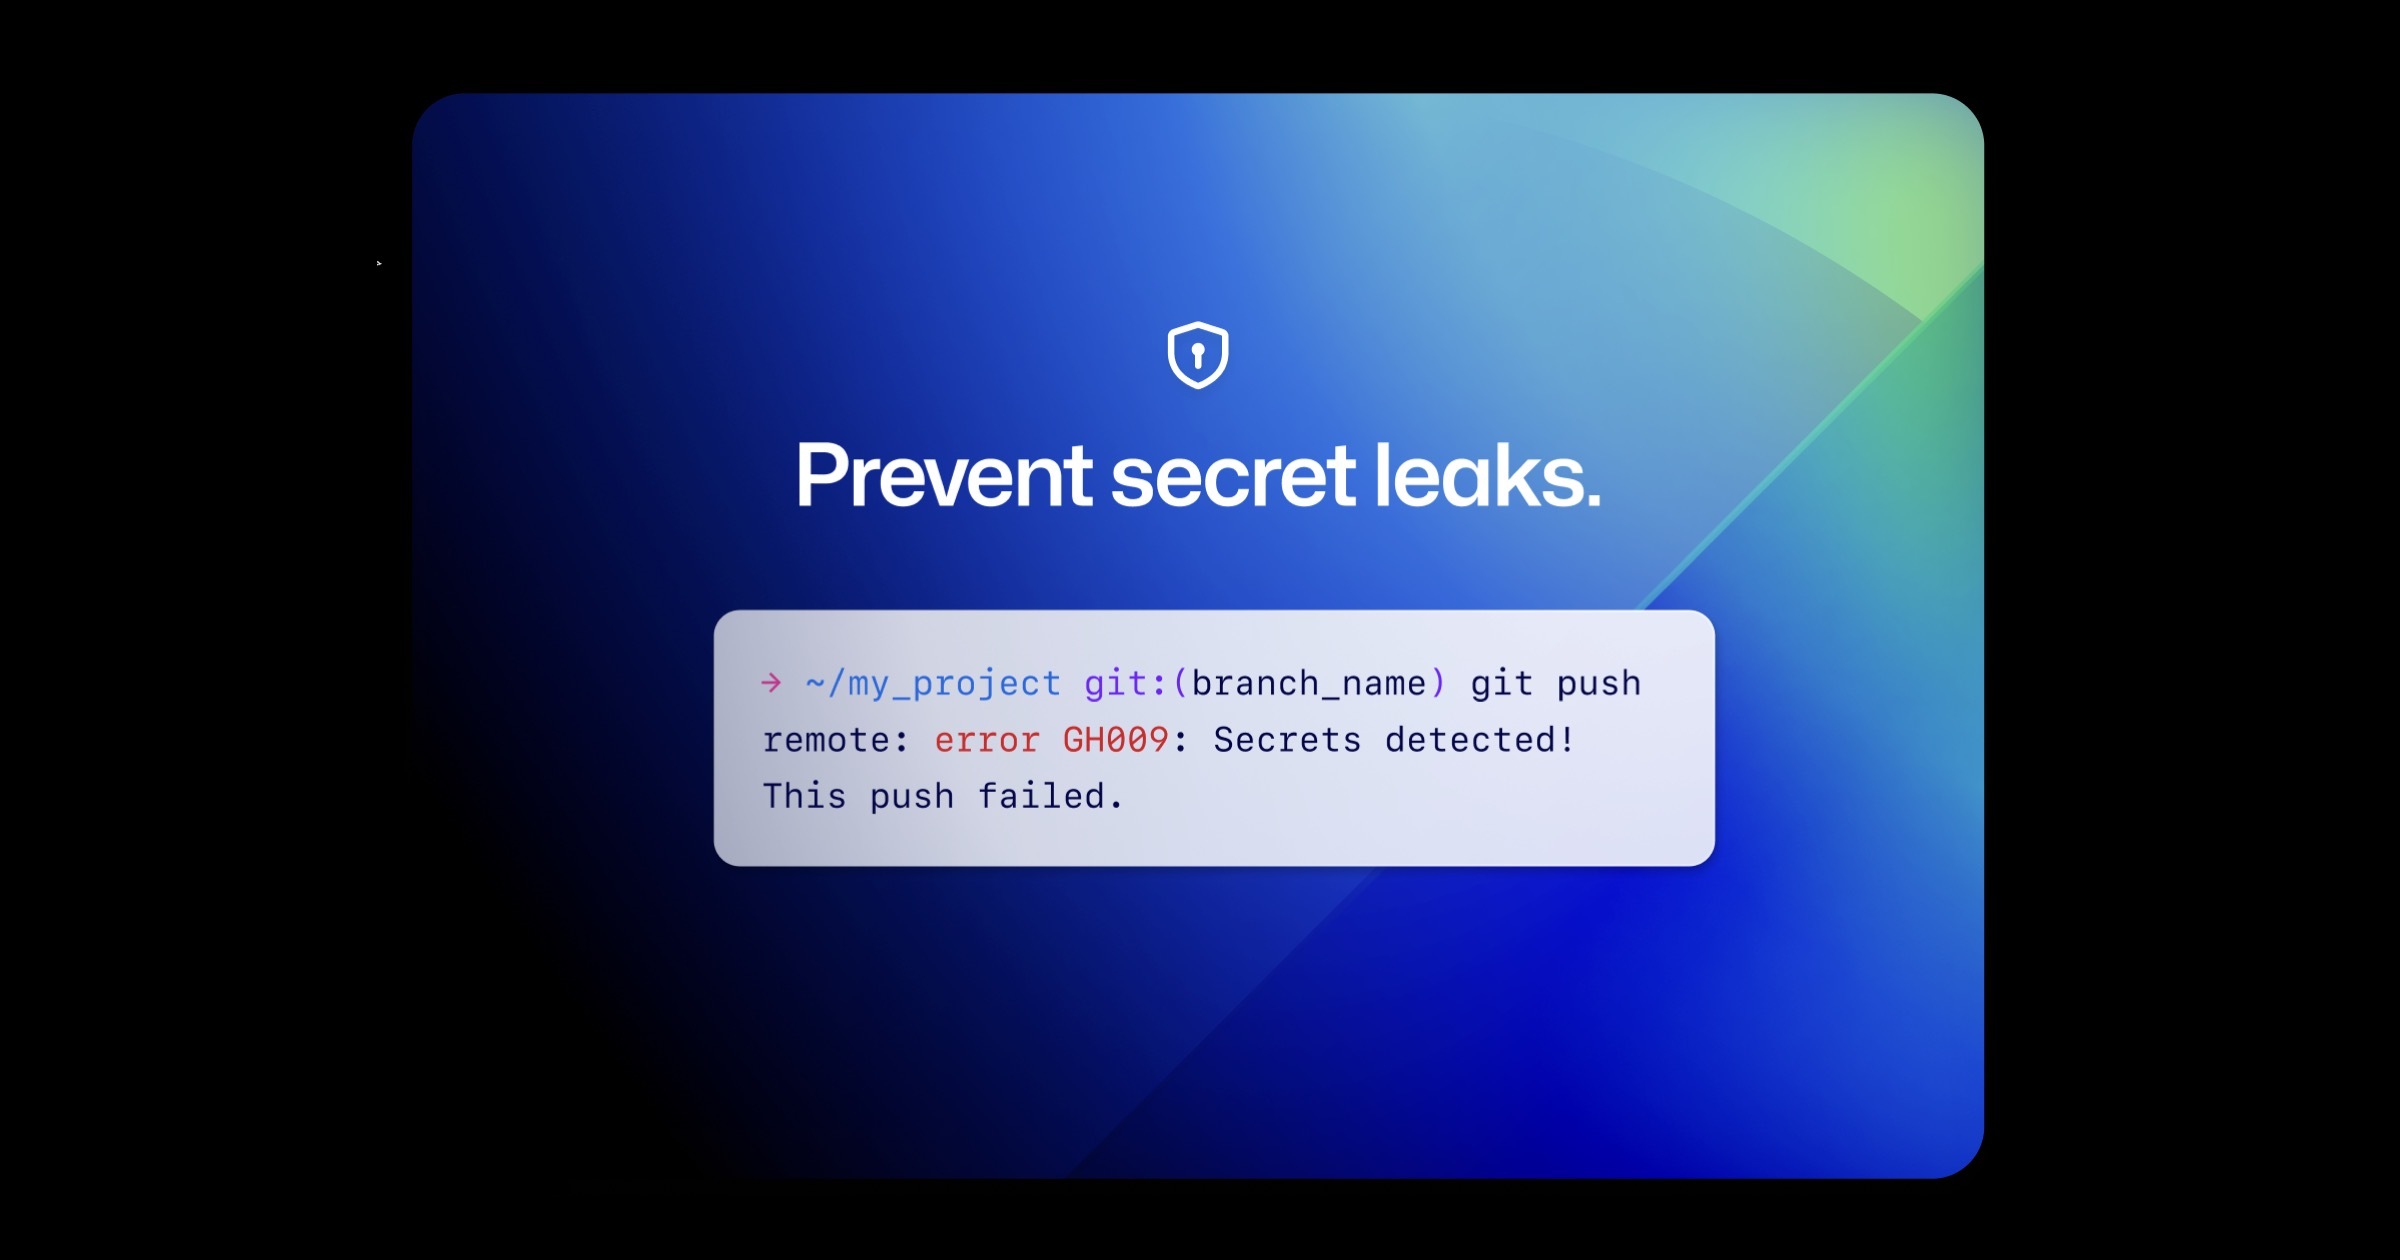

防止秘密信息泄露到公共存储库
内容提要
GitHub在2024年的前八周内发现了超过100万个泄露的秘密信息。为了解决这个问题,他们默认为所有对公共存储库的推送启用了秘密扫描推送保护。这个改变旨在保护用户的声誉、收入和法律风险。用户可以选择删除秘密信息或绕过阻止。推送保护可以被禁用,但建议保持启用并根据需要进行例外处理。对于私有存储库,GitHub企业计划用户可以添加GitHub高级安全功能。秘密扫描可以保护来自180多个服务提供商的200多种令牌类型和模式。
延伸解读
推送保护默认启用的影响
GitHub 将秘密扫描推送保护默认应用于所有公共存储库的推送,这意味着开发者在推送代码时若检测到支持的秘密信息,将被阻止提交。这有助于减少意外泄露,但可能对工作流程造成短暂中断。开发者需了解如何移除秘密或绕过阻止,以平衡安全与效率。
绕过与禁用的权衡
尽管推送保护默认启用,用户仍可选择绕过阻止或在设置中完全禁用。GitHub 建议保持启用并按需例外处理,因为绕过虽灵活但可能增加泄露风险。禁用则完全失去保护,需谨慎评估。
私有存储库的保护选项
对于私有存储库,默认推送保护不适用。GitHub 企业计划用户可添加 GitHub 高级安全功能,以扫描私有存储库中的秘密,并获得代码扫描、AI 自动修复等额外安全能力。这为组织提供了更全面的 DevSecOps 防护。
秘密扫描的覆盖范围
GitHub 秘密扫描支持来自 180 多个服务提供商的 200 多种令牌类型和模式,并声称具有行业最高的精确度和最低的误报率。这扩大了保护范围,但用户仍需注意,并非所有秘密类型都能被检测,保持警惕和良好实践至关重要。
Q&A
GitHub 在 2024 年初发现了多少泄露的秘密信息?
在 2024 年的前八周内,GitHub 在公共存储库上检测到超过 100 万个泄露的秘密信息,相当于每分钟超过十几次意外泄露。
GitHub 默认启用了什么功能来防止公共存储库的秘密泄露?
GitHub 默认启用了秘密扫描推送保护功能,对所有推送到公共存储库的操作进行扫描,当检测到支持的秘密信息时会自动阻止提交。
如果推送保护阻止了包含秘密信息的提交,我有哪些选择?
你可以选择从提交中移除秘密信息,或者如果认为该秘密安全,可以绕过阻止。推送保护也可以完全禁用,但建议保持启用并按需例外处理。
推送保护功能对私有存储库也适用吗?
推送保护默认仅针对公共存储库。对于私有存储库,如果组织使用 GitHub Enterprise 计划,可以添加 GitHub 高级安全功能来防止秘密泄露。
GitHub 的秘密扫描能识别哪些类型的秘密信息?
GitHub 秘密扫描可以保护来自 180 多个服务提供商的 200 多种令牌类型和模式,并具有行业最高的精确度和最低的误报率。
为什么 GitHub 要默认启用推送保护?
泄露的秘密信息可能带来声誉、收入甚至法律风险。GitHub 认为公共存储库和编码者的声誉值得保护,因此默认启用推送保护以帮助防止泄露。
